Microsoft Gelecek Windows Sürümlerinde NTLM Protokolünü Varsayılan Olarak Devre Dışı Bırakıyor

Microsoft, Windows ekosisteminde uzun süredir tartışılan bir güvenlik başlığında net bir adım attı. Şirket, gelecek Windows sürümlerinde NTLM varsayılan olarak devre dışı bırakılacak şekilde sistem dağıtımı yapacağını açıkladı. Bu karar, kurumsal ağları hedef alan kimlik doğrulama temelli saldırı risklerini azaltmayı amaçlıyor.
Siber Saldırılara Karşı Kerberos Tabanlı Kimlik Doğrulama Dönemi Başlıyor
Microsoft, yeni yaklaşım kapsamında NTLM varsayılan olarak devre dışı ayarıyla gelen bir Windows deneyimi sunmayı planlıyor. Şirket, bu değişikliği ani bir kopuş yerine aşamalı bir geçiş planı üzerinden hayata geçiriyor. Güvenlik ekipleri, bu sürecin özellikle eski sistem alışkanlıklarına sahip kurumlar için kontrollü ilerlemesini hedefliyor.

Microsoft, NTLM kimlik doğrulama altyapısının modern tehdit ortamında ciddi zafiyetler barındırdığını uzun süredir vurguluyor. Güvenlik araştırmacıları, bu protokolün zayıf şifreleme yapısı nedeniyle saldırganlar tarafından kolayca istismar edilebildiğini ortaya koydu. Kurum içi ağlarda gerçekleşen yetki yükseltme senaryoları, bu risklerin somut sonuçlarını gösterdi.
Güvenlik raporları, NTLM relay saldırıları üzerinden gerçekleştirilen zincirleme ihlallerin yaygınlaştığını ortaya çıkardı. Saldırganlar, ele geçirilen kimlik bilgileriyle ağ içinde yatay hareket imkânı elde etti. Bu tablo, Windows altyapılarında köklü bir değişimi kaçınılmaz hale getirdi.
Microsoft, NTLM yerine Kerberos tabanlı kimlik doğrulama altyapısını temel güvenlik standardı olarak konumlandırıyor. Şirket, bu mimarinin daha güçlü kriptografi kullandığını ve modern kimlik yönetimi senaryolarına daha uygun olduğunu belirtiyor. Yeni sistemler, etki alanına bağlı cihazlarda bu yaklaşımı öncelikli olarak kullanıyor.
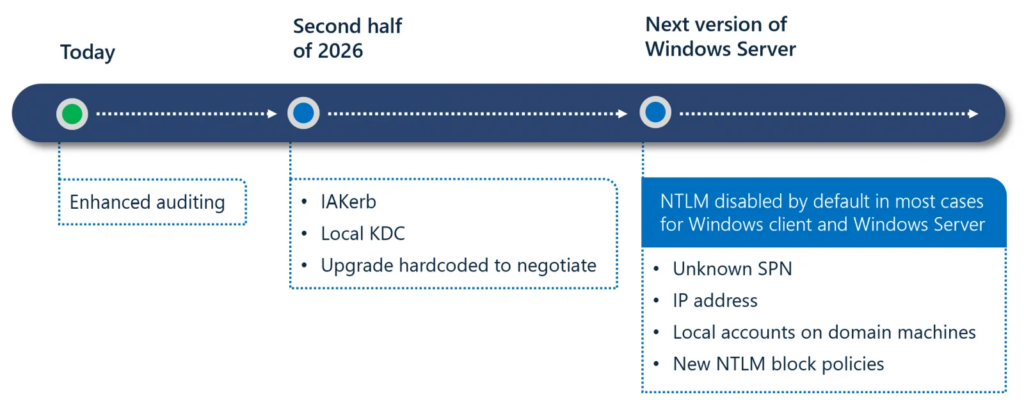
Microsoft, geçiş planının ilk aşamasında yöneticilere gelişmiş denetim araçları sundu. Windows Server 2025 NTLM kullanımını analiz etmeye yönelik bu araçlar sayesinde kurumlar mevcut bağımlılıklarını net şekilde görebiliyor. İkinci aşamada yeni kimlik doğrulama bileşenleri devreye giriyor ve son aşamada ağ tabanlı NTLM trafiği varsayılan olarak engelleniyor.
Microsoft, bu adımın Windows NTLM kapatma süreci olarak değerlendirilmemesi gerektiğini özellikle vurguluyor. Şirket, protokolün tamamen kaldırılmadığını ancak otomatik kullanımının sona erdiğini ifade ediyor. Sistem yöneticileri, gerekli gördükleri senaryolarda politika ayarları üzerinden kontrollü istisnalar tanımlayabiliyor.
Microsoft, bu kararın yalnızca bir protokol değişimi olmadığını belirtiyor. Şirket, parolasız kimlik doğrulama vizyonu doğrultusunda daha dirençli ve kimlik avı riskini azaltan yöntemlere geçişi hızlandırıyor. Bu yaklaşım, Windows platformunda güvenliğin varsayılan hale gelmesini hedefliyor.
Microsoft’un attığı bu adım, kurumsal Windows ortamlarında güvenlik mimarisinin yeniden şekillendiğini gösteriyor. Yeni sürümlerle birlikte NTLM varsayılan olarak devre dışı bırakıldığında, kurumların kimlik doğrulama stratejilerini gözden geçirmesi kritik önem taşıyor.