
Microsoft 365 Özelliği Kötüye Kullanılarak Kurum İçi Kimliğiyle Kimlik Avı Saldırıları Yapılıyor

Siber güvenlik uzmanları, Microsoft 365 platformunda yer alan ve az bilinen “Direct Send” adlı özelliğin aktif bir kimlik avı kampanyasında kötüye kullanıldığını ortaya çıkardı. Bu yöntemle saldırganlar, iç kaynaklardan gönderilmiş gibi görünen sahte e-postalarla kullanıcıların kimlik bilgilerini çalmaya çalışıyor.
Direct Send Özelliği Nasıl Çalışıyor?
Direct Send, yazıcı ve tarayıcı gibi şirket içi cihazların, uygulamaların veya hizmetlerin, kurumsal e-posta adreslerini kullanarak dışarıya e-posta göndermesini sağlıyor. Bu işlem, şirketin e-posta sunucusu olan “smart host” üzerinden gerçekleşiyor ve kimlik doğrulama gerektirmiyor. Bu durum, doğru yapılandırılmadığında ciddi bir güvenlik açığına neden olabiliyor.
Microsoft, bu özelliğin yalnızca ileri düzey kullanıcılar tarafından kullanılmasını öneriyor. Şirket, özelliğin güvenli biçimde çalışabilmesi için e-posta altyapısının dikkatli yapılandırılması gerektiğini vurguluyor.
Varonis’in siber güvenlik araştırma ekibi, saldırganların Direct Send üzerinden kimlik avı saldırısı gerçekleştirdiğini belirledi. Kampanya, 2025 Mayıs ayından bu yana başta Amerika Birleşik Devletleri olmak üzere 70’ten fazla kurumu hedef aldı. Saldırıya uğrayanların büyük kısmını finans, inşaat, mühendislik, üretim, sağlık ve sigorta sektörlerinde faaliyet gösteren kuruluşlar oluşturuyor.
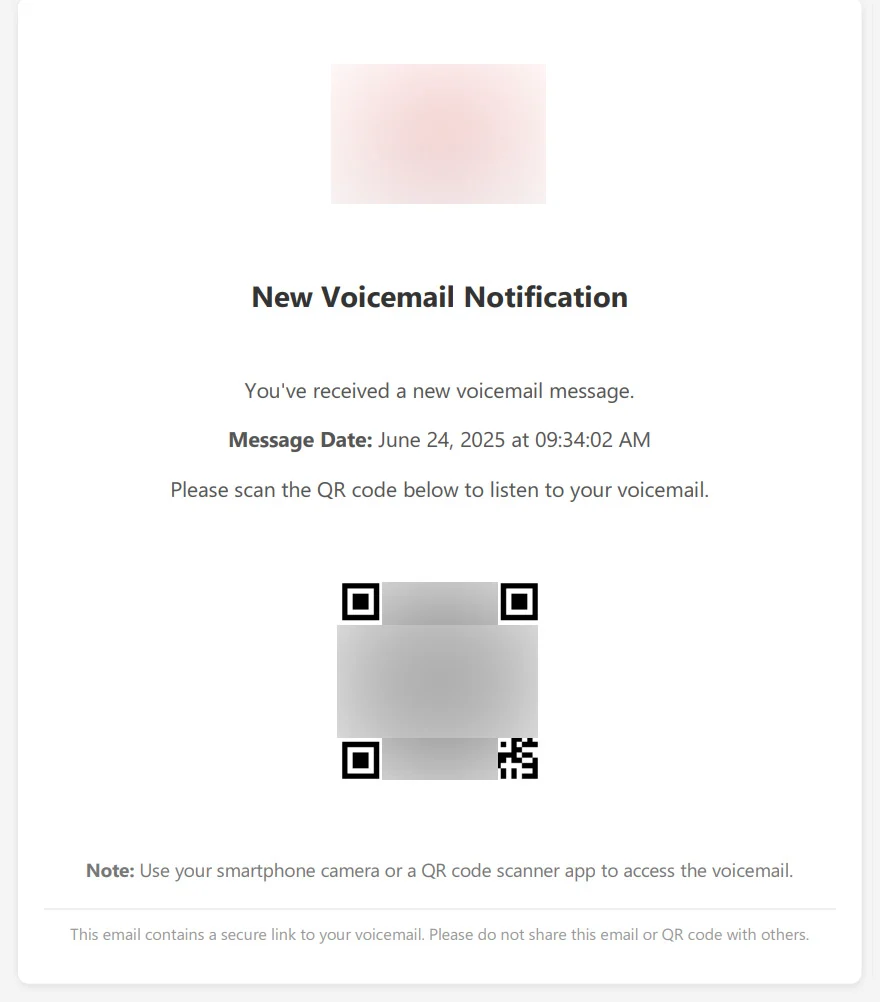
Saldırganlar, hedef aldıkları kurumun e-posta sunucusunu taklit ederek, şirket içinden gönderilmiş gibi görünen mesajlar iletiyor. Bu mesajlar PowerShell komutlarıyla hazırlanıyor ve genellikle sesli mesaj ya da faks bildirimleri gibi görünüyor. E-postaların ekinde, şirket logosu taşıyan PDF dosyaları yer alıyor. Bu belgelerde kullanıcıdan, bir QR kodu taratarak sözde sesli mesajı dinlemesi isteniyor. Kodun yönlendirdiği bağlantı ise sahte bir Microsoft giriş ekranına ulaşıyor ve kullanıcı bilgileri burada ele geçiriliyor.
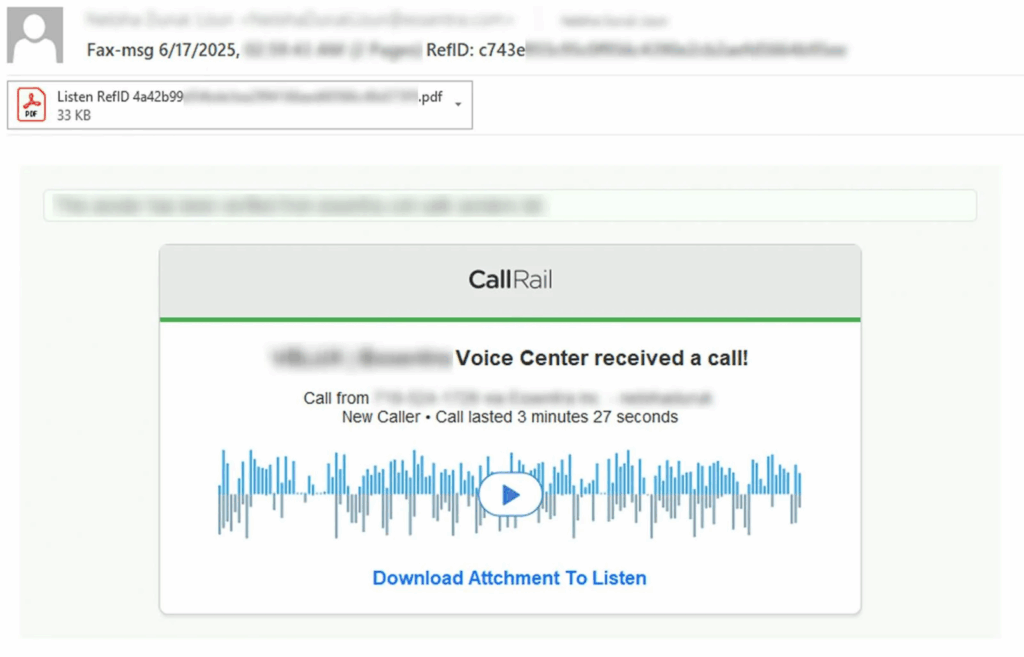

Direct Send özelliği kimlik doğrulama gerektirmediği için SPF, DKIM ve DMARC gibi yaygın güvenlik denetimleri devre dışı kalıyor. E-postalar, iç sistemlerden gönderilmiş gibi algılandığı için gelen kutusuna sorunsuz bir şekilde ulaşıyor. Bu da saldırganlara büyük avantaj sağlıyor.
Korunmak İçin Neler Yapılmalı?
Microsoft, Nisan 2025’te Exchange Yönetim Merkezi üzerinden “Reject Direct Send” adlı yeni bir ayarı devreye aldı. Bu ayar, Direct Send özelliğinin kullanılmasını engelleyerek potansiyel suistimallerin önüne geçiyor. Varonis, kuruluşlara şu güvenlik önlemlerini uygulamalarını öneriyor:
- Direct Send özelliği devre dışı bırakılmalı,
- SPF ve DMARC politikalarını katı şekilde uygulanmalı (p=reject),
- Exchange Online üzerinde SPF için hardfail yapılandırılmalı,
- Kimliği doğrulanmamış iç e-postaları karantinaya alınmalı,
- QR kod içeren dolandırıcılık girişimlerine karşı çalışanları eğitilmelidir.
Uzmanlar, kurumların “kurum içinden gelen her mesaj güvenlidir” varsayımını terk etmesi gerektiğini belirtiyor. Özellikle içe dönük tehditlerin farkında olmak ve sistem yapılandırmalarını düzenli kontrol etmek, bu tür saldırılara karşı etkili bir savunma oluşturuyor.








