Microsoft 365 Hesapları OAuth Tabanlı Yeni Bir Kimlik Avı Dalgasının Hedefi Oldu

Microsoft 365 kullanıcıları, son aylarda hız kazanan yeni bir kimlik avı yöntemiyle karşı karşıya kaldı. Siber tehdit aktörleri, OAuth cihaz kodu yetkilendirme mekanizmasını kullanarak hesaplara erişim sağlıyor. Bu yöntem, parola çalmadan ve çok faktörlü kimlik doğrulamayı aşmadan yetkisiz erişim yaratıyor.
OAuth Cihaz Kodu Yöntemi Saldırıların Merkezinde Yer Alıyor
Saldırganlar, kurbanları Microsoft’un resmî cihaz giriş sayfasına yönlendiriyor. Saldırganlar, kullanıcıdan bir cihaz kodu girmesini istiyor. Kullanıcı, bu adımla saldırganın kontrolündeki bir uygulamaya izin veriyor. Saldırı yöntemi, kullanıcının hesabına doğrudan erişim sağlıyor.
E-posta güvenlik şirketi Proofpoint, bu tür saldırıların eylül ayından itibaren ciddi şekilde arttığını belirtiyor. Proofpoint, saldırıların yalnızca maddi kazanç peşindeki gruplarla sınırlı kalmadığını vurguluyor. Proofpoint, devlet bağlantılı tehdit aktörlerinin de bu yöntemi kullandığını aktarıyor.
Araştırmacılar, saldırılarda farklı kimlik avı araçlarının kullanıldığını bildiriyor. SquarePhish v1 ile v2 araçları, OAuth cihaz yetkilendirme akışlarını hedef alıyor. SquarePhish araçları, QR kodlar üzerinden Microsoft’un gerçek doğrulama ekranlarını taklit ediyor.
Araştırmacılar, Graphish adlı başka bir aracın da saldırılarda yer aldığını ifade ediyor. Graphish aracı, yer altı forumlarında paylaşılan kötü amaçlı bir kit olarak biliniyor. Graphish, OAuth istismarını Azure uygulama kayıtlarıyla birleştiriyor. Araç, araya giren saldırı tekniklerini de destekliyor.
Proofpoint, gözlemlenen kampanyalar arasında üç ana senaryoyu öne çıkarıyor. İlk kampanya, maaş primi temalı mesajlar üzerinden ilerliyor. Saldırganlar, kurumsal görünümlü belge paylaşım bağlantıları kullanıyor. Kurbanlar, sahte güvenli doğrulama talimatlarıyla cihaz kodu girmeye yönlendiriliyor.
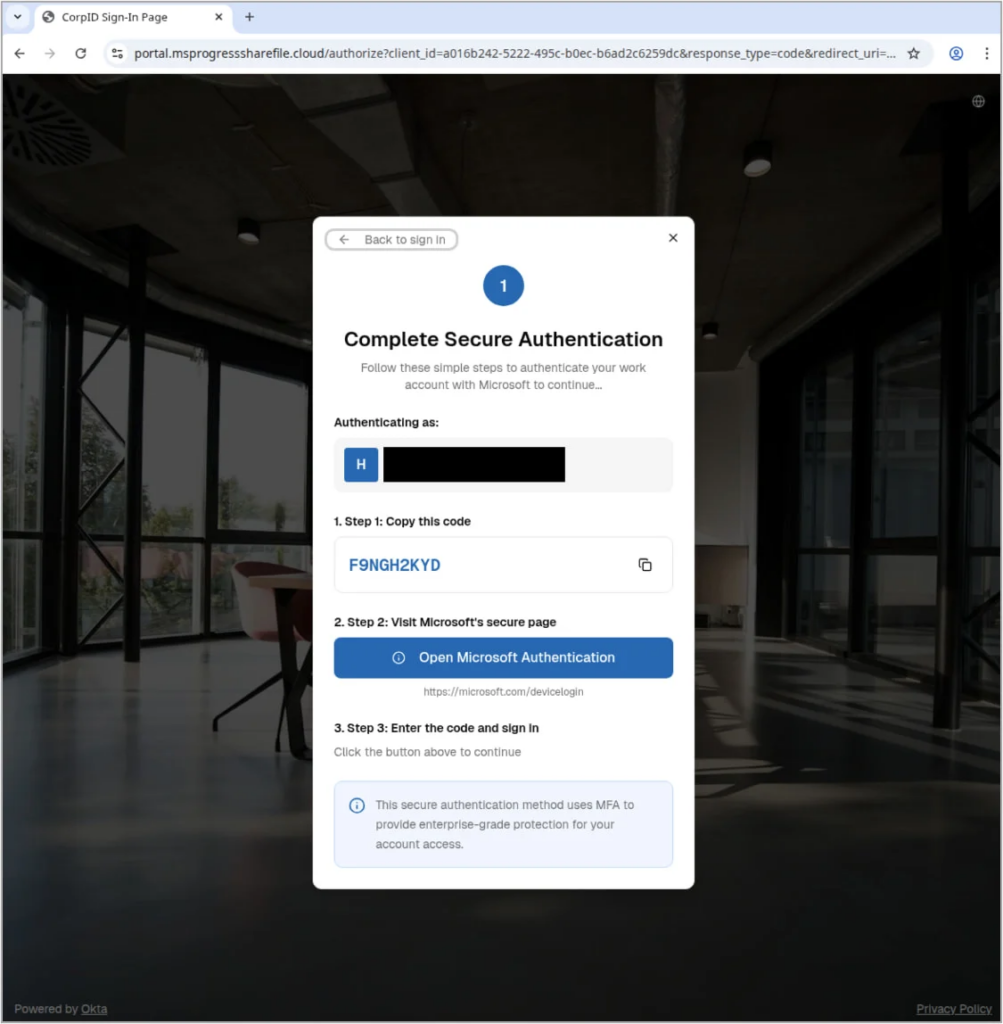

TA2723 olarak izlenen başka bir grup, daha önce OneDrive ve DocuSign taklitleriyle tanınıyordu. Grup, ekim ayından itibaren OAuth cihaz kodu yöntemine yöneldi. Proofpoint, bu grubun önce SquarePhish ardından Graphish araçlarını kullandığını değerlendiriyor.
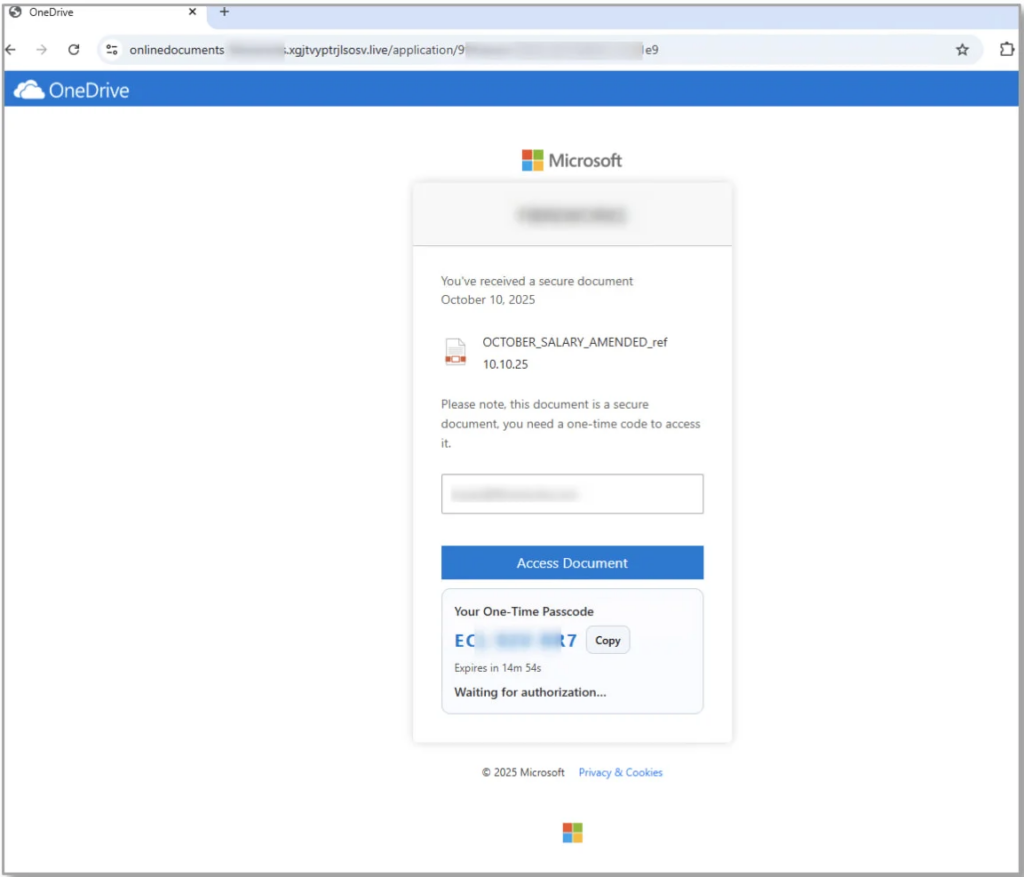
Proofpoint, eylül ayından bu yana Rusya bağlantılı olduğu düşünülen bir aktörün faaliyetlerini izliyor. UNK_AcademicFlare olarak adlandırılan bu aktör, ele geçirilmiş resmî e-posta hesaplarıyla güven ilişkisi kuruyor. Aktör, sahte OneDrive bağlantıları üzerinden kurbanları OAuth akışına yönlendiriyor. Saldırılar, ABD ile Avrupa’daki kamu kurumlarını ve akademik kuruluşları hedef alıyor. Araştırmacılar, düşünce kuruluşları ile ulaşım sektörünün de risk altında olduğunu belirtiyor.
Proofpoint, kuruluşlara Microsoft Entra Koşullu Erişim politikalarını kullanmalarını öneriyor. Uzmanlar, oturum açma kaynağına dayalı ek güvenlik kurallarının uygulanmasını tavsiye ediyor. Uzmanlar, kullanıcı farkındalığının artırılmasının da kritik rol oynadığını vurguluyor.








