Lazarus Grubu, Zararlı Yazılım Saldırılarında Kuantum Sonrası Şifreleme Kullanıyor

Kuzey Kore bağlantılı Lazarus Grubu, Güney Kore’deki kuruluşları hedef alan FlashHole saldırı kampanyasında zararlı yazılım aktarımını korumak için kuantum sonrası kriptografi kullanıyor. Kaspersky araştırmacıları, Temmuz 2025’te başladığı belirtilen saldırılarda standartlaştırılmış ML-KEM mekanizmasının komuta kontrol sunucularıyla iletişimde kullanıldığını belirledi. LPEClient, TechHub, ClientHub ve Cubridge gibi araçları bir araya getiren saldırı zinciri, kurban sistemlere ek zararlı yükler yerleştirirken güvenlik izleme mekanizmalarından kaçınmayı amaçlıyor.
FlashHole Kampanyası Güney Kore’deki Kuruluşları Hedef Alıyor
Kaspersky’nin analizine göre FlashHole adı verilen kampanya, karmaşık bir bulaşma zinciri üzerinden Güney Kore’deki kurumlara ulaşıyor. Araştırmacılar, yazılım, inşaat ve kablolu iletişim ekipmanı üretimi alanlarında faaliyet gösteren en az üç şirketin hedef alındığını belirledi. Güvenlik ekibi, saldırıların bu kuruluşlarla sınırlı kalmamış olabileceğini değerlendiriyor.
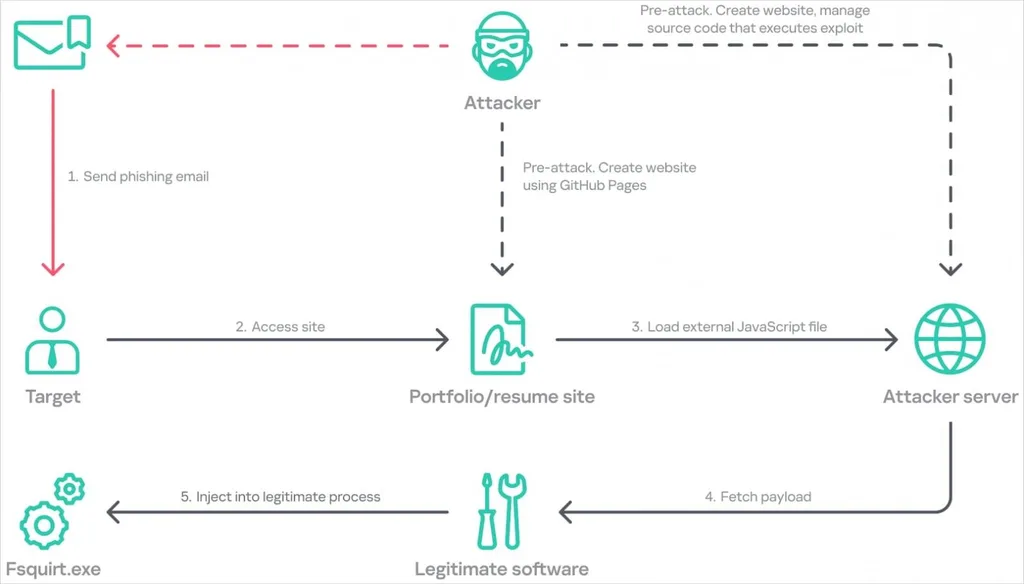

Saldırılar, hedefleri özel olarak hazırlanmış GitHub sayfalarına yönlendiren kimlik avı sayfalarıyla başlıyor. Bu sayfalardaki JavaScript kodu, harici alan adlarından içerik yükleyerek bellekte çalışan bir enfeksiyon zincirini tetikliyor. Süreçte Güney Kore’de yaygın kullanılan INISAFE CrossWeb EX güvenlik yazılımından da yararlanılıyor.
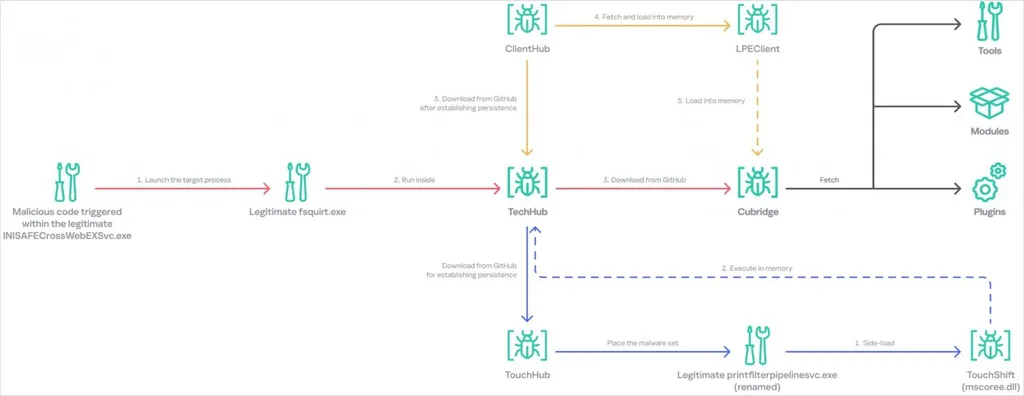
Saldırganlar, INISAFE CrossWeb EX sürecini kullanarak Windows’un meşru fsquirt.exe dosyasını çalıştırıyor. Bu dosya üzerinden yürütülen kabuk kodu, ek zararlı yazılımları indiren TechHub adlı indiriciyi sisteme yerleştiriyor. TechHub daha sonra özel GitHub depolarından yeni yükler alarak saldırının sonraki aşamalarını başlatıyor.
FlashHole operasyonunun teknik açıdan öne çıkan unsuru, Lazarus Grubu’nun zararlı yazılım iletişiminde ML-KEM-1024 kullanması oldu. NIST tarafından standartlaştırılan ML-KEM, kuantum bilgisayarların gelecekte oluşturabileceği kriptografik tehditlere karşı anahtar oluşturma ve paylaşma amacı taşıyan bir mekanizma olarak geliştirildi. Lazarus, bu teknolojiyi meşru veri koruma amaçlarının dışında, sonraki zararlı yüklerin aktarımını gizlemek için kullanıyor.
Kaspersky’nin incelemesine göre LPEClient, komuta kontrol (C2) altyapısından her biri 1.568 bayt büyüklüğünde dört blok içeren bir bayt dizisi alıyor. Her blok bir ML-KEM-1024 açık anahtarı barındırıyor. Zararlı yazılım bu blokları kullanarak dört ayrı ortak anahtar çifti ve şifreli veri oluşturuyor; ardından şifreli verileri GOST algoritmasıyla şifreleyerek ClientHub üzerinden C2 sunucusuna iletiyor.
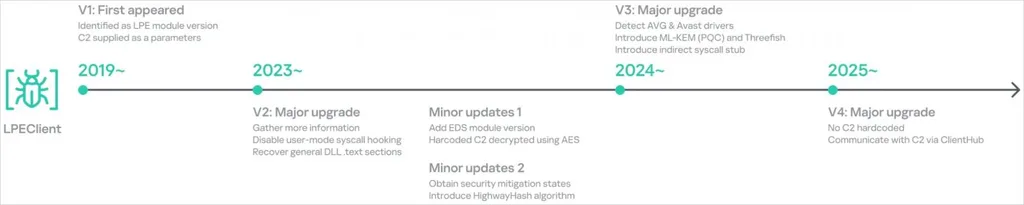
Oluşturulan ortak sırlar, başka bir şifreleme algoritması olan Threefish için anahtar malzemesi sağlıyor. Threefish, saldırganın yanıtında bulunan parametreleri ve çalıştırılabilir zararlı yükü çözmek için kullanılıyor. LPEClient, son aşamada Cubridge arka kapısını dosya olarak geleneksel biçimde başlatmak yerine yansıtmalı yükleme yöntemiyle doğrudan ana sistemin belleğine yerleştiriyor.
TechHub, özel GitHub depolarından ek zararlı yazılımları indirmek için kullanılan bir bileşen olarak görev yapıyor. ClientHub ise Dropbox üzerinden iletişim kurabilen ve LPEClient ile doğrudan veri alışverişi yapabilen bir yükleyici olarak tanımlanıyor. Bu araçlar, saldırganların farklı iletişim yollarını kullanarak zararlı yükleri hedef sistemlere ulaştırmasına yardımcı oluyor.
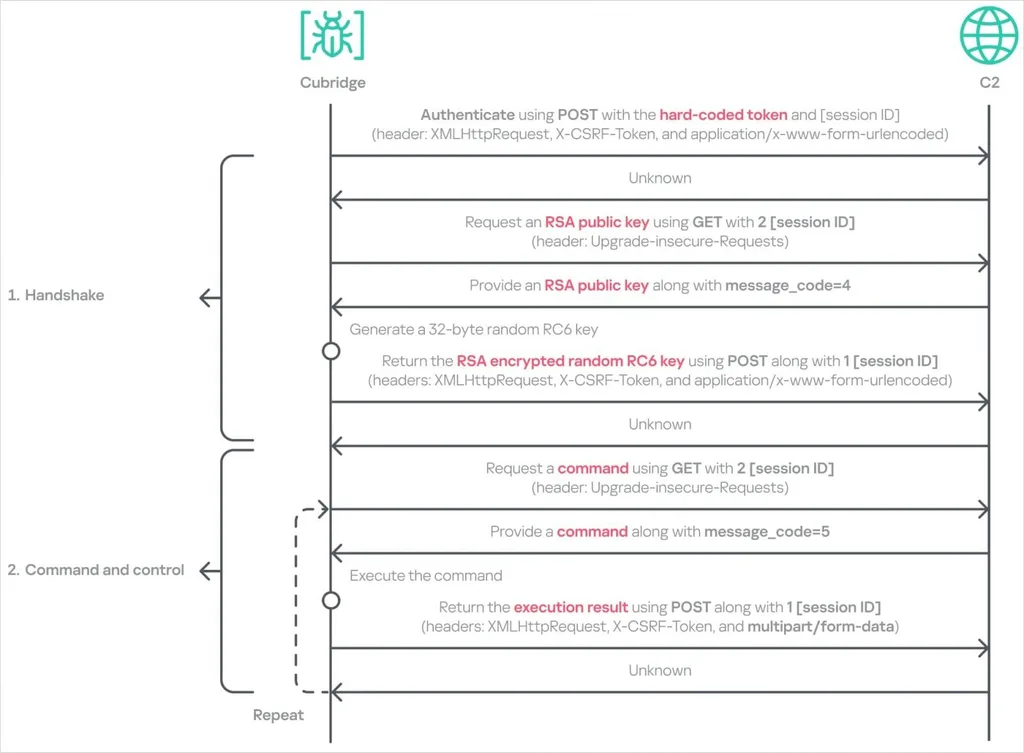
LPEClient, bulaştırılan sistemler hakkında bilgi toplamanın yanı sıra şifrelenmiş yükleri alıyor ve güvenlik izleme mekanizmalarından kaçınmaya çalışıyor. Kaspersky, Lazarus’un operasyon sırasında kodun büyük bölümünü bellekte çalıştırdığını, ancak kalıcılık sağlamak için bazı dosyaların kurban sistemlerin disklerinde bırakıldığını belirtiyor. Bellek içi çalıştırma, diske yazılan dosyalara dayalı bazı tespit yöntemlerinin işini zorlaştırabiliyor; ancak tek başına saldırının fark edilmesini engellemiyor.
FlashHole kampanyasında kullanılan Cubridge, birden fazla işlevi destekleyen modüler bir arka kapı olarak tanımlanıyor. Araç, dosya yönetimi ve komut çalıştırma yeteneklerinin yanı sıra hedef sistem hakkında keşif yapabiliyor, ekran görüntüsü alabiliyor ve ek zararlı yükleri çalıştırabiliyor. Bu işlevler, saldırganların ilk erişimden sonra sistem üzerindeki faaliyetlerini genişletmesine olanak tanıyor.
Kaspersky ayrıca Chromium tabanlı tarayıcılardaki hesap bilgilerini, çerezleri ve tarama geçmişini hedefleyen ek araçlar tespit etti. Tarayıcı verilerinin ele geçirilmesi, saldırganlara oturum bilgileri ve kullanıcı davranışları hakkında hassas bilgiler sağlayabilir. Ancak mevcut bulgular, ele geçirilen verilerin hangi ölçüde kullanıldığını veya belirli hesapların kötüye kullanıldığını tek başına doğrulamıyor.
ML-KEM’in FlashHole kampanyasında kullanılması, kuantum sonrası kriptografi teknolojilerinin yalnızca meşru güvenlik projelerinde değil, gelişmiş saldırı operasyonlarında da yer bulabildiğini gösteriyor. NIST tarafından standartlaştırılan bu mekanizma, gelecekte kuantum bilgisayarlarla yapılabilecek çözme girişimlerine karşı veri korumasını güçlendirmeyi hedefliyor. Lazarus’un ise teknolojiyi zararlı yüklerin aktarımını gizlemek için kullanması, güvenlik ekiplerinin şifreleme algoritmasının kendisinden çok bu algoritmanın hangi süreçte ve hangi yazılımla birlikte kullanıldığına bakmasını gerektiriyor.
Kaspersky, FlashHole faaliyetlerini daha geniş kapsamlı Cascade Hole operasyonuyla ilişkilendiriyor ve önceki Operation SyncHole kampanyasıyla bağlantı konusunda orta ile yüksek arasında güven düzeyi bildiriyor. Kuruluşların özel GitHub depolarına yönlendiren şüpheli bağlantıları, beklenmedik JavaScript yüklemelerini, INISAFE CrossWeb EX ile fsquirt.exe arasındaki olağan dışı süreç ilişkilerini ve LPEClient benzeri araçların bellek içi faaliyetlerini incelemesi önem taşıyor. Özellikle Güney Kore’deki kuruluşlar açısından olay, güvenlik yazılımlarının meşru süreçlerinden yararlanan saldırılara karşı davranış tabanlı izleme ile uç nokta tespit kontrollerinin önemini ortaya koyuyor.