Siber güvenlik araştırmacıları, HybridPetya adını verdikleri yeni bir fidye yazılımı türünü ortaya çıkardı. HybridPetya’nın en dikkat çeken özelliği, UEFI Secure Boot mekanizmasını devre dışı bırakabilmesi oldu. Bu yöntemle saldırganlar, EFI Sistem Bölümü içine zararlı önyükleyici yerleştirebiliyor.
HybridPetya Eski Saldırı Yöntemlerini Yeni Taktiklerle Birleştiriyor
Siber güvenlik şirketi ESET araştırmacıları, HybridPetya’ya ait örneklere VirusTotal üzerinde rastladı. Uzmanlar bu yazılımın erken aşamada bir siber suç aracı, araştırma amaçlı bir çalışma ya da kavram kanıtı olabileceğini ifade ediyor. Ancak örneğin bulunmuş olması, UEFI tabanlı saldırıların artık gerçek bir tehdit haline geldiğini ortaya koyuyor. Daha önce BlackLotus, BootKitty ve Hyper-V Backdoor gibi zararlı yazılımlarla gündeme gelen bu yöntemler, işletim sistemlerini ciddi risk altında bırakıyor.
HybridPetya, 2016 ve 2017 yıllarında zarar veren Petya ve NotPetya saldırılarına benzerlik gösteriyor. Görsel yapısı ve saldırı süreci bu örneklerle aynı çizgide ilerliyor. Ancak geliştirici, EFI Sistem Bölümü üzerinden kurulum yapabilen yeni bir özellik ekledi. Ayrıca fidye yazılımı, Microsoft tarafından imzalanan ancak güvenlik açığı bulunan dosyaları kullanarak CVE-2024-7344 zafiyetinden yararlanıyor ve Secure Boot korumasını devre dışı bırakıyor.


ESET, söz konusu açığı ocak ayında keşfetti. Microsoft ise 2025 Ocak ayı güvenlik güncellemesiyle bu zafiyeti kapattı. Güncellemeyi yükleyen sistemler HybridPetya’ya karşı korunuyor.
HybridPetya, çalıştırıldığında cihazın UEFI ve GPT bölümleme kullanıp kullanmadığını tespit ediyor. Ardından EFI bölümüne çeşitli zararlı dosyalar bırakıyor. Bu dosyaların arasında değiştirilmiş önyükleyici, yedek önyükleyici, şifreleme ilerlemesini izleyen kayıtlar ve yapılandırma dosyaları bulunuyor.
Fidye yazılımı, orijinal Windows önyükleyicisini “reloader.efi” adı verilen zafiyetli dosya ile değiştiriyor. Sistemin fidye ödendikten sonra çalışabilmesi için orijinal önyükleyici ayrıca yedekleniyor.
Saldırının ilerleyen aşamalarında kullanıcı sahte bir hata ekranıyla karşılaşıyor ve sistem yeniden başlatılıyor. Bu süreçte fidye yazılımı Master File Table (MFT) kümelerini Salsa20 algoritmasıyla şifreliyor. Kullanıcıya ekranda sahte bir CHKDSK ekranı gösteriliyor.
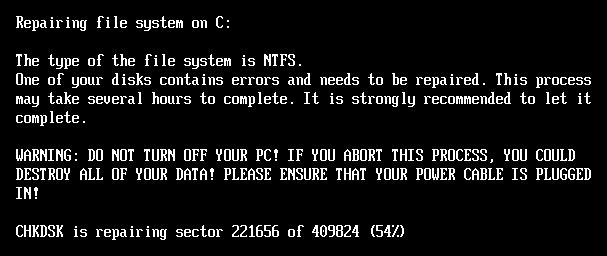
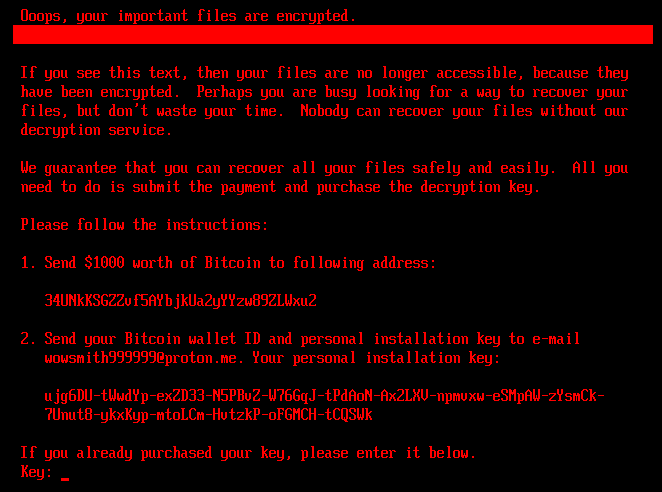
Şifreleme tamamlandığında cihaz tekrar başlatılıyor ve açılışta fidye notu ekrana geliyor. Notta şifrelerin çözülmesi için 1000 dolar değerinde Bitcoin talep ediliyor. Kullanıcıya 32 karakterlik bir anahtar sunuluyor. Anahtar doğru girildiğinde orijinal önyükleyici tekrar devreye giriyor ve şifrelenen dosyalar çözülebiliyor.
HybridPetya’nın şu an için gerçek saldırılarda kullanılmadığı belirtiliyor. Ancak siber güvenlik uzmanları, bu tür projelerin kısa sürede siber suç grupları tarafından saldırı aracı haline getirilebileceğine dikkat çekiyor. Siber tehditlere karşı savunma amaçlı kullanılabilecek tehlike göstergeleri, herkese açık bir GitHub deposunda paylaşıldı. Kullanıcıların kendilerini korumak için Microsoft’un 2025 Ocak güvenlik güncellemesini yüklemesi gerekiyor. Ayrıca kritik dosyaların çevrim dışı yedeklenmesi, fidye yazılımlarına karşı en güçlü önlem olarak öne çıkıyor.