Grok Build Veri Sızıntısı: 35 Binden Fazla Uygulamanın Gizli Bilgileri Açığa Çıktı

Elon Musk’ın şirketleri tarafından geliştirilen Grok Build platformunda yaşanan güvenlik açığı, 35.578 uygulamanın verilerini internete açık hâle getirdi. Claroc araştırmacılarının ortaya çıkardığı olayda hastane kayıtları, yönetici parolaları, Tesla belgeleri ve şirket içi ticari bilgiler şifre koruması olmadan erişilebilir durumdaydı. SpaceXSI, kendi çalışanlarına ait bazı belgeleri birkaç saat içinde erişime kapatırken diğer kullanıcıların verileri günlerce açık kaldı.
Grok Build’deki Güvenlik Açığı Binlerce Uygulamayı Etkiledi
Grok Build, kullanıcıların yazılım geliştirme bilgisine ihtiyaç duymadan sohbet arayüzü üzerinden uygulama oluşturmasına olanak tanıyan bir yapay zekâ aracı olarak sunuluyor. Kullanıcılar geliştirmek istedikleri uygulamayı doğal dille tarif ediyor, platform da bu talebe göre çalışan bir yazılım ortaya çıkarıyor. Ancak Claroc tarafından tespit edilen yapılandırma sorunu, platformda oluşturulan uygulamaların gizliliğini tehlikeye attı.
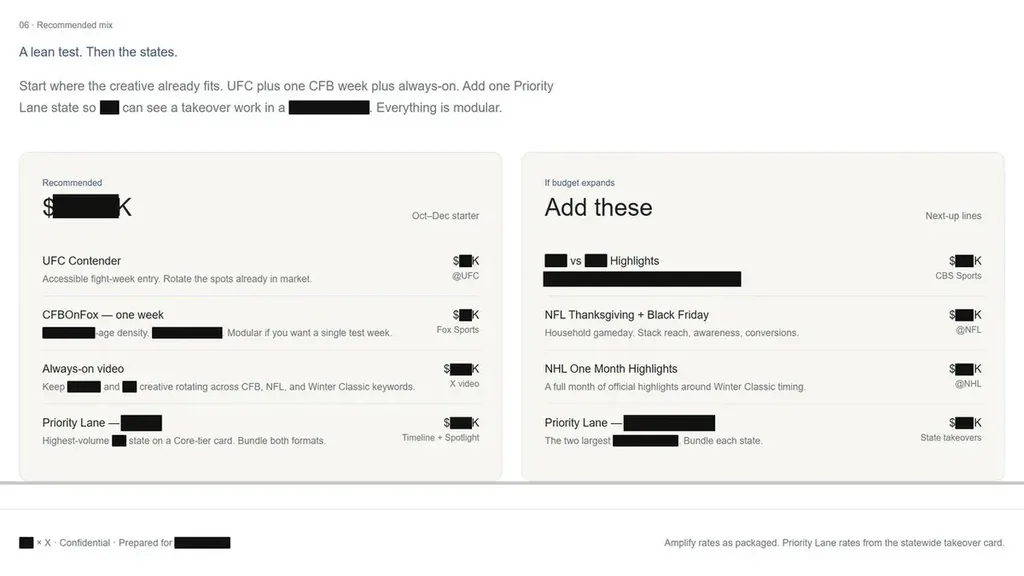
Araştırmaya göre sorun, mühendislik kaynaklı bir hatayla varsayılan paylaşım ayarlarının birleşmesinden kaynaklandı. Grok Build üzerinden yayınlanan uygulamalarda erişim seçeneği otomatik olarak “Bağlantıya sahip olan herkes” biçiminde ayarlanıyordu. Kullanıcıların önemli bir bölümü bu tercihi değiştirmediği için uygulamalar, bağlantıyı bilen herkesin erişebileceği şekilde yayınlandı.
Güvenlik açığının etkisi yalnızca uygulamaların kendisiyle sınırlı kalmadı. Kullanıcıların platforma yüklediği belgeler, veri tabanı kayıtları ve uygulamaların arka planında bulunan hassas bilgiler de dışarıdan erişilebilir hâle geldi. Claroc’un tespit ettiği 35.578 uygulama, kişisel verilerden kurumsal belgelere kadar geniş bir bilgi kümesini kapsıyordu.
Grok Build, yayınlanan her uygulama için rastgele dört kelimeden oluşan özel bir web adresi oluşturuyordu. Bu kelimeler, grok.me alan adının önüne eklenerek uygulamaya ait bağlantıyı meydana getiriyordu. Ancak adres yapısının bu şekilde tasarlanması, uygulamaların pasif DNS kayıtları üzerinden tespit edilmesini kolaylaştırdı.
Pasif DNS hizmetleri, alan adlarıyla IP adresleri arasındaki geçmiş eşleşmeleri kaydederek internet altyapısındaki değişikliklerin izlenmesini sağlıyor. Araştırmacılar, Grok Build tarafından oluşturulan adresleri bu kayıtlar üzerinden belirleyebildi. Paylaşım ayarlarının varsayılan olarak herkese açık olması nedeniyle bulunan bağlantılar, uygulamalardaki verilere erişmek için yeterli hâle geldi.
Google ve ChatGPT gibi rakip platformların gizli bağlantıların bazı bölümlerini URL’nin sonuna yerleştiren farklı adresleme yöntemleri kullandığı belirtiliyor. Grok Build’in dört kelimelik adres yapısı ise uygulama bağlantılarının dış kaynaklar aracılığıyla keşfedilmesini kolaylaştıran unsurlardan biri oldu. Böylece erişim bağlantısını ele geçiren kişiler, ek bir parola veya kimlik doğrulaması olmadan uygulamaları görüntüleyebildi.
Claroc araştırmacılarının incelediği içerikler, güvenlik açığının farklı sektörlerdeki kullanıcıları etkilediğini ortaya koydu. Sızan belgeler arasında yaklaşık 3.500 kişilik bir hastane personel rehberi, yoğun bakım hastalarına ait laboratuvar sonuçları ve lüks bir yolcu gemisinin gizli mürettebat denetim formu bulunuyordu.
Tesla çalışanlarıyla bağlantılı bir teknisyen performans puan kartı da erişime açık belgeler arasında yer aldı. ABD Donanması için çalışan bir mühendislik yüklenicisinin personel listesi de araştırmacıların tespit ettiği dosyalardan biriydi. Söz konusu kayıtlar, kullanıcıların Grok Build’i yalnızca deneme uygulamaları oluşturmak için değil, kurum içi bilgileri işlemek amacıyla da kullandığını gösterdi.
Sızıntının en kritik örneklerinden biri, bir şirketin dijital zaman çizelgesi uygulamasının arka plan kodlarında ortaya çıktı. Araştırmacılar, uygulamanın kaynak kodunda 18 yöneticinin parolasının açık metin olarak saklandığını belirledi. Şifrelerin herhangi bir koruma mekanizması olmadan tutulması, uygulama bağlantısına ulaşan kişilerin kurumsal hesaplara erişim riskiyle karşı karşıya kalmasına neden oldu.
Claroc, güvenlik açığıyla ilgili bulgularını 8 Kasım’da SpaceXSI’a bildirdi. Şirket, bildirimin ardından birkaç saat içinde SpaceXSI ve X çalışanlarıyla bağlantılı 24 uygulamayı erişime kapattı. Bu uygulamalarda gizli iş planları ve reklam bütçeleri gibi şirket içi bilgiler bulunuyordu.
Ancak araştırmacıların aktardığına göre diğer kullanıcıların ve Fortune 500 şirketlerinin verileri aynı hızla koruma altına alınmadı. Bazı belgeler günler boyunca internet üzerinden erişilebilir kaldı. Şirketin kendi çalışanlarına ait kayıtları kısa sürede gizlemesine rağmen diğer kuruluşların verileriyle ilgili uyarılara günlerce yanıt vermemesi, olayın müdahale sürecine ilişkin soru işaretleri yarattı.
Grok Build vakası, yapay zekâ destekli uygulama geliştirme platformlarında varsayılan paylaşım tercihlerinin ve veri güvenliği kontrollerinin önemini ortaya koydu. Kullanıcıların hassas belgeleri bu tür araçlara yüklemesi, erişim izinlerindeki küçük bir yapılandırma hatasının geniş çaplı veri ihlallerine dönüşmesine yol açabiliyor. Özellikle sağlık kayıtları, yönetici parolaları ve ticari sırlar gibi kritik bilgilerin işlendiği uygulamalarda erişim denetimi ile güvenli saklama mekanizmaları temel gereksinimler arasında yer alıyor.