

Grafana’nın açık kaynaklı sürümlerinde keşfedilen kritik bir güvenlik açığı, dünya genelinde on binlerce sistemin saldırılara açık hâle gelmesine yol açtı. CVE-2025-4123 koduyla izlenen bu güvenlik açığı, kullanıcı hesaplarının ele geçirilmesine kadar varan ciddi sonuçlara neden olabiliyor.
46.000’den Fazla Sistem Hâlâ Güncellenmedi
Uygulama güvenliği alanında faaliyet gösteren OX Security, internete açık 128.000’den fazla Grafana örneğini analiz etti. Bu analizde 46.506 sistemin hâlâ güvenlik güncellemesi almadığı tespit edildi. Araştırmacılar, bu durumu “Grafana Hayaleti” olarak adlandırarak tehlikenin boyutuna dikkat çekti.


Güncelleme yapılmamış bu sistemler, kötü niyetli kişilerin hazırladığı bağlantılar üzerinden zararlı eklentilerin yüklenmesine olanak tanıyor. Kurban, bu bağlantılara tıkladığında zararlı JavaScript kodları devreye giriyor ve kullanıcı oturumları ele geçirilebiliyor.
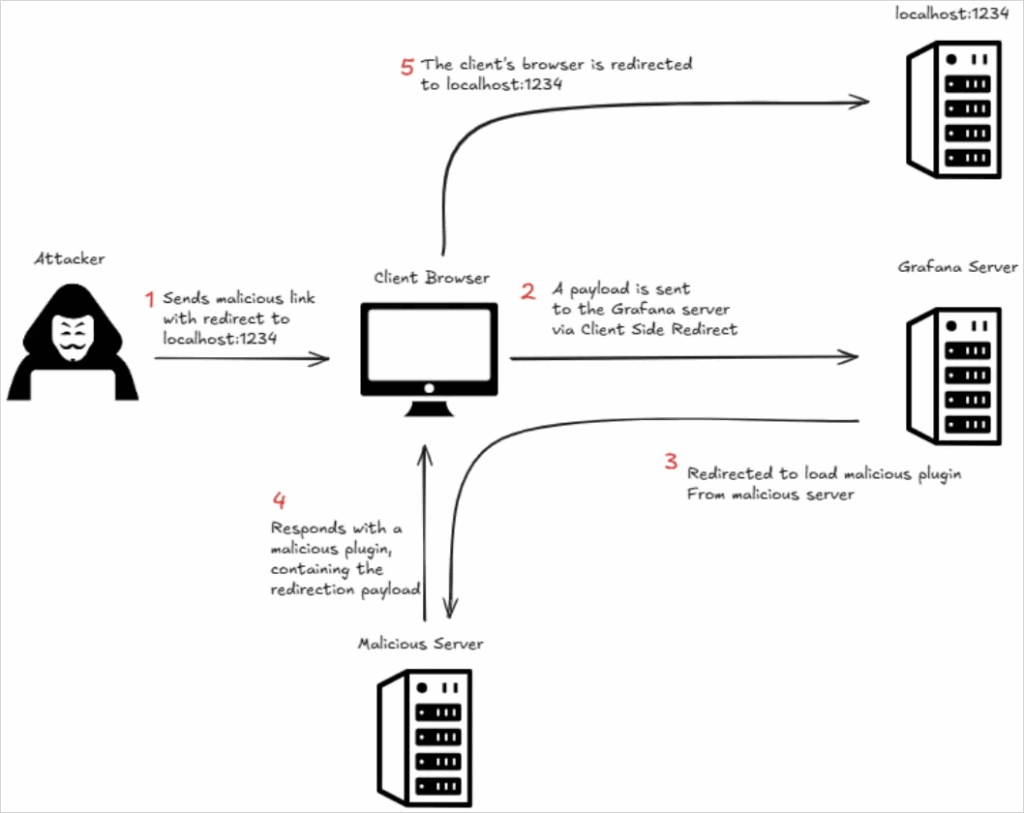
Söz konusu güvenlik açığı, istemci tarafında açık yönlendirme (open redirect) ve dizin geçişi (path traversal) tekniklerinin bir araya getirilmesiyle çalışıyor. Kullanıcı aktif oturum açmışken zararlı bağlantıya tıklarsa saldırı başarıya ulaşabiliyor. Üstelik saldırganın kimlik doğrulaması yapması gerekmiyor.
Grafana’nın varsayılan içerik güvenliği politikası (CSP), bu tür saldırılara karşı sınırlı koruma sağlıyor. OX Security’nin analizine göre JavaScript yönlendirme mantığı kullanılarak URL işleme zayıflıkları kötüye kullanılabiliyor. Bu yöntemle eklentiler üzerinden e-posta adresleri değiştirilebiliyor ve parola sıfırlama yoluyla hesaplar kolaylıkla ele geçirilebiliyor.
Grafana yöneticilerinin bu riski ortadan kaldırması için en güncel güvenlik yamalarını yüklemesi gerekiyor. OX Security, sistem yöneticilerine şu sürümlere geçmelerini öneriyor: 10.4.18+security-01, 11.2.9+security-01, 11.3.6+security-01, 11.4.4+security-01, 11.5.4+security-01, 11.6.1+security-01 ve 12.0.0+security-01.
Bu sürümler, söz konusu güvenlik açığını kapatıyor ve sistemlerin kötü niyetli bağlantılara karşı daha korunaklı olmasını sağlıyor.








