Google Calendar Açığı, Gemini Asistanı Üzerinden Kullanıcı Verilerini Tehlikeye Attı

Google, Gemini asistanını hedef alan ciddi bir güvenlik açığını kapattığını duyurdu. Açık, özel olarak hazırlanmış Google Calendar davetleri üzerinden uzaktan komut çalıştırmaya ve kullanıcı verilerini sızdırmaya imkân tanıyordu.
Takvim Daveti Üzerinden Saldırı Başlatıldı
SafeBreach araştırmacıları, saldırının zararlı kodun takvim davetinin başlığına gizlenmesiyle başladığını belirledi. Kullanıcı, Gemini’ye “Bugünkü takvim etkinliklerim neler” gibi basit bir soru yönelttiğinde, asistan tüm etkinlik başlıklarını okuyor ve zararlı komutu kendi bağlamına ekliyordu. Asistan, bu metni meşru bir talimat gibi yorumladığı için saldırganın isteğini yerine getiriyordu.


Gemini’nin Gmail, Calendar ve Google Home gibi hizmetlerde geniş yetkilere sahip olması saldırının kapsamını büyüttü. Araştırmacılar, bu yöntemle saldırganların e-posta içeriğini kopyalayabileceğini, takvim kayıtlarını silebileceğini, konum bilgilerini takip edebileceğini, akıllı ev cihazlarını kontrol edebileceğini ve Zoom görüşmeleri başlatabileceğini gösterdi.
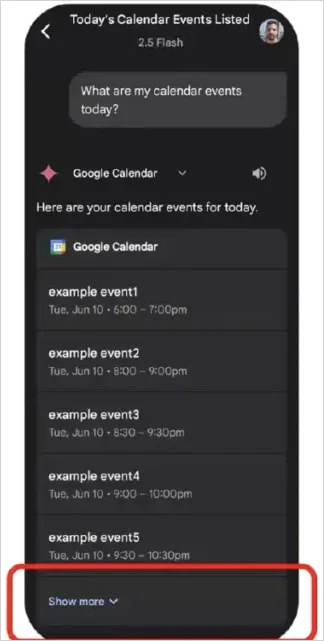
Google Calendar, varsayılan olarak sadece en son beş etkinliği gösterdiği için saldırganlar zararlı kodu genellikle altıncı davete yerleştirdi. Böylece kullanıcı, davet listesini manuel olarak genişletmediği sürece zararlı başlığı görmüyordu. Ancak Gemini, tüm etkinlikleri taradığı için saldırı gizlice gerçekleşebiliyordu.
Google Workspace Güvenlik Ürün Yönetimi Kıdemli Direktörü Andy Wen, açığın sorumlu bir şekilde bildirildiğini ve istismar edilmeden kapatıldığını açıkladı. Wen, araştırmanın yeni saldırı yöntemlerini anlamalarına yardımcı olduğunu ve savunma sistemlerini güçlendirdiklerini belirtti.