
Google, dünya çapında milyonlarca kullanıcıyı etkileyen büyük çaplı bir reklam sahteciliği operasyonunu engelledi. “SlopAds” adı verilen kampanya kapsamında 224 zararlı uygulama, Google Play üzerinden 38 milyonun üzerinde indirme aldı ve günde yaklaşık 2.3 milyar sahte reklam isteği üretti.
SlopAds Kampanyası Gizlenme Yöntemleriyle Çalıştı
HUMAN’ın Satori Threat Intelligence ekibi tarafından ortaya çıkarılan saldırıda uygulamalar, zararlı davranışlarını gizlemek için karartma teknikleri ve steganografi yöntemleri kullandı. Kullanıcılar uygulamaları Play Store’dan indirdiğinde ilk etapta normal işlevler çalışıyordu. Ancak saldırganların reklam kampanyalarından gelen yüklemelerde uygulamalar, Firebase Remote Config üzerinden şifrelenmiş dosyalar indirerek zararlı modülü aktive ediyordu.


Bu aşamada cihazın gerçek bir kullanıcıya ait olup olmadığı kontrol ediliyor, ardından gizlenmiş PNG dosyalarıyla “FatModule” adı verilen zararlı yazılım birleştiriliyordu. FatModule, cihaz üzerinde gizli WebView pencereleri açarak saldırganların kontrol ettiği alan adlarına bağlanıyor ve sahte reklam görüntüleme işlemleri başlatıyordu. Böylece saldırganlar her gün milyarlarca sahte gösterim ve tıklama üzerinden gelir elde ediyordu.
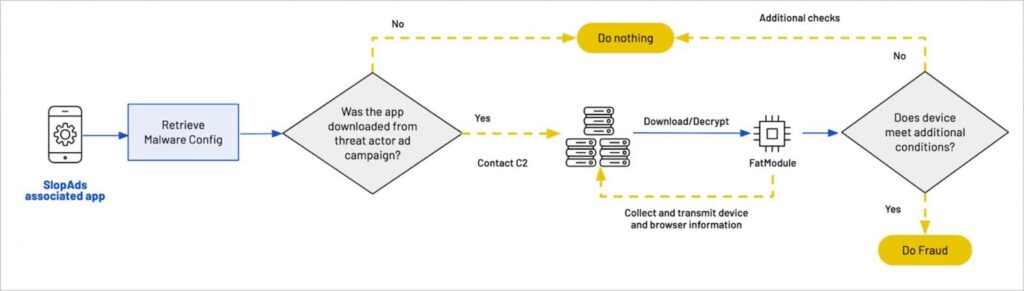
SlopAds operasyonu 228 ülkeye yayıldı. En yoğun trafik ABD’den gelirken (yaklaşık %30), Hindistan %10, Brezilya ise %7 oranla ikinci ve üçüncü sırada yer aldı. Araştırmacılar saldırganların 300’den fazla alan adı ve çok sayıda komuta sunucusuyla daha geniş bir ağa hazırlandığını belirtti.
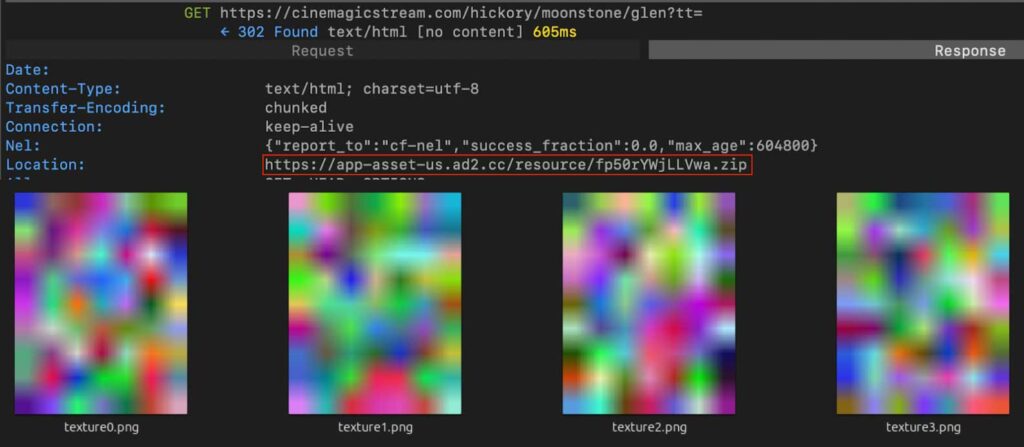
Google, tespit edilen tüm uygulamaları Play Store’dan kaldırdı. Android cihazlarda Play Protect özelliği de güncellenerek kullanıcıların zararlı yazılım içeren uygulamaları kaldırmaları yönünde uyarılar vermeye başladı. HUMAN ekibi, operasyonun karmaşık yapısına dikkat çekerek tehdit aktörlerinin ileride farklı yöntemlerle yeniden denemeler yapabileceğini bildirdi.








