GitLab, Sunucularda Uzaktan Kod Çalıştırılmasına Yol Açabilecek Kritik Açığı Kapattı

GitLab, özel hazırlanmış düzenli ifadeler üzerinden savunmasız sunucularda uzaktan kod çalıştırılmasına yol açabilecek en yüksek önem dereceli güvenlik açığı için güncellemeler yayınladı. CVE-2026-110264 koduyla izlenen zafiyet, Regular Expression Compiler bileşenindeki tam sayı taşması hatasından kaynaklanırken belirli koşullarda kimlik doğrulaması yapmamış saldırganların sunucularda komut çalıştırmasına izin verebiliyor. Şirket, etkilenen GitLab Community Edition (CE) ve Enterprise Edition (EE) kurulumlarının vakit kaybetmeden düzeltilmiş sürümlere yükseltilmesini öneriyor.
CVE-2026-110264, GitLab Sunucularında Kod Çalıştırma Riski Oluşturuyor
GitLab’ın açıkladığı CVE-2026-110264 güvenlik açığı, düzenli ifadeleri derleyip doğrulayan Regular Expression Compiler bileşenindeki tam sayı taşması sorunundan kaynaklanıyor. Saldırganlar, özel hazırlanmış bir düzenli ifadeyle bu hatayı tetikleyerek belirli koşullarda savunmasız sunucuda istedikleri kodu çalıştırabilecek bir saldırı gerçekleştirebiliyor. GitLab, açığın kimlik doğrulaması gerektirmeyen bir saldırgan tarafından kullanılabileceğini belirterek riskin ciddiyetine işaret ediyor.

Tam sayı taşması, bir hesaplamanın sonucunun kullanılan veri türünün temsil edebileceği sınırları aşması durumunda ortaya çıkıyor. Yazılımın bu durumu güvenli biçimde yönetememesi, bellek işlemlerinde veya program akışında beklenmeyen sonuçlar doğurabiliyor. GitLab vakasında sorun, düzenli ifadelerin derlenmesi sırasında ortaya çıktığı için saldırı yüzeyi doğrudan platformun bu işlemi gerçekleştiren bileşeniyle bağlantılı bulunuyor.
GitLab, açığı “joaxcar” kullanıcı adını kullanan bir güvenlik araştırmacısının HackerOne hata ödül programı üzerinden bildirdiğini açıkladı. Şirket, güvenlik sorununu giderdiğini ve etkilenen kurulumların güncel sürümlere geçirilmesini kuvvetle tavsiye ettiğini bildirdi.
GitLab, CVE-2026-110264 açığını Community Edition ve Enterprise Edition için birden fazla bakım sürümünde giderdi. Şirketin açıkladığı düzeltilmiş sürümler şu şekilde sıralandı:
- GitLab 19.5.1
- GitLab 19.4.3
- GitLab 19.3.6
- GitLab 19.2.9
- GitLab 19.1.9
- GitLab 19.0.10
- GitLab 18.11.13
Etkilenen sürümleri kullanan kuruluşların kendi kurulum dallarına uygun güncellemeyi uygulaması gerekiyor. GitLab.com hizmetinin zaten düzeltilmiş sürümü çalıştırdığı, GitLab Dedicated müşterilerinden ise 19.3.5-internal0 ve 19.4.2-internal0 veya üzerindeki belirtilen sürümleri kullananların ek işlem yapmasına gerek olmadığı bildirildi. Kendi sunucusunu yöneten kuruluşların ise bulut hizmetindeki düzeltmenin kendi kurulumlarına otomatik olarak yansıdığını varsaymaması önem taşıyor.
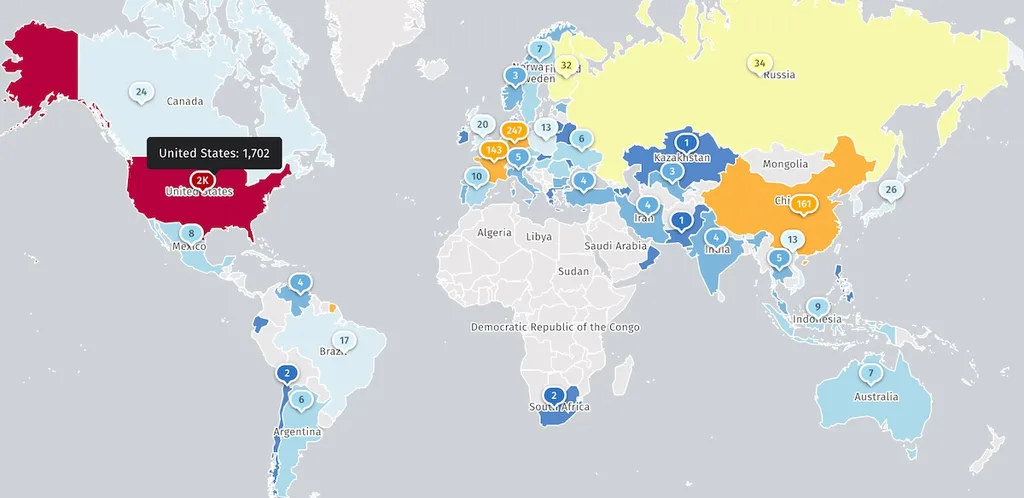
İnternet üzerindeki tehditleri izleyen Shadowserver, dış ağlardan erişilebilen 2.700’den fazla GitLab Community Edition örneğini takip ediyor. Ancak paylaşılan veriler, bu örneklerin kaçının güvenlik testi amacıyla kullanılan tuzak sistemlerden oluştuğunu veya kaç kurulumun ilgili saldırılara karşı zaten güncellendiğini göstermiyor. Dolayısıyla söz konusu sayı, doğrulanmış savunmasız sunucu sayısı olarak değerlendirilmemeli.
İnternete açık GitLab örnekleri, kaynak kodunu, yazılım geliştirme iş akışlarını ve CI/CD süreçlerini yöneten kuruluşlar açısından önemli bir saldırı yüzeyi oluşturabiliyor. Saldırganların sunucuda kod çalıştırabilmesi, kurulumun yapılandırmasına ve erişebildiği kaynaklara bağlı olarak daha geniş güvenlik sonuçlarına yol açabilir. Bu nedenle yöneticilerin yalnızca sürüm numarasını kontrol etmesi değil, sunucuların dış erişim durumunu ve güvenlik kayıtlarını da incelemesi gerekiyor.
CVE-2026-110264, GitLab’ın son dönemde duyurduğu yüksek önem dereceli güvenlik sorunlarının ardından geldi. Şirket yaklaşık on gün önce CI/CD Regular Expression Compiler bileşeninde bulunan CVE-2026-97229 kodlu başka bir uzaktan kod çalıştırma açığı için uyarı yayımladı. Kaynakta belirtilen bu ikinci zafiyet, CVSS taban puanında 10 üzerinden 10 değerine sahipti ve aynı güvenlik araştırmacısı tarafından bildirilmişti.
GitLab, önceki ay CVE-2026-85706 kodlu başka bir kritik açığı da kapatmıştı. Söz konusu sorun, kimlik doğrulaması yapmamış saldırganların savunmasız sunuculardan kimlik bilgileri ve diğer gizli veriler gibi hassas bilgilere erişmesine yol açabiliyordu. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), ertesi gün bu açığı aktif olarak istismar edilen güvenlik sorunları listesine ekleyerek federal kurumlara sistemlerini üç gün içinde güvenceye alma talimatı verdi.
CISA, Kasım 2021’den bu yana gerçek saldırılarda kullanıldığı belirlenen beş GitLab güvenlik açığını listesine aldı; bunlardan biri fidye yazılımı saldırılarıyla ilişkilendirildi. Art arda gelen güvenlik duyuruları, yazılım geliştirme altyapılarında düzenli yama yönetiminin ve güvenlik açıklarının zamanında giderilmesinin önemini ortaya koyuyor.
GitLab’ın DevSecOps platformu dünya genelinde 30 milyondan fazla kayıtlı kullanıcıya sahip ve Fortune 100 şirketlerinin yarısından fazlası tarafından kullanılıyor. Nvidia, T-Mobile, Lockheed Martin, Airbus ve Goldman Sachs, platformu kullanan büyük kuruluşlar arasında gösteriliyor. Bu yaygın kullanım, kritik bir açığın yalnızca tekil sunucularla sınırlı kalmayan operasyonel sonuçlar doğurabileceğini gösteriyor.
BT ve güvenlik ekiplerinin öncelikle kurulumlarında kullanılan GitLab CE veya EE sürümünü belirlemesi, ardından uygun güvenlik güncellemesini uygulaması gerekiyor. Kuruluşların güncelleme sonrasında hizmetlerin normal çalıştığını doğrulaması, şüpheli istekleri incelemesi ve dışarıya açık örneklerini envanter üzerinden kontrol etmesi de önem taşıyor. Kaynak kodu ile CI/CD süreçlerini aynı platformda yöneten işletmeler için düzenli yama uygulaması, yalnızca hizmet sürekliliğini değil, geliştirme ortamlarında saklanan hassas bilgilerin korunmasını da doğrudan etkiliyor.