
Dev Veri İddiası Çürütüldü: 16 Milyar Hesap Bilgisi Yeni Bir Sızıntı Değil

Son günlerde kamuoyunu endişelendiren “tarihin en büyük veri sızıntısı” haberleri sosyal medyada ve basında geniş yankı buldu. Ancak ortaya çıkan detaylar, bu olayın yeni bir siber saldırı olmadığını açıkça ortaya koyuyor. 16 milyar kayıt içeren bu dev arşiv, daha önce farklı yollarla çalınmış hesap bilgilerinin bir araya getirilmiş hâli.
Sızan Veriler Eski Kaynaklardan Derlenmiş
Söz konusu veri dosyasını ortaya çıkaran Cybernews platformu, bu arşivin daha önce infostealer (bilgi çalan kötü amaçlı yazılım) saldırılarından elde edilen kayıtların bir derlemesi olduğunu belirtti. Yani kullanıcı bilgilerinin sızdırıldığı yeni bir saldırı gerçekleşmedi. Veriler büyük olasılıkla yıllardır karanlık ağda dolaşan parçalardan oluşuyor.


Arşiv, farklı dönemlerde yaşanan veri ihlallerinde çalınmış şifreleri ve kullanıcı adlarını birleştiriyor. Saldırganlar ya da araştırmacılar bu verileri toplayarak tek bir dosyada paylaşmış olabilir.
Infostealer zararlıları, bir cihazı ele geçirdikten sonra tarayıcılar ve uygulamalarda kayıtlı tüm kullanıcı bilgilerini toplayarak bunları bir günlük (log) dosyasında saklıyor. Bu günlükler genellikle metin dosyalarından oluşuyor ve her satırda bir site adresiyle birlikte kullanıcı adı ve şifre yer alıyor.
Örnek vermemiz gerekirse:
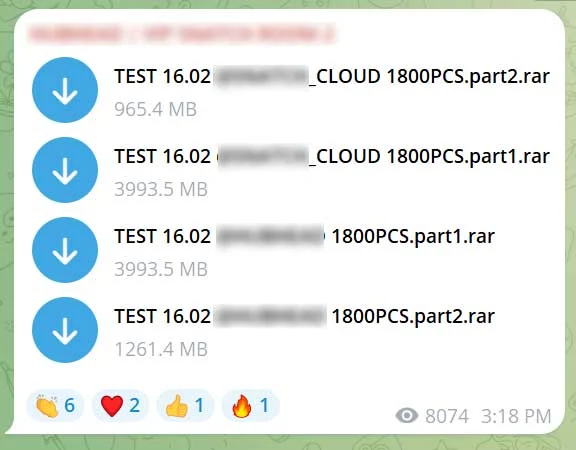
https://www.bank.com/login:[email protected]:GüçlüSifre123Bu tip yazılımlar hem Windows hem macOS cihazlarda etkili olabiliyor. Ele geçirilen bilgiler daha sonra siber suç forumlarında ya da Telegram gibi platformlarda ücretsiz veya ücretli olarak paylaşılıyor.
Şifre Güvenliği için Hangi Önlemler Alınmalı
Bu tür derlemelerle karşılaşıldığında kullanıcıların paniğe kapılmak yerine önlem alması gerekiyor. İlk adım, cihazda kötü amaçlı yazılım bulunup bulunmadığını kontrol etmek olmalı. Güvenilir bir antivirüs programıyla sistem taraması yapmak, olası bir infostealer bulaşmasını tespit etmek açısından kritik öneme sahip.
Cihaz temizlendikten sonra kullanıcıların tüm hesaplarında güçlü, benzersiz ve farklı şifreler kullanması gerekiyor. Şifre yöneticisi uygulamaları bu süreci kolaylaştırabilir. Ayrıca her hesap için iki faktörlü kimlik doğrulama (2FA) etkinleştirilmesi, çalınan şifrelere rağmen hesaplara yetkisiz erişimi büyük ölçüde engeller.
SMS yoluyla gelen doğrulama kodları ise SIM değiştirme saldırılarına karşı savunmasız olabilir. Bu nedenle Google Authenticator, Microsoft Authenticator ya da Authy gibi uygulamaların tercih edilmesi daha güvenli bir yöntemdir.
Kullanıcılar, e-posta adreslerini “Have I Been Pwned” gibi güvenilir platformlarda sorgulayarak geçmişteki ihlallerde bilgilerinin açığa çıkıp çıkmadığını öğrenebilir. Aynı şifrenin birden fazla hesapta kullanılması hâlinde risk büyür. Bu nedenle, her platformda farklı şifreler kullanmak temel bir güvenlik alışkanlığı hâline getirilmelidir.








