Danimarka’da 8,8 Milyon Kişinin Verileri “123456” Parolası Kullanılarak Çalındı

Danimarka’da 8,8 milyon kişinin kişisel verilerini etkileyen siber saldırıda, bir bilişim şirketine ait hesaplarda kullanılan “123456” parolasının saldırgana erişim sağladığı öne sürüldü. Eylül 2026’da gerçekleşen veri ihlali, ülkenin Merkezi Kişi Sicili’ndeki (CPR) yaşayan ve hayatını kaybetmiş kişilere ait isimleri, adresleri ve kimlik numaralarını kapsıyor. Saldırgan, yetkili erişime sahip özel bir şirketin hesaplarını kullandığını belirtirken Danimarka makamları olayın kapsamını araştırıyor.
Saldırgan On Günde 14 Milyon Otomatik Sorgu Gerçekleştirdi
Danimarka’nın Merkezi Kişi Sicili, ülkedeki kişilerin temel kimlik ve adres bilgilerinin tutulduğu önemli kamu veri tabanları arasında yer alıyor. Saldırganın Politiken gazetesine verdiği bilgilere göre hedef alınan bilişim şirketinde en az üç hesap, yönetici hesabı dahil olmak üzere “123456” parolasını kullanıyordu. İddia edilen bu parola tercihi, hassas kamu kayıtlarına erişim sağlayan hesaplarda temel güvenlik önlemlerinin ne kadar önemli olduğunu bir kez daha gündeme getirdi.

Danimarka yönetimi, eylül ayında meydana gelen veri ihlalini doğrulayarak 8,8 milyon kişinin bilgilerinin açığa çıktığını bildirdi. Saldırganın doğrudan kamu kurumunun sistemlerine girmek yerine CPR verilerine erişim yetkisi bulunan özel bir şirketi hedef aldığı belirtildi. Yetkililer şirketin adını ilk aşamada açıklamazken Pays ApS Genel Müdürü Sophie Laursen, 9 Ekim’de şirketin erişim yetkisinin kötüye kullanıldığını kabul etti.
Pays ApS, CPR sistemlerine yönelik yasal erişimini ticari müşterilerin kayıtlarını doğrulamak gibi hizmetler sunmak için kullanıyordu. Şirketin internet sitesi olayın ardından erişime kapatıldı. Saldırgan ise çaldığı verileri satmayı veya internette yayınlamayı planlamadığını iddia etti. Bu açıklamanın doğruluğu bağımsız biçimde teyit edilmediği için verilerin gelecekte nasıl kullanılacağı belirsizliğini koruyor.
TV2’nin gördüğü belgelere göre saldırgan, 10-20 Eylül tarihleri arasında CPR sistemi üzerinde yaklaşık 14 milyon otomatik sorgu gerçekleştirdi. Olağan dışı sorgu hacmi, saldırının tespit edilmesinde belirleyici rol oynadı. Araştırma, Eğitim ve Dijitalleşme Bakanlığında görevli bir çalışan, Pays ApS tarafından gerçekleştirilen sorguların normal seviyelerin çok üzerine çıktığını gösteren bir faturayı fark etti.
Olayın bu şekilde ortaya çıkması, veri tabanlarına erişim yetkisi bulunan şirketlerin faaliyetlerinin de düzenli olarak izlenmesi gerektiğini gösteriyor. Geçerli bir hesabın kullanılması, yapılan işlemlerin meşru olduğu anlamına gelmiyor. Kuruluşların sorgu sıklığını, olağan dışı erişimleri ve hesapların kullanım biçimlerini takip etmesi, yetkili erişimin kötüye kullanılmasını erken aşamada belirlemeye yardımcı olabiliyor.
Saldırganın iddia ettiği gibi birden fazla hesabın aynı zayıf parolayı kullanması, riskin yalnızca tek bir kullanıcıyla sınırlı kalmadığına da işaret ediyor. Özellikle yönetici hesaplarında ortak veya kolay tahmin edilebilir parolaların kullanılması, saldırganın daha geniş sistem erişimi elde etmesine zemin hazırlayabiliyor.
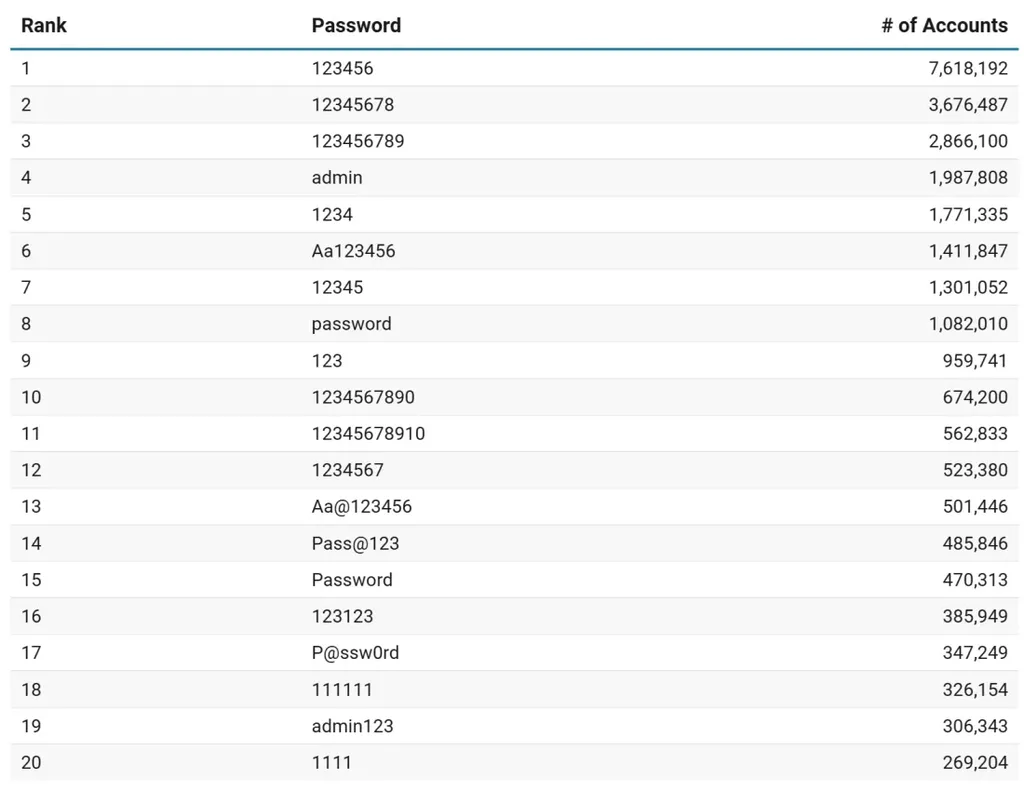
“123456”, güvenlik araştırmalarında uzun süredir en yaygın kullanılan parolalardan biri olarak öne çıkıyor. Haberde aktarılan verilere göre geçen yıl yaklaşık 7,6 milyon hesap bu parolayı kullandı. İkinci sıradaki “12345678” parolasının kullanım sayısı ise bunun yarısından daha düşük kaldı. Üçüncü sırada “123456789” yer aldı.
Kolay tahmin edilebilen sayı dizileri, saldırganların parola denemelerinde ilk başvurduğu seçenekler arasında bulunuyor. Bu nedenle yalnızca parolanın uzunluğuna güvenmek yeterli olmuyor; tahmin edilebilir kalıplardan kaçınmak, her hesap için farklı parola kullanmak ve çok faktörlü kimlik doğrulamasını etkinleştirmek önem taşıyor.
Kurumsal sistemlerde parola politikalarının uygulanması da tek başına yeterli bir güvenlik önlemi sayılmıyor. Yetki sınırlandırması, olağan dışı erişimlerin izlenmesi ve hassas veri sorgularına yönelik denetimler, zayıf parolaların yol açabileceği zararları azaltan ek koruma katmanları oluşturuyor.
Kolay tahmin edilebilir parolaların hassas verileri tehlikeye atması daha önce de gündeme geldi. Araştırmacılar, geçen yıl McDonald’s’ın McHire işe alım platformunda test amaçlı bir yönetici hesabına hem kullanıcı adı hem de parola olarak “123456” yazarak erişti. Ayrı bir erişim kontrolü açığıyla birleştirilen bu durum, iş başvurusu yapan kişilerin kişisel bilgilerinin alınmasına yol açabilecek bir güvenlik sorunu oluşturdu.
Platformun sağlayıcısı Paradox.ai, araştırmacıların bildiriminden sonra söz konusu sorunları giderdi. Danimarka’daki olayla McHire vakası arasında doğrudan bir bağlantı bulunmuyor ancak iki örnek de hassas kişisel verileri işleyen sistemlerde zayıf hesap güvenliğinin ciddi sonuçlar doğurabileceğini gösteriyor.
Danimarka’daki soruşturmanın sonraki aşamalarında saldırganın hangi verilere eriştiğinin, bilgilerin başka kişilere aktarılıp aktarılmadığının ve ele geçirilen hesapların nasıl kullanıldığının netleşmesi bekleniyor. Olay, kamu kurumlarıyla veri paylaşan özel şirketlerin yalnızca erişim iznine sahip olmasının yeterli olmadığını; güçlü kimlik doğrulama, ayrıntılı kayıt tutma ve anormal sorgu davranışlarını izleme gibi önlemleri de uygulaması gerektiğini ortaya koyuyor.








