Cursor ve Windsurf Kullanıcılarını Tehdit Eden Sıfırıncı Gün Açığı Sessizce Kapatıldı

VS Code tabanlı kod editörlerinin temelini oluşturan OpenVSX altyapısında tespit edilen kritik bir güvenlik açığı, milyonlarca geliştiricinin bilgisayarını tehlikeye attı. Güvenlik araştırmacısı Oren Yomtov tarafından keşfedilen bu açık, kötü niyetli bir kişinin hiçbir kullanıcı etkileşimi olmadan sistemleri ele geçirmesine imkân tanıyordu.
Açığın Kaynağı Kod Eklentilerinin Yayın Sürecinde Bulundu
AI destekli editörler Cursor ve Windsurf, sundukları üretkenlik avantajlarını çoğunlukla topluluk katkılı uzantılara borçlu. Bu uzantılar, geliştirici bilgisayarlarında tam yetkiyle çalışıyor. Bu durum, sahte bir uzantının tüm sistemi kontrol etmesine neden olabiliyor.


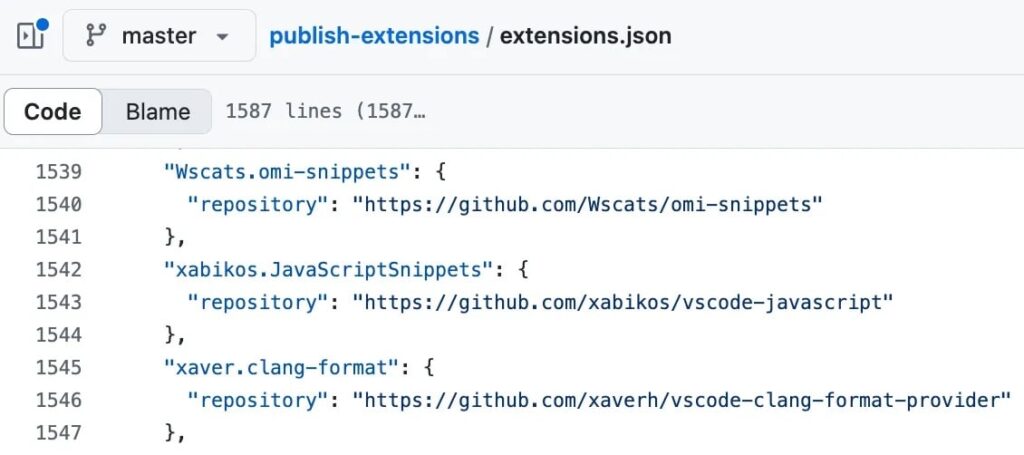
OpenVSX, bu uzantıları otomatik şekilde toplayan ve yayımlayan açık kaynaklı bir pazar yeri. Yomtov, bu sistemin gece çalıştırdığı otomatik yapım sürecinde, kötü niyetli kodların gizlice çalıştırılabildiğini fark etti. Bu süreçte kullanılan ve sadece güvenilir sistemler tarafından erişilmesi gereken özel erişim anahtarı (token), aslında uzantı yapım aşamasında kolaylıkla ele geçirilebiliyordu.
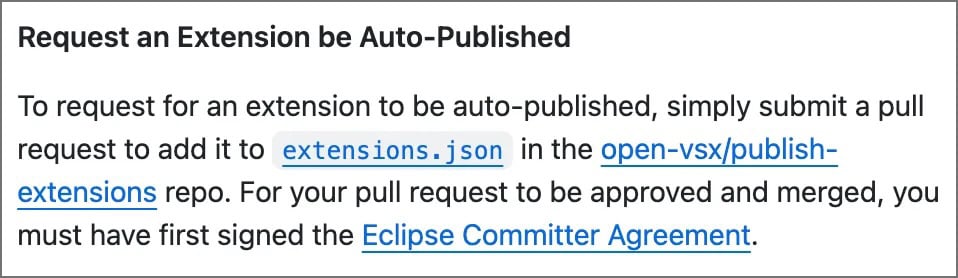
Bu açık sayesinde kötü niyetli kişiler, @open-vsx hesabı üzerinden istedikleri uzantıyı yayımlayabiliyor, mevcut uzantıları güncelleyebiliyor veya tamamen değiştirebiliyordu. Bu da geliştiricilerin güvenli gördüğü uzantıların aslında casus yazılım taşıma ihtimalini doğuruyordu.
Her yeni kurulumda veya otomatik güncellemede sistemlere arka kapı bırakmak, şifreleri çalmak, kaynak kodları kopyalamak ve geliştirme ortamlarına zararlı yazılımlar yerleştirmek mümkün hale geliyordu. Yani sadece bir eklenti ile yüz binlerce geliştirme ortamı sessizce kontrol altına alınabilirdi.
Yomtov, olayın ardından yaptığı açıklamada her uzantının potansiyel bir güvenlik riski taşıdığını vurguladı. Uzantıların da tıpkı npm ya da PyPI gibi yazılım bağımlılıkları kadar dikkatle değerlendirilmesi gerektiğini belirtti.
Kurumsal ekiplerin alması gereken önlemler arasında şunlar yer alıyor:
- Hangi uzantıların kim tarafından ve hangi makinelerde kurulu olduğunun envanterinin tutulması
- Uzantı geliştiricilerinin geçmişi, bakım durumu ve işlevlerinin analiz edilmesi
- Kurumsal güvenlik politikaları çerçevesinde sadece onaylı uzantılara izin verilmesi
- Güncellemelerin izlenmesi ve denetlenmesi
Koi Security’nin duyarlılığı sayesinde bu kritik açık Eclipse Foundation’a zamanında bildirildi. Vakıf yetkilileri, araştırmacılarla birlikte çalışarak açığı hızla kapattı ve güvenliği sağladı. Ancak yaşananlar, yazılım geliştirme araçlarının da tıpkı diğer altyapılar gibi sürekli denetlenmesi gerektiğini bir kez daha ortaya koydu.
Yomtov’un da belirttiği gibi, güvenliğin ilk adımı her bileşene sıfır güven yaklaşımıyla yaklaşmak. Özellikle otomatik çalışan ve sisteme tam erişim izni olan uzantılar söz konusu olduğunda, kullanıcıların farkındalığının yüksek olması hayati önem taşıyor.








