
Cisco IOS XE Açığı için Kritik Detaylar Paylaşıldı: Kötüye Kullanım Tehlikesi Artıyor

Cisco’nun IOS XE yazılımında tespit edilen kritik güvenlik açığı hakkında teknik ayrıntılar yayınlandı. CVE-2025-20188 koduyla takip edilen bu açık, sistemlerin uzaktan kontrol edilmesine yol açabilecek düzeyde ciddi bir tehdit oluşturuyor.
Cisco IOS XE Sistemlerinde Yetkisiz Dosya Yükleme Riski Bulunuyor
Söz konusu açık, Cisco tarafından 7 Mayıs 2025 tarihinde duyuruldu. Güvenlik açığı, belirli kablosuz ağ denetleyicisi (WLC) modellerinde “Out-of-Band AP Image Download” özelliği etkinleştirildiğinde devreye giriyor. Bu özellik açık olduğunda saldırganlar, kimlik doğrulama gerektirmeden dosya yükleyebiliyor, dizinler arasında izinsiz geçiş yapabiliyor ve sistem üzerinde kök yetkilerle komut çalıştırabiliyor. Etkilenen modeller arasında şunlar bulunuyor:
- Catalyst 9800-CL Wireless Controllers for Cloud
- Catalyst 9800 Embedded Wireless Controller for Catalyst 9300, 9400 ve 9500
- Catalyst 9800 Series Wireless Controllers
- Embedded Wireless Controller on Catalyst APs
Horizon3 güvenlik araştırmacıları tarafından yayınlanan analiz, açığın nasıl istismar edilebileceğine dair önemli teknik veriler sunuyor. Söz konusu açık, JWT doğrulamasında kullanılan “notfound” adlı sabit bir gizli anahtar nedeniyle ortaya çıkıyor. Sistem, belirli bir anahtar dosyasını bulamadığında bu değeri yedek gizli anahtar olarak kullanıyor.
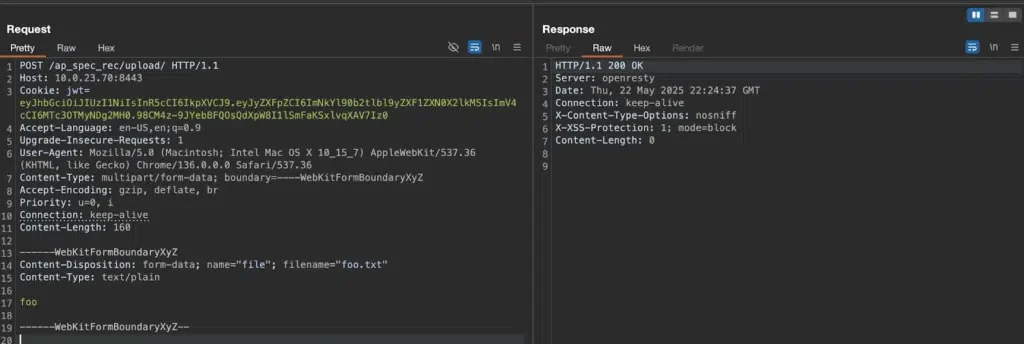

Saldırganlar, bu zafiyeti kullanarak geçerli JWT token’ları oluşturabiliyor ve /ap_spec_rec/upload/ uç noktasına dosya yükleyebiliyor. Yüklenen dosyaların belirtilen dizin dışına yönlendirilmesi ise açıkta bulunan dizin geçiş (path traversal) zafiyetinden kaynaklanıyor.
Araştırmacılar, bu yöntemi kullanarak sistemdeki yapılandırma dosyalarını değiştirebileceğini, arka kapılar bırakabileceğini ya da mevcut betik hizmetlerini manipüle edebileceğini gösterdi. Örneğin pvp.sh hizmeti bu tür değişikliklerle tetiklenerek saldırgan komutlarının çalıştırılmasına imkân tanıyor.
Horizon3’ün yayımladığı yazı doğrudan çalıştırılabilir bir saldırı betiği içermese de, paylaşılan bilgiler yetenekli bir saldırganın ya da otomatik sistemlerin eksik parçaları tamamlayarak çalışır hâle getirmesi için yeterli bulunuyor.
Cisco, kullanıcıların vakit kaybetmeden yazılımlarını 17.12.04 sürümüne ya da daha yeni bir sürüme yükseltmesini öneriyor. Güncelleme yapılana kadar, geçici bir önlem olarak “Out-of-Band AP Image Download” özelliğinin devre dışı bırakılması öneriliyor.







