BeyondTrust, Ağustos Ayından Beri Sömürülen Sıfır Gün Açığını Yamayla Giderdi

BeyondTrust, Remote Support ürününde saldırganların Ağustos 2026’dan bu yana kullandığı kritik bir sıfır gün güvenlik açığı için müşterilerine acil güncelleme çağrısı yaptı. CVE-2026-102764 koduyla izlenen kimlik doğrulama atlatma açığı, güncellenmemiş cihazlarda düşük yetkili uzaktaki saldırganların dosya işlemleri gerçekleştirmesine olanak tanıyor. Şirket, bulut tabanlı müşteriler için yamayı 8 Ekim’de yayınlarken kendi sunucularında kurulum yapan kuruluşların otomatik güncelleme etkin değilse düzeltmeyi elle uygulaması gerektiğini bildirdi.
BeyondTrust Remote Support Açığı Saldırganlara Dosya Erişimi Sağlıyor
BeyondTrust Remote Support, kurumların BT destek ekiplerinin bilgisayar sorunlarını uzaktan gidermesine ve kullanıcı sistemlerine bağlantı kurmasına yardımcı olan kurumsal bir destek çözümü olarak çalışıyor. CVE-2026-102764 olarak tanımlanan güvenlik açığı, Remote Support 26.2.3 ve daha eski sürümleri etkiliyor. Kimlik doğrulama mekanizmasını atlatabilen saldırganlar, savunmasız cihazlarda dosya işlemleri gerçekleştirebiliyor.

BeyondTrust, Remote Support ve Privileged Remote Access hizmetlerini kullanan SaaS müşterileri için güvenlik düzeltmesini 8 Ekim’de yayınladı. Kendi altyapısında kurulum yapan müşterilerin ise otomatik güncelleme seçeneği etkin değilse yamayı manuel olarak yüklemesi gerekiyor.
Şirket, Privileged Remote Access ürününde yapılan iç testlerde açığın kullanılabildiğini gösteren bir bulguya rastlamadığını açıkladı. Ancak iki ürünün etkilenen kodu paylaşması nedeniyle BeyondTrust, önlem amacıyla bu ürün için de düzeltme yayınladı ve kendi sunucularını yöneten müşterilere güncellemeyi gecikmeden uygulamalarını tavsiye etti.
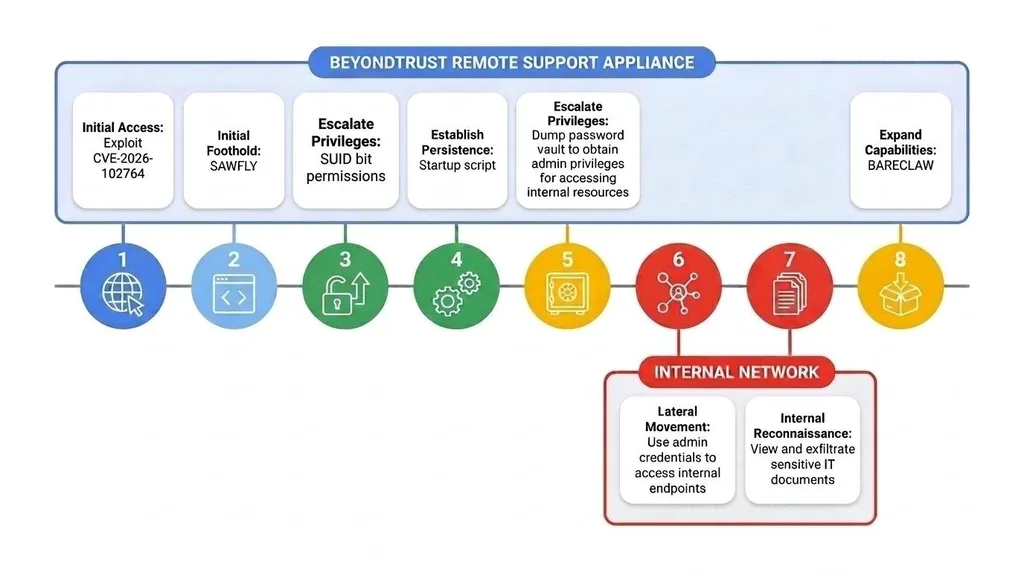
Mandiant ve Google Threat Intelligence Group (GTIG) araştırmacılarının Armory Castle adıyla izlediği tehdit aktörünün, söz konusu sıfır gün açığını ilk erişim sağlamak için kullandığı bildirildi. Siber güvenlik şirketi CrowdStrike ise aynı grubu Warp Panda adıyla takip ediyor. Araştırmacılar, saldırganların savunmasız cihazlara girdikten sonra yetkilerini yükselterek sistem üzerinde daha kapsamlı kontrol elde ettiğini belirtiyor.
Mandiant’ın incelemesine göre saldırganlar, Set User ID (SUID) izinlerini etkinleştirerek kök yetkilerine ulaştı. Ardından yeni Sawfly web kabuğu ile Bareclaw tünelleme zararlı yazılımını devreye soktu. Grup ayrıca tespit edilmesini zorlaştırmak amacıyla günlük kayıtlarını sildi ve ele geçirilen yönetici kimlik bilgileriyle ağdaki diğer sistemlere uzaktan oturumlar açarak yatay hareket gerçekleştirdi.
Mandiant, web kabuğu üzerinden sisteme yerleşen saldırganların web hizmeti hesabından cihazın kök yetkilerine yükseldiğini bildirdi. Araştırmacılara göre bu erişim düzeyi, cihazın sakladığı veya aracılık ettiği kimlik bilgilerine ulaşılmasına ve yeniden başlatma ya da yapılandırma sıfırlaması sonrasında da kalabilecek dosyaların değiştirilmesine olanak tanıyor.
Mandiant, saldırı döneminde savunmasız sürüm kullanan ve internet üzerinden erişilebilen cihazların, güvenlik incelemesi tamamlanana kadar ele geçirilmiş olabileceği varsayımıyla değerlendirilmesini öneriyor. İnternet üzerindeki cihazları izleyen Shadowserver verilerine göre 1.400’den fazla BeyondTrust uzaktan destek örneği çevrim içi olarak erişilebilir durumda. Ancak bu sayı, cihazların kaçının yamalandığını veya listelenen örneklerin ne kadarının araştırma amacıyla kullanılan tuzak sistemlerden oluştuğunu göstermiyor.
Armory Castle, Ekim 2023’ten bu yana ağ sınırında çalışan cihazlardaki sıfır gün açıklarını hedef alan saldırılarla ilişkilendiriliyor. Grup, Citrix NetScaler sistemlerindeki CVE-2023-4966 açığı ile Ivanti Connect Secure ürünlerindeki CVE-2023-46805, CVE-2024-21887 ve CVE-2025-0282 gibi güvenlik sorunlarını hedef alan faaliyetlerle de gündeme geldi.
Siber güvenlik şirketi Volexity, Ocak 2024’te UNC5221 adıyla takip edilen grubun CVE-2023-46805 ve CVE-2024-21887 açıklarını birlikte kullanarak 2.100’den fazla Ivanti cihazına GiftedVisitor adlı web kabuğunu yerleştirdiğini bildirmişti. Mandiant, grubun geçmiş kampanyalarda bazı açıkları kamuya duyurulmadan önce sınırlı biçimde kullandığını, açıklama sonrasında ise yamalar uygulanmadan önce daha geniş çaplı saldırılara yöneldiğini belirtiyor. Araştırmacılar, CVE-2026-102764 için de benzer bir yaygın istismar dalgasının yaşanabileceği ihtimalini değerlendiriyor.
BeyondTrust’ın son güvenlik uyarısı, şirketin uzaktan erişim ürünlerinde ortaya çıkan ilk kritik sorun değil. Saldırganlar daha önce Remote Support ve Privileged Remote Access cihazlarını etkileyen CVE-2026-1731 kodlu kritik uzaktan kod yürütme açığını kullanarak WebSocket bağlantıları kurmuş ve fidye yazılımı dağıtmıştı.
Çin devlet destekli Silk Typhoon grubunun da CVE-2024-12356 ve CVE-2024-12686 kodlu iki sıfır gün açığını kullanarak BeyondTrust sistemlerine eriştiğinden şüpheleniliyor. Söz konusu kampanyada saldırganların çalınan bir API anahtarından yararlanarak aralarında ABD Hazine Bakanlığının kullandığı örneğin de bulunduğu 17 Remote Support SaaS örneğini ele geçirdiği bildirildi. Aynı faaliyet kapsamında ABD’nin yaptırım programlarını yöneten Yabancı Varlıklar Kontrol Ofisi (OFAC) ile yabancı yatırımları ulusal güvenlik açısından inceleyen ABD’deki Yabancı Yatırımlar Komitesi (CFIUS) de hedef alındı.
BeyondTrust, dünya çapında 20 binden fazla müşteriye hizmet veriyor ve Fortune 100 listesindeki şirketlerin yüzde 75’ine hizmet sağlıyor. Bu geniş kullanım alanı, uzaktan destek altyapılarındaki güvenlik açıklarını yalnızca teknik bir sorun olmaktan çıkararak kurumsal ağlar ve kritik sistemler açısından da önemli hâle getiriyor.
Kuruluşların ilk adım olarak etkilenen Remote Support sürümlerini belirlemesi, mevcut yamaları uygulaması ve internete açık cihazları güvenlik incelemesinden geçirmesi gerekiyor. Olası bir ihlal şüphesinde yalnızca yazılımı güncellemek yeterli olmayabilir; erişim günlüklerinin, kimlik bilgilerinin ve cihazda kalıcılık sağlayabilecek değişikliklerin de incelenmesi önem taşıyor.