Anthropic, Claude Mythos İle Bir Ayda 10 Binden Fazla Kritik Açık Bulduğunu Açıkladı
Anthropic’in Claude Mythos modeli, açık kaynak projelerden Firefox’a kadar kritik yazılımlarda binlerce yüksek riskli güvenlik açığı ortaya çıkardı.



Anthropic, Glasswing projesi kapsamında geliştirilen Claude Mythos Preview modelinin yalnızca bir ay içinde 10 binden fazla yüksek ve kritik seviyeli güvenlik açığı tespit ettiğini duyurdu. Şirket, yapay zekâ destekli güvenlik taramalarını yaklaşık 50 farklı iş ortağıyla birlikte yürüttüğünü açıkladı. Siber güvenlik odaklı yeni sistem, açık kaynak projelerden Firefox altyapısına kadar geniş ölçekte kritik yazılımları analiz etmeye başladı.
Glasswing Projesi Kritik Yazılımları Hedefliyor
Anthropic ekibi, geçtiğimiz ay duyurduğu Glasswing projesiyle yapay zekâ modellerinin saldırı tarafında değil savunma tarafında kullanılmasını amaçlıyor. Şirket, özellikle küresel ölçekte kullanılan temel yazılım altyapılarındaki güvenlik risklerini daha erken aşamada tespit etmeyi hedefliyor.
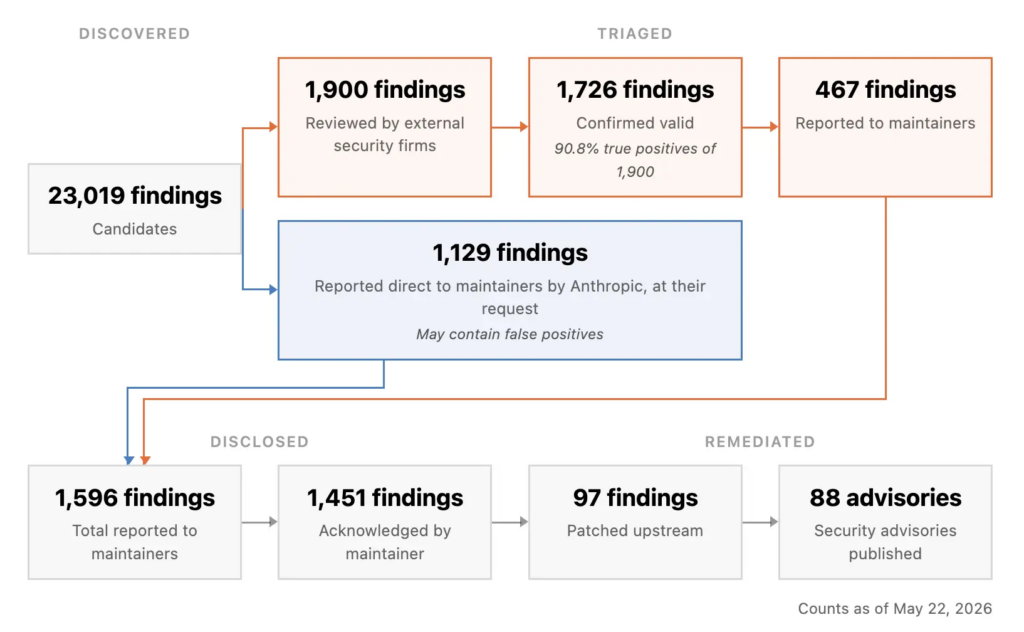
Claude Mythos Preview modeli bu süreçte doğrudan vulnerability scanning görevleri için kullanıldı. Anthropic’in paylaştığı verilere göre sistem, açık kaynak ekosisteminde toplam 23 binin üzerinde potansiyel zafiyet belirledi. Analizler sonucunda bunların 6 binden fazlasının yüksek veya kritik seviyede olduğu aktarıldı.
Cloudflare mühendisleri, Claude Mythos Preview modelini kullanarak şirket altyapısında yaklaşık 2 bin farklı hata tespit etti. Güvenlik ekipleri, bulunan açıkların 400 tanesinin doğrudan yüksek risk grubunda yer aldığını açıkladı. Mozilla tarafında yürütülen çalışmalar ise Firefox security açıklarına odaklandı. Yapılan taramalarda tarayıcı altyapısında toplam 271 farklı güvenlik problemi ortaya çıkarıldı. Anthropic, sistemin özellikle büyük kod tabanlarında manuel inceleme sürecini ciddi ölçüde hızlandırdığını belirtiyor.
👉️ İlginizi Çekebilir: Anthropic Siber Güvenlik Altyapısını Korumak İçin En Güçlü Yapay Zekâ Modelini Duyurdu
Anthropic araştırmacıları, son birkaç ay boyunca yaklaşık bin farklı açık kaynak projeyi taradıklarını açıkladı. Yapay zekâ destekli kod analizi süreci sayesinde klasik güvenlik testlerinde gözden kaçabilen bazı kritik noktaların daha hızlı belirlendiği ifade edildi. Şirket, AI security model yaklaşımının özellikle büyük ölçekli yazılım ekosistemlerinde önemli rol oynayacağını düşünüyor. Geliştiriciler tarafında güvenlik yamalarının daha erken hazırlanması, veri merkezleri ile bulut altyapılarındaki risklerin azaltılması açısından kritik görülüyor.
Teknoloji şirketleri son dönemde yapay zekâ araçlarının saldırı üretmek yerine defensive AI sistemleri olarak kullanılmasına daha fazla odaklanıyor. Anthropic’in Glasswing projesi de doğrudan bu yaklaşım üzerine kuruldu.
Claude Mythos Preview modeli özellikle automated code audit süreçlerinde öne çıkıyor. Şirket, gelecekte daha gelişmiş sistemlerle kritik altyapılardaki siber risklerin gerçek zamanlı analiz edilebileceğini düşünüyor. Güvenlik uzmanları ise yapay zekâ destekli threat detection araçlarının önümüzdeki dönemde standart güvenlik süreçlerinin parçası hâline gelebileceğini değerlendiriyor.
✍️ Editörün Notu İçin Tıklayın
Anthropic’in paylaştığı veriler, yapay zekâ modellerinin yalnızca içerik üretiminde değil siber güvenlik tarafında da yeni dönemi başlattığını gösteriyor. Özellikle açık kaynak projelerdeki devasa kod yığınlarının manuel incelenmesi artık giderek zorlaşırken Claude Mythos gibi sistemler kritik açıkları daha kısa sürede belirleyebiliyor. Büyük teknoloji şirketlerinin savunma odaklı yapay zekâ yatırımlarını artırması ise önümüzdeki dönemde güvenlik yazılımlarının çalışma biçimini doğrudan değiştirebilir.