Docker Hub üzerinde yayınlanan konteyner imajlarına yanlışlıkla eklenen erişim anahtarları, saldırganlar tarafından saniyeler içinde tespit edilerek kötüye kullanılabiliyor. Stony Brook Üniversitesi araştırmacılarının sekiz farklı konteyner kayıt platformunda gerçekleştirdiği deney, AWS, OpenAI ve Anthropic anahtarlarının herkese açık imajlara eklenmesinin ciddi güvenlik riski oluşturduğunu ortaya koydu. Deneyde ele geçirilen en hızlı AWS anahtarı, imajın Docker Hub üzerinde yayınlanmasından yalnızca 7,86 saniye sonra kullanıldı.
Docker Hub’da Sızan Erişim Anahtarları Saniyeler İçinde Çalınıyor
Stony Brook Üniversitesi araştırmacıları Billy Tsouvalas ile Nick Nikiforakis, dört ay boyunca sekiz farklı herkese açık konteyner kayıt platformunda toplam 300 tuzak imaj yayınladı. Araştırmacılar, imajlara AWS, OpenAI ve Anthropic API anahtarlarının yanı sıra sahte SSH ve veritabanı kimlik bilgileri yerleştirdi.
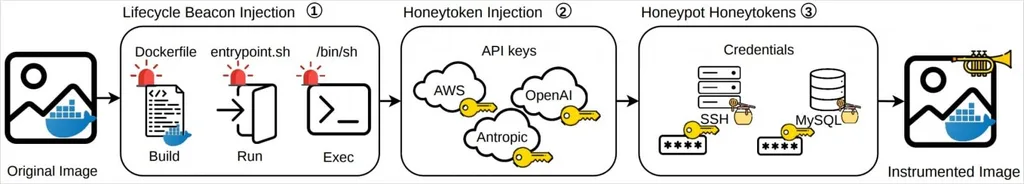

Deney kapsamında araştırmacılar, imajların oluşturulmasını, çalıştırılmasını ve konteyner içerisinde kabuk açılmasını takip eden izleme sistemleri kurdu. Elde edilen veriler, saldırganların herkese açık imajlara yönelik tarama faaliyetlerinin oldukça hızlı gerçekleştiğini gösterdi.
Tuzak imajlar toplamda 75 binden fazla kez indirildi. Araştırmacıların yerleştirdiği AWS anahtarları ise yaklaşık 5 bin farklı IP adresinden 140 binden fazla API çağrısı aldı. Bu trafik, anahtarların çalışıp çalışmadığını kontrol etmekten bulut kaynaklarını listelemeye, bazı durumlarda kaynakları kullanmaya kadar farklı faaliyetleri kapsadı.
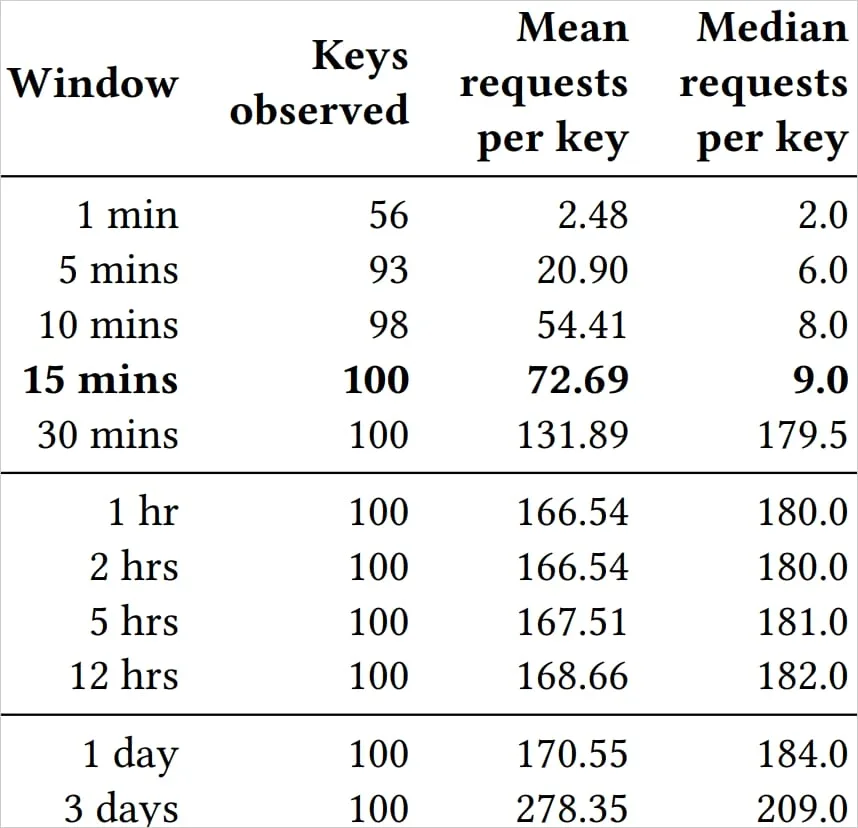
Araştırmada ölçülen en hızlı saldırı, Docker Hub üzerinde yayınlanan imajdaki AWS anahtarının 7,86 saniye sonra kullanılmasıyla gerçekleşti. İlk API çağrısının gerçekleşmesi için geçen sürenin medyan değeri 51,19 saniye olarak ölçüldü. Araştırmacılar, test amacıyla yerleştirilen 100 AWS anahtarının tamamının 15 dakika içinde kullanıldığını belirledi.
OpenAI ile Anthropic API anahtarları da saldırganların eline geçti. Bu anahtarlar, test hesaplarında bulunan bakiyelerin tüketilmesi amacıyla kullanıldı. Araştırmacıların bulguları, yalnızca bulut altyapısı erişim bilgilerinin değil, yapay zekâ servislerine ait API anahtarlarının da herkese açık konteyner imajları üzerinden ciddi maliyet riski oluşturduğunu gösterdi.
Docker Hub, AWS anahtarlarına yönelik faaliyetlerin büyük bölümünün gerçekleştiği platform oldu. Deneyde kullanılan diğer kayıt platformlarından Harbor üzerinde de bazı AWS anahtarlarının kötüye kullanıldığı tespit edildi.
Araştırmacılar, test imajlarıyla etkileşim kuran otomatik tarayıcıları “ContainerBots” olarak adlandırdı. Ancak araştırma, bu faaliyetlerin tek bir saldırgan veya koordineli bir grup tarafından yürütüldüğünü ortaya koymadı.
İzleme sistemleri, tuzak konteynerlerin doğrudan çalıştırıldığına ilişkin çok az sinyal tespit etti. Araştırmacılar, saldırganların çoğunlukla imaj katmanlarını açarak dosya sistemini inceleyen statik analiz yöntemleri kullandığı sonucuna ulaştı. Bu yöntem, konteyneri başlatmadan imaj içindeki dosyaları ve erişim bilgilerini çıkarmaya olanak tanıyor.
Araştırmacıların açıklamasına göre saldırganlar, kayıt platformlarının API’lerini veya imaj katmanlarını inceleyerek gizli bilgileri tespit edebiliyor. Bu nedenle konteyner imajının çalıştırılmaması, içindeki erişim anahtarlarının korunacağı anlamına gelmiyor.
Araştırmacılar, Docker Hub’ın imajları yayınlanmadan önce erişim anahtarları ve diğer hassas bilgileri taramasını, gizli veriler tespit edildiğinde yayıncıları uyarmasını öneriyor. Ayrıca platformun kısa süre önce yayınlanan veya güncellenen imajları listeleyen herkese açık akışına erişimin sınırlandırılması ya da hız kısıtlaması uygulanması, otomatik tarama faaliyetlerini zorlaştırabilecek önlemler arasında yer alıyor.
Billy Tsouvalas, araştırma sonuçlarını ve kapsamlı raporu Mayıs ayında Docker’a ilettiklerini, şirketten bir alındı bildirimi dışında takip yanıtı gelmediğini söyledi. Araştırmacılar, Ağustos ayında gerçekleştirdikleri küçük ölçekli ek deneyde platformda herhangi bir savunma değişikliği tespit edemediklerini belirtti.
Docker imajlarına erişim anahtarı, API token’ı, SSH bilgisi veya veritabanı parolası ekleyen geliştiriciler için temel risk, bu bilgilerin yayınlandıktan sonra çok kısa sürede otomatik taramalarla bulunabilmesi. Bu nedenle gizli bilgilerin imajlara eklenmemesi, yanlışlıkla sızdırılan anahtarların derhal iptal edilmesi ve erişim izinlerinin yeniden düzenlenmesi gerekiyor.