LLMjacking Saldırıları Şirketlere 1 Milyon Dolarlık Yapay Zekâ Faturası Çıkarıyor

Google’ın tehdit araştırmacıları, LLMjacking saldırılarının çalınan API anahtarları üzerinden şirketlerin yapay zekâ altyapılarını kötüye kullandığını ve bazı kuruluşlarda günlük maliyetlerin 100 bin doları aştığını açıkladı. Google Threat Intelligence Group (GTIG) ile Mandiant tarafından incelenen olaylarda, saldırganların kontrol ettiği sistemler üzerinden yüz binlerce API isteği gönderildiği ve toplam maliyetin bazı vakalarda 1 milyon dolara ulaştığı belirlendi. Araştırmacılar, saldırganların ele geçirdikleri erişimleri üçüncü taraf hizmetler üzerinden yeniden sattığını ve bulut altyapısındaki kimlik bilgilerini korumanın kritik önem taşıdığını vurguladı.
Saldırganlar Yapay Zekâ API Erişimlerini Nasıl Ele Geçiriyor?
Google Threat Intelligence Group ve Mandiant araştırmacıları, kurumsal büyük dil modeli altyapılarını hedef alan faaliyetlerde iki ayrı saldırgan kümesi belirledi. İlk grup, internete açık bırakılan LLM uç noktalarını tarayarak erişim elde etmeye çalışıyor. İkinci grup ise yeterince korunmayan makinelerden geçerli API anahtarlarını ve diğer kimlik bilgilerini çalıyor.

Saldırganlar, ilk erişimin ardından ele geçirilen kaynakları doğrudan kullanabildiği gibi erişimi LLM mixer adı verilen aracılara da satabiliyor. Bu hizmetler, müşterilerinin istemlerini çalınmış API anahtarları üzerinden gerçek yapay zekâ sağlayıcılarına iletiyor. Sağlayıcılar gelen istekleri yetkili kullanım gibi işlediği için ortaya çıkan token maliyetleri, erişimi çalınan şirketin hesabına yazılıyor.
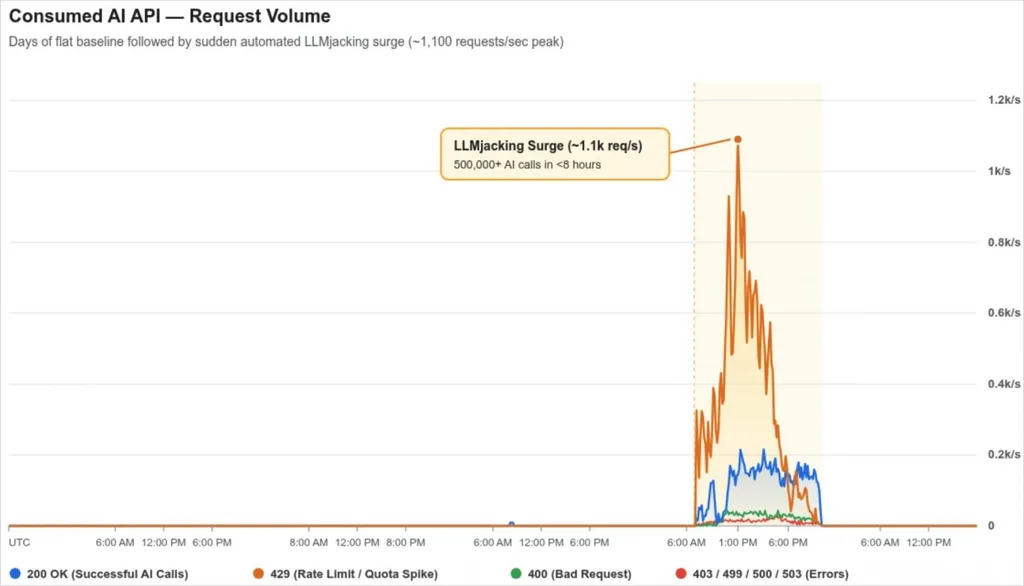
Google’ın gözlemlerine göre kötüye kullanılan sistemlerde istek hacmi kısa sürede saniyede 1.000 isteğin üzerine çıkabiliyor. Bu ani artış, şirketlerin normal kullanım bütçelerini hızla aşmasına ve saldırıyı fark edene kadar yüksek tutarlı bulut faturalarıyla karşılaşmasına yol açıyor.
Araştırmacılar, çalınmış yapay zekâ erişimlerini düşük fiyatlarla yeniden satan hizmetler arasında Jet Night ile newapi[.]pro örneklerini belirledi. Jet Night, aylık 60 dolar karşılığında sınırsız erişim sunduğunu belirten planlarla öne çıkarken, altyapısı müşterilerin istemlerini ele geçirilmiş API anahtarları üzerinden farklı büyük dil modellerine yönlendiriyor.
Google’ın aktardığı bir olayda saldırgan, üçüncü taraflara ait çalınmış API anahtarlarını kullanarak jet-night.com üzerinden sekiz saatten kısa sürede 500 binden fazla API çağrısı gerçekleştirdi. Araştırmacılar, Jet Night’ın bu faaliyet sonucunda mağdur kuruluşa yaklaşık 1 milyon dolarlık token maliyeti yüklediğini bildirdi.
Google ayrıca UNC6993 olarak adlandırılan bir tehdit kümesini de tespit etti. Araştırmacılara göre bu grup, çalınan anahtarları bir araya getirmek ve istekleri dağıtmak için ağ geçidi araçlarından yararlanıyor; erişimleri yeraltı forumları üzerinden satıyor olabileceği değerlendiriliyor. Bu yöntemler, saldırganların yalnızca yapay zekâ hizmetlerini kullanmakla kalmayıp ele geçirilen kurumsal erişimleri gelir kaynağına dönüştürdüğünü gösteriyor.
Saldırganlar, ele geçirilen ortamlarda bulut kimlik bilgilerini, hizmet hesabı anahtarlarını, GitHub erişim belirteçlerini, etkin oturum tokenlarını ve LLM API anahtarlarını arıyor. Günlük dosyaları, veritabanları ve gizli bilgi yöneticileri de saldırganların aradığı kaynaklar arasında yer alıyor. Bazı vakalarda tehdit aktörleri erişimlerini korumak amacıyla arka kapı hesapları oluşturmaya veya SSH anahtarları eklemeye çalışıyor.
Google’ın gözlemlediği saldırılarda, LiteLLM yazılımındaki CVE-2026-40217 numaralı güvenlik açığından yararlanıldığı da bildirildi. Araştırmacılara göre açık, özel kod koruma mekanizmasının test uç noktası üzerinden sunucuda rastgele kod çalıştırılmasına yol açabiliyor. Bu tür bir erişim, saldırganların mevcut kimlik bilgilerini ele geçirmesini veya bulut ortamında yetkisiz işlemler yürütmesini kolaylaştırabiliyor.
Bazı saldırganlar, kurbanların bulut kaynaklarını yetkisiz proxy uç noktaları ve yapay zekâ ajanları çalıştırmak için de kullanıyor. Google’ın incelediği örneklerden birinde tehdit aktörü, birden fazla gelişmiş büyük dil modeliyle uyumlu uç noktalar sunan özel Node.js proxy paketleri dağıttı ve bu hizmetleri D1337-KAIROS adıyla tanıttı.
Google LLMjacking Saldırılarına Karşı Hangi Önlemleri Öneriyor?
Google, LLMjacking riskini azaltmak isteyen kuruluşların öncelikle kimlik ve erişim yönetimini (IAM) güçlendirmesini, yazılım tedarik zincirini korumasını ve gizli bilgilerin yönetimini merkezileştirmesini öneriyor. API anahtarları ile diğer hassas erişim bilgilerinin güvenli platformlarda saklanması, düzenli aralıklarla yenilenmesi ve yalnızca ihtiyaç duyulan yetkilerle sınırlandırılması gerekiyor.
Kuruluşların saldırı riskini azaltmak için uygulaması gereken başlıca önlemler şunlar:
- API anahtarlarını, hizmet hesabı bilgilerini ve diğer sırları merkezi gizli bilgi yönetimi platformlarında saklamak.
- Kullanıcı ve hizmet hesaplarına görevleri için zorunlu olmayan izinleri vermemek.
- Kimlik avına dayanıklı çok faktörlü kimlik doğrulamayı (MFA) etkinleştirmek.
- Yapay zekâ API’leri için kullanım kotaları ve harcama sınırları belirlemek.
- Yetkisiz yapay zekâ hizmetlerini ve gölge yapay zekâ (shadow AI) kullanımını izlemek.
- Bulut denetim günlükleriyle model çıkarım kayıtlarını etkinleştirmek ve şüpheli faaliyetleri düzenli olarak incelemek.
Google ayrıca yetkisiz servis etkinleştirmelerinin, olağan dışı kimlik bilgisi kontrollerinin, beklenmedik kullanım artışlarının ve kayıt tutma mekanizmalarını devre dışı bırakma girişimlerinin takip edilmesini tavsiye ediyor. Kuruluşların erişim izinlerini daraltması, kimlik bilgilerini güvence altına alması ve API harcamalarını gerçek zamanlı izlemesi, saldırıların mali etkisini sınırlamada temel rol oynuyor.