Microsoft, Entra ID platformundaki MemberOf operatörünün kullanımını 3 Kasım 2026 itibarıyla sonlandırarak yöneticilerden etkilenen yapılandırmaları güncellemelerini istiyor. Önizleme aşamasındaki özellik, dinamik üyelik kurallarının işlenmesini kiracı genelinde etkileyebildiği için desteklenen alternatiflerle değiştirilecek. Geçişi tamamlamayan kuruluşlarda grup üyelikleri, erişim izinleri ve lisans atamaları son bilinen durumlarında kalabilecek.
Microsoft Entra ID Üyelik Kurallarında Değişikliğe Gidiyor
Microsoft Entra ID MemberOf operatörü, yöneticilerin mevcut grupların üyelerini temel alarak dinamik üyelik grupları oluşturmasına hizmet ediyor. Bu yapı sayesinde kuruluşlar, farklı güvenlik gruplarına, Microsoft 365 gruplarına veya şirket içindeki Active Directory ortamından eşitlenen gruplara bağlı kullanıcıları tek bir dinamik grupta toplayabiliyor. Yöneticiler, grup üyeliklerini tek tek düzenlemek yerine otomatik kurallardan yararlanarak lisans dağıtımını ve erişim yönetimini kolaylaştırabiliyor.
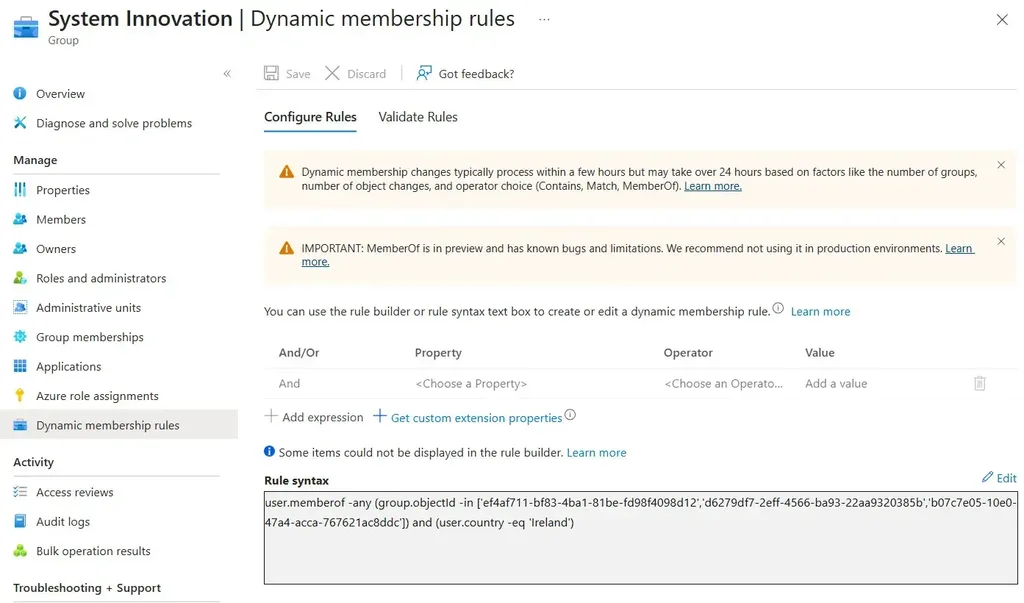
Microsoft, söz konusu işlevi genel önizleme kapsamında sunmasına rağmen özelliğin üretim ortamlarında kullanılmasını tavsiye etmiyor. Şirketin son yönetim merkezi bildiriminde yer alan açıklamaya göre, yalnızca tek bir MemberOf kuralı bile kiracı genelindeki dinamik üyelik işlemlerinin performansını ve işleyişini etkileyebiliyor. Microsoft, dinamik grup işlemlerinin ölçeklenebilirliğini ve güvenilirliğini artırmak amacıyla operatörün kullanımını sonlandırma kararı aldı.
3 Kasım 2026 tarihinde dünya genelinde yürürlüğe girecek değişiklik, MemberOf kullanan yapılandırmaların üyelik güncellemelerini işlemeyi bırakmasına neden olacak. Dinamik gruplar yeni üyelik değişikliklerini uygulamayacak, dinamik yönetim birimleri ise üyeliklerini ve yönetim kapsamlarını güncelleyemeyecek. Ayrıca operatöre bağlı yetkilendirme yönetimi otomatik atama ilkeleri, atama güncellemelerini işlemeyi durduracak.
Bu yapılandırmalarda mevcut üyelik bilgileri son işlenen durumda kalacağı için kuruluşlar güncel kullanıcı bilgileriyle eşleşmeyen erişim politikalarıyla karşılaşabilecek. Örneğin, yeni işe başlayan bir çalışanın ihtiyaç duyduğu lisans veya uygulama erişimi otomatik olarak tanımlanamayabilecek. Kurumdan ayrılan bir çalışanın erişim yetkileri de grup üyeliği güncellenmediğinde beklenen zamanda kaldırılmayabilecek.
Microsoft Entra ID gruplarına bağlı Koşullu Erişim politikaları, Microsoft Teams ve SharePoint gibi hizmetler de güncelliğini yitirmiş üyelik verilerinden etkilenebilecek. Bu nedenle yöneticilerin yalnızca kuralı değiştirmesi yeterli olmayacak; değişiklik sonrasında erişim kapsamlarının, üyeliklerin ve atama sonuçlarının da doğrulanması gerekecek.
Microsoft, yöneticilerin son tarihten önce MemberOf operatörünü kullanan bütün kuralları belirlemesini ve desteklenen alternatiflere geçmesini öneriyor. Dinamik üyelik grupları için Entra yönetim merkezi üzerinden grup bilgilerinin dışa aktarılması, ardından üyelik kurallarında operatörün aranması gerekiyor. Yöneticiler, uygun desteklenen kural operatörlerini kullanarak mevcut mantığı yeniden oluşturabiliyor; uygun bir alternatif bulunmadığında ise grubu atanmış üyelik modeline dönüştürebiliyor.
Dinamik yönetim birimleriyle yetkilendirme yönetimi otomatik atama ilkeleri için Microsoft Graph PowerShell araçlarının kullanılması öneriliyor. Bu yöntem, MemberOf içeren yapılandırmaların belirlenmesine ve etkilenen kuralların desteklenen seçeneklerle değiştirilmesine yardımcı oluyor. İşlem tamamlandıktan sonra yöneticilerin grup üyeliklerini, yönetim kapsamlarını ve erişim paketi atamalarını kontrol etmesi gerekiyor.
Microsoft 365 Yönetim Merkezi’ne erişimi bulunan yöneticiler, değişiklikle ilgili resmi bildirimi MC1529463 kimliği üzerinden inceleyebiliyor. Kuruluşların geçişi son tarihten önce tamamlaması, otomatik üyelik işlemlerinin durması nedeniyle ortaya çıkabilecek lisanslama ve erişim yönetimi sorunlarını azaltmak açısından önem taşıyor.