Hackerlar, Google Reklamları ve Bing Yönlendirmeleri Üzerinden Sahte Claude Yükleyicileri Dağıtıyor

Siber saldırganlar, Google arama reklamları ile Bing’in güvenilir yönlendirme altyapısını bir araya getirerek macOS kullanıcılarını sahte Claude yükleyicilerine yönlendiriyor. Push Security araştırmacılarının “Adception” adını verdiği saldırı yöntemi, reklam güvenlik kontrollerini aşmak için meşru alan adlarını ve ele geçirilmiş WordPress sitelerini kullanıyor. Saldırının son aşamasında ise Claude’un resmi yükleme komutunu taklit eden bir sayfa üzerinden kullanıcıların panosuna zararlı komut yerleştirilerek ClickFix saldırısı gerçekleştiriliyor.
Saldırganlar Bing’in Güvenilir Yönlendirme Sistemini Kullanıyor
Adception adı verilen kampanya, geleneksel kötü amaçlı reklam saldırılarından farklı bir yönlendirme zinciriyle çalışıyor. Push Security araştırmacıları, “claude mac” araması yapan kullanıcıları hedefleyen bir Google reklamını inceleyerek saldırı yöntemini ortaya çıkardı. Reklamın hedef adresinde saldırganların kontrolündeki şüpheli bir alan adı yerine Microsoft’un Bing alan adının görünmesi, bağlantının ilk bakışta güvenilir algılanmasına zemin hazırlıyor.
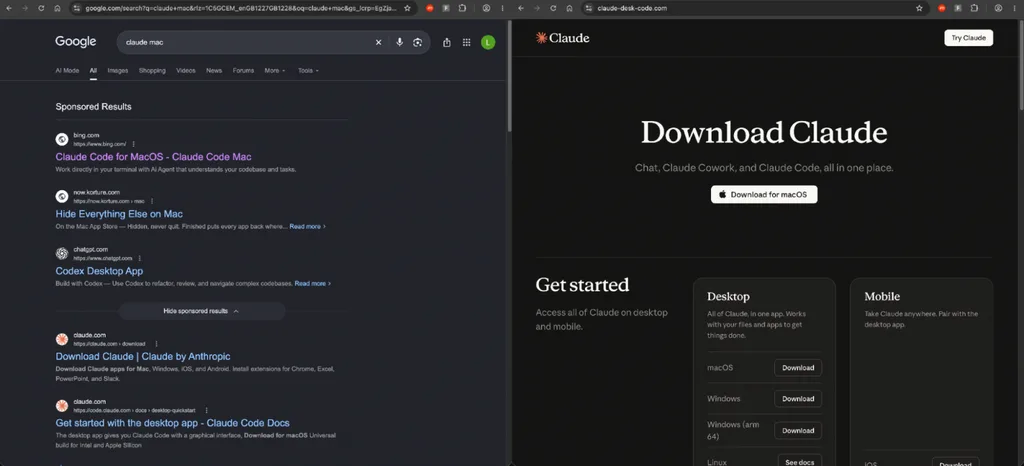

Kullanıcı reklama tıkladığında tarayıcı önce Google’ın reklam yönlendirme mekanizmasından geçiyor. Ardından Bing’in bing.com/ck/a adresindeki tıklama izleme uç noktası devreye girerek ziyaretçiyi Güney Amerika’daki bir perakende şirketine ait, saldırganlar tarafından ele geçirilmiş WordPress sitesine aktarıyor. Bu site de kullanıcıyı Claude’un masaüstü uygulamasını indirme izlenimi veren sahte bir sayfaya yönlendiriyor.
Saldırının temelinde, güvenilir görünen bağlantıların kötü amaçlı hedeflere geçiş için kullanılması yer alıyor. Bing’in tıklama yönlendirme sistemi, JavaScript aracılığıyla tarayıcıyı belirlenen hedefe gönderebildiğinden saldırganlar bu altyapıyı yönlendirme zincirinin bir parçası olarak kullanabiliyor. Böylece kullanıcı, reklamdan indirme sayfasına ulaşana kadar birden fazla alan adından geçmesine rağmen sürecin güvenilir bir hizmet üzerinden başladığını düşünebiliyor.
Adception kampanyası, zararlı indirme sayfasını her ziyaretçiye göstermiyor. Saldırganlar, güvenlik tarayıcılarının ve bağlantıyı doğrudan açan araştırmacıların gerçek saldırı içeriğine ulaşmasını zorlaştırmak için birden fazla kontrol katmanı kullanıyor.
Ele geçirilmiş WordPress sitesi, ziyaretçinin Bing üzerinden gelip gelmediğini ve belirli tarayıcı başlıklarını kontrol ediyor. Koşullar karşılandığında kullanıcı bir sonraki adrese yönlendiriliyor. Sahte Claude sayfası da JavaScript aracılığıyla ziyaretçinin Google veya Bing üzerinden geldiğini doğrulamaya çalışıyor. Bağlantıyı doğrudan açan kullanıcılar ise saldırı içeriği yerine 404 hata sayfasıyla karşılaşabiliyor.
Bu yöntem, siber güvenlik alanında cloaking olarak bilinen içerik gizleme tekniğinin bir örneğini oluşturuyor. Sistem, gerçek kullanıcıların belirli bir yönlendirme zincirinden geçmesini sağlarken otomatik analiz araçlarının aynı içeriği görüntülemesini engellemeyi amaçlıyor. Böylece kötü amaçlı reklam tespiti ve zararlı yazılım analizi süreçleri daha karmaşık hale geliyor.
Google reklamları üzerinden gerçekleştirilen bu tür saldırılar, kullanıcıların yalnızca reklamın görünen adresine veya arama sonuçlarındaki sıralamasına güvenmesinin yeterli olmadığını gösteriyor. Güvenilir bir alan adının yönlendirme zincirinde bulunması, zincirin sonundaki sayfanın da güvenli olduğu anlamına gelmiyor.
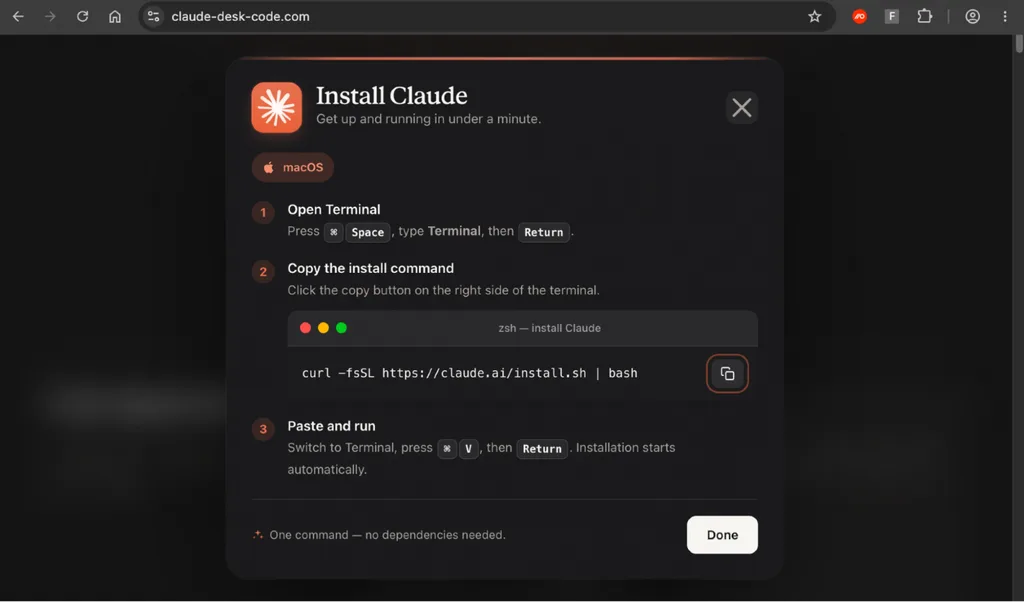
Saldırının son aşamasında kullanıcı, Anthropic’in Claude uygulamasını indirmek için hazırlanmış izlenimi veren bir sayfaya ulaşıyor. Sayfa, macOS üzerinde Terminal aracılığıyla çalıştırılacak bir yükleme komutu gösteriyor. Görünen komut, Claude’un resmi adresindeki yükleme betiğini çalıştıran şu ifadeyi taklit ediyor:
curl fsSL https://claude.ai/install.sh | bash
Ancak sayfadaki kopyalama düğmesi, ekranda gösterilen komut yerine farklı bir komutu panoya yerleştiriyor. Kullanıcı komutu kopyalayıp macOS Terminal uygulamasına yapıştırdığında resmi yükleme işlemini başlattığını düşünebiliyor. Gerçekte ise saldırganların hazırladığı farklı bir betik çalıştırılabiliyor.
Zararlı komut, önce Claude’un Anthropic’in resmi internet sitesinden indirildiğini iddia eden bir mesaj görüntülüyor. Ardından Base64 ile kodlanmış bir adresi çözüyor ve saldırganların kontrolündeki lake-90[.]com alan adına ulaşıyor. Komut, sunucudan bir .dat dosyasını curl aracılığıyla sessizce indiriyor ve dosyanın içeriğini doğrudan macOS’un Z kabuğu olan zsh üzerinden çalıştırıyor.
ClickFix saldırısı olarak tanımlanan yöntem, kullanıcının kendi cihazında bir komutu elle çalıştırmasını sağlamaya dayanıyor. Saldırganlar, güvenlik uyarılarıyla karşılaşmadan ilerlemek isteyen kullanıcıları sahte kurulum talimatlarına yönlendirerek teknik işlemi kullanıcının kendisine yaptırıyor. Bu nedenle saldırı, yalnızca kötü amaçlı bir dosyanın indirilmesine değil, kullanıcı güveninin ve komut satırı alışkanlıklarının istismar edilmesine de dayanıyor.
Push Security, kampanyada kullanılan son yükün ne yaptığını henüz belirleyemedi. Dolayısıyla saldırının sonunda belirli bir zararlı yazılımın kurulduğunu veya hangi verilerin hedef alındığını kesin biçimde söylemek için yeterli bilgi bulunmuyor. Araştırmacılar, aynı ClickFix araç setiyle bağlantılı olduğu değerlendirilen birden fazla alan adı tespit etti.
Şirketin kendi takibinde AcSig adıyla tanımladığı araç setiyle ilişkili alan adlarında benzer macOS yükleme komutları, aynı yapıya sahip yük adresleri ve birbirine benzeyen kurulum arayüzleri kullanılıyor. Ortak özellikler, kampanyanın tek bir sahte indirme sayfasından ibaret olmayabileceğini gösteriyor.
macOS kullanıcılarının Claude gibi yazılımları yüklerken indirme adresini doğrudan Anthropic’in resmi sitesinden doğrulaması, reklam bağlantıları üzerinden açılan sayfalardaki komutları kontrol etmesi gerekiyor. Özellikle bir internet sayfasındaki kopyalama düğmesinin ekranda gösterilen komuttan farklı bir içerik panoya yerleştirmesi, saldırının en kritik aşamasını oluşturuyor. Kullanıcılar kaynağını doğrulayamadıkları komutları Terminal üzerinden çalıştırmamalı; kurumsal ekipler de reklam yönlendirmelerini, panoya yazılan komutları ve şüpheli kabuk işlemlerini güvenlik denetimlerine dahil etmeli.