Citrix’ten Kritik NetScaler Uyarısı: Uzaktan Kod Çalıştırma Açığı İçin Acil Güncelleme Çağrısı

Citrix, NetScaler ADC ağ cihazlarını ve NetScaler Gateway uzaktan erişim çözümlerini etkileyen kritik bir güvenlik açığı nedeniyle BT yöneticilerine acil güncelleme çağrısı yaptı. CVE-2026-107406 koduyla izlenen bellek taşması zafiyeti, saldırganların hedef sistemlerde uzaktan kod çalıştırmasına veya hizmet kesintisine neden olmasına yol açabiliyor. Şirket, özellikle SAML kimlik sağlayıcısı ya da hizmet sağlayıcısı olarak yapılandırılan cihazların önerilen yazılım sürümlerine mümkün olan en kısa sürede yükseltilmesini istiyor.
CVE-2026-107406 Açığı NetScaler Cihazlarını Nasıl Etkiliyor?
Citrix’in açıkladığı güvenlik sorunu, NetScaler ADC ve NetScaler Gateway ürünlerindeki bellek taşması zafiyetinden kaynaklanıyor. Saldırganlar uygun koşulları karşılayan sistemlerde bu açığı kullanarak uzaktan kod çalıştırma (RCE) girişiminde bulunabiliyor veya cihazın çökmesine neden olan bir hizmet engelleme (DoS) durumu oluşturabiliyor.

Güvenlik açığı her NetScaler kurulumunu otomatik olarak etkilemiyor. Cihazların Güvenlik Onaylama İşaretleme Dili (SAML) kapsamında kimlik sağlayıcısı (IdP) ya da hizmet sağlayıcısı (SP) olarak yapılandırılmış olması gerekiyor. Bu nedenle kurumların kullandıkları NetScaler ADC ve Gateway örneklerinin yapılandırmasını incelemesi, etkilenen sistemleri belirlemesi gerekiyor.
Citrix, güvenlik duyurusunun yayımlandığı sırada açığın saldırganlar tarafından gerçek saldırılarda kullanıldığına ilişkin doğrulanmış bir bulguya sahip olmadığını bildirdi. Şirket yine de yöneticilerden güvenlik bültenini incelemelerini ve etkilenen cihazları önerilen sürümlere gecikmeden yükseltmelerini istiyor.
Citrix, CVE-2026-107406 açığına karşı farklı NetScaler ürün dalları için düzeltilmiş sürümler yayımladı. Kurumların kullandıkları ürünün sürümüne ve dağıtım türüne uygun güncellemeyi seçmesi gerekiyor.
| Ürün Sürümü | Önerilen Güncelleme |
|---|---|
| NetScaler ADC ve NetScaler Gateway 14.1 | 14.1-73.46 veya sonrası |
| NetScaler ADC ve NetScaler Gateway 13.1 | 13.1-64.29 veya sonraki 13.1 sürümleri |
| NetScaler ADC 14.1-FIPS | 14.1-73.46 FIPS veya sonrası |
| NetScaler ADC 13.1-FIPS ve 13.1-NDcPP | 13.1.37.283 veya sonraki ilgili sürümler |
BT ekiplerinin yalnızca sürüm numarasını kontrol etmesi yeterli olmayabilir; cihazın SAML yapılandırmasını ve internete açık olup olmadığını da değerlendirmesi gerekiyor. Güncelleme sonrasında yöneticilerin sistemin doğru sürümde çalıştığını doğrulaması ve kurumun güvenlik prosedürlerine göre gerekli kontrolleri gerçekleştirmesi önem taşıyor.
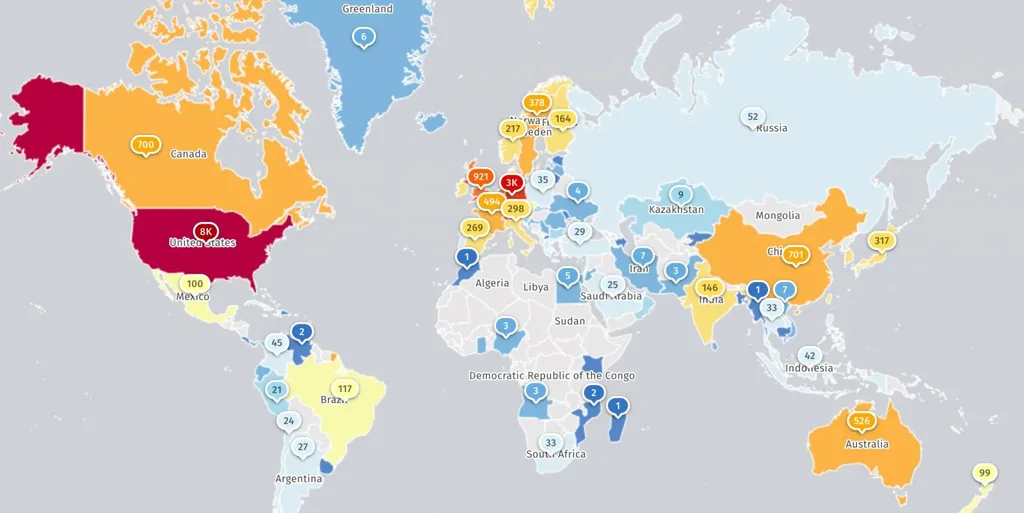
İnternet üzerindeki tehditleri takip eden Shadowserver, NetScaler ürünlerine ait izler taşıyan 21 binden fazla IP adresi tespit ediyor. Bu adreslerin yaklaşık 1.500’ünden fazlası NetScaler Gateway örnekleriyle, yaklaşık 20 bini ise NetScaler ADC cihazlarıyla ilişkilendiriliyor.
Ancak bu rakam, 21 binden fazla cihazın tamamının savunmasız olduğu anlamına gelmiyor. İzlenen adreslerin ne kadarının tuzak sistemlerden oluştuğu, hangilerinin güncellendiği veya hangi cihazların açığa neden olan yapılandırmayı kullandığı konusunda kesin bir dağılım bulunmuyor. Bu nedenle kurumların yalnızca genel internet taramalarına değil, kendi varlık envanterlerine ve cihaz yapılandırmalarına dayanarak risk değerlendirmesi yapması gerekiyor.
Citrix ürünleri, 2026 yılı boyunca birden fazla güvenlik uyarısının konusu oldu. Şirket mart ayında CVE-2026-3055 ve CVE-2026-4368 kodlarıyla izlenen iki güvenlik sorunu için güncelleme yayımladı. Kaynak metne göre tehdit aktörleri bu açıkları güncellemelerin duyurulmasından günler sonra kötüye kullanmaya başladı.
Eylül ayında yayımlanan yamalar ise CVE-2026-88771 ve CVE-2026-88772 kodlu iki uzaktan kod çalıştırma sıfırıncı gün açığını ele aldı. Bu açıkların özel hazırlanmış web kabuklarının ve tünelleme amaçlı kötü amaçlı yazılımların dağıtılması, kimlik bilgilerinin çalınması, kök erişiminin elde edilmesi ve kurum içi ağlara yayılma gibi saldırılarda kullanılabildiği bildirildi.
Citrix, ekim ayının başlarında CVE-2026-88779 kodlu bir hizmet engelleme sıfırıncı gün açığı için de acil güncelleme yayımladı. Daha sonra bazı araştırmacılar ve sistem yöneticileri, söz konusu zafiyetin uzaktan kod çalıştırmak amacıyla da kullanılabileceğini belirtti.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Kasım 2021’den bu yana aktif saldırılarda istismar edildiği belirtilen 27 Citrix güvenlik açığını listesine aldı. Bunların yedisi fidye yazılımı saldırılarıyla ilişkilendirildi. Geçmişteki istismar örnekleri, yeni açıklanan her açığın saldırılarda kullanıldığı anlamına gelmese de kurumların güvenlik güncellemelerini ertelememesinin önemini ortaya koyuyor.
Citrix yöneticilerinin önceliği, CVE-2026-107406 açısından etkilenen cihazları tespit etmek ve uygun güncellemeleri uygulamak olmalı. Kurumlar ayrıca geçmiş güvenlik açıklarına yönelik yamaların kurulu olduğunu doğrulamalı, internete açık yönetim arayüzlerini gözden geçirmeli ve şüpheli erişim kayıtlarını incelemeli. Böylece yalnızca yeni zafiyete karşı değil, daha önce istismar edilmiş açıklardan kaynaklanabilecek risklere karşı da savunma güçlendirilebilir.