Microsoft Uyardı: Phishing Saldırılarında Görünmez Karakter Tehdidi Büyüyor

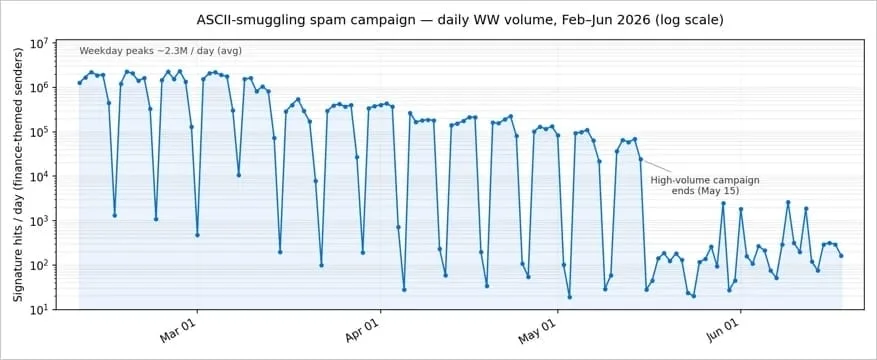
Siber saldırganlar, finans temalı kimlik avı e-postalarında görünmez Unicode karakterlerini kullanarak güvenlik filtrelerinin şüpheli kelimeleri algılamasını zorlaştıran yeni bir yöntem kullanıyor. Microsoft’un tehdit araştırmacıları tarafından tespit edilen kampanyada saldırganlar, kelimelerin arasına kullanıcı tarafından görülemeyen karakterler yerleştirerek filtrelerin kelime listesi tabanlı kontrollerini atlatmayı denedi. Kampanyanın bu tekniği kullanan bölümü şubat sonunda günlük 2,37 milyon mesaja kadar ulaşırken operasyon mayıs ayından sonra daha düşük hacimde de olsa devam etti.
Görünmez Karakterler Finans Temalı Kelimeleri Parçalıyor
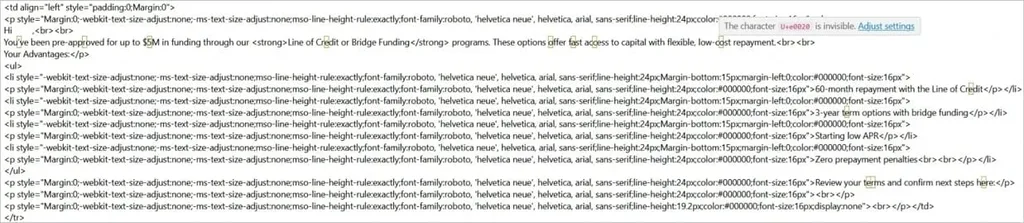
Saldırganların kullandığı yöntem, ASCII smuggling olarak bilinen tekniğin e-posta saldırılarına uyarlanmış bir örneğini oluşturuyor. Saldırganlar, Unicode’un Tags bloğunda bulunan U+E0000–U+E007F aralığındaki karakterlerden yararlanarak e-posta içindeki belirli kelimelerin arasına görünmez karakterler ekliyor.

Normal bir filtre için “funding” şeklinde görünen kelime, araya görünmez bir karakter yerleştirildiğinde “fun[invisible character]ding” biçimine dönüşüyor. Kullanıcı kelimeyi normal şekilde görmeye devam ederken kelime listesi veya belirli metin kalıpları üzerinden çalışan güvenlik mekanizmaları parçalanmış ifadeyi beklenen anahtar kelimeyle eşleştiremeyebiliyor.
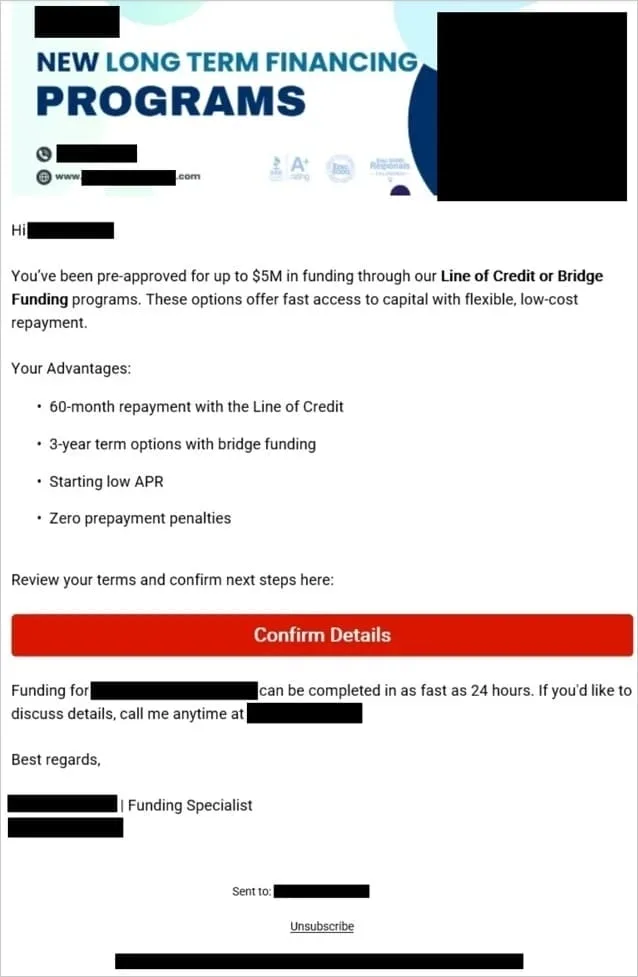
Microsoft’un tespitleri, yöntemin özellikle finans hizmetleri temalı kimlik avı mesajlarında kullanıldığını ortaya koyuyor. Mesajlarda “funding”, “capital”, “loan”, “advance” ve “credit” gibi ifadeler kullanılarak işletmelere finansman, kredi veya borç hizmetleri sunuluyormuş izlenimi oluşturuluyor.
Microsoft’un telemetrisine göre söz konusu teknik 9 Şubat 2026’dan sonra yaklaşık üç ay boyunca yüksek hacimde kullanıldı. Kampanyanın bu yöntemi kullanan bölümü 15 Mayıs’tan sonra keskin biçimde gerilerken Microsoft, daha geniş kampanyanın bu tarihten önce başladığını ve Unicode tekniği kullanılmadan da devam ettiğini belirtiyor.
Güvenlik araştırmacıları 9 Şubat’ta kampanyayla ilişkili 148 finans temalı gönderici alan adından oluşan bir küme belirledi. Söz konusu alan adları, Microsoft’un Unicode-tag imzalarını tespit etmek için geliştirdiği Defender for Office 365 avlama mantığının işaretlediği mesajların yaklaşık yüzde 96’sını oluşturdu.
Kampanyanın ölçeği, görünmez Unicode karakterlerinin yalnızca teorik bir filtre atlatma yöntemi olmadığını gösteriyor. Microsoft’un verilerine göre teknik milyonlarca finans temalı phishing mesajında kullanıldı ve saldırganların hedeflediği metin tabanlı kontroller üzerinde etkili oldu.
Görünmez karakterler kelime tabanlı tespit mekanizmalarını zorlayabilse de Microsoft Defender for Office 365, kampanyadaki mesajların yüzde 99’undan fazlasını farklı güvenlik sinyalleri üzerinden engelledi. Gönderici bilgileri, IP adresleri, alan adı özellikleri ve itibar kontrolleri, metin tabanlı filtrelerin atlatılması sonrasında devreye giren diğer savunma katmanlarını oluşturdu.
Bu sonuç, saldırganların tek bir kaçınma tekniğine dayanmasının yeterli olmadığını gösteriyor. E-posta güvenliğinde gönderenin itibarı, kullanılan altyapı, alan adı geçmişi ve IP davranışı gibi sinyaller birlikte değerlendirildiğinde görünmez karakterlerle değiştirilen içeriklerin önemli bölümü yine tespit edilebiliyor.
Microsoft’un yaklaşımı açısından en önemli nokta da burada ortaya çıkıyor. Görünmez Unicode karakterleri, mevcut güvenlik kontrollerinin tamamını devre dışı bırakmıyor; daha çok belirli anahtar kelime, regex ve imza tabanlı yöntemlerde kör nokta oluşturuyor.
Kimlik avı mesajlarının dağıtımında ActiveCampaign ile ilişkili meşru e-posta pazarlama altyapısının kullanılması da kampanyanın dikkat çeken unsurlarından biri oldu. Microsoft, hizmetin kötüye kullanıldığını ActiveCampaign’e bildirdikten sonra şirketin moderasyon sistemlerinin görünmez Unicode karakterlerini normal metinle aynı şekilde tespit ettiğini açıkladı.
ActiveCampaign ayrıca yoğun biçimde kullanılan görünmez Unicode karakterlerini şüpheli bir davranış olarak değerlendirdiğini belirtti. Meşru bir e-posta hizmetinin altyapısının saldırı kampanyasında kullanılması, güvenlik ekiplerinin yalnızca mesaj içeriğini değil kullanılan hizmet ve gönderim altyapısını da değerlendirmesi gerektiğini ortaya koyuyor.
ASCII smuggling tekniği yalnızca e-posta filtrelerini aşmak için kullanılmıyor. Saldırganlar daha önce aynı yaklaşımı yapay zekâ sistemlerine yönelik prompt injection saldırılarında da kullanarak kötü amaçlı talimatları kullanıcıların doğrudan göremeyeceği Unicode karakterleriyle gizlemeyi denedi.
Bu durum, görünmez karakterlerin güvenlik açısından yalnızca e-posta sistemleriyle sınırlı bir tehdit oluşturmadığını gösteriyor. Bir AI asistanına gönderilen içerik kullanıcı tarafından normal görünürken modelin işlediği metin farklı karakterler içerebiliyorsa, kullanıcı ile yapay zekâ sisteminin aynı içeriği algıladığı varsayımı ortadan kalkabiliyor.
Yapay zekâ güvenliği açısından Unicode normalizasyonu bu nedenle ayrı bir savunma katmanı haline geliyor. E-posta içeriğinin bir AI asistanına aktarılmasından önce görünmez karakterlerin normalize edilmesi veya temizlenmesi, gizlenmiş talimatların sisteme ulaşma riskini azaltabilir.
Microsoft, güvenlik ekiplerinin anahtar kelime, regex veya imza tabanlı kontrolleri çalıştırmadan önce Unicode Tags karakterlerini ve diğer görünmez kod noktalarını temizlemesini veya normalize etmesini öneriyor. Beklenmeyen Tags bloğu karakterlerinin görülmesi de anomali olarak değerlendirilmesi gereken sinyaller arasında yer alıyor.
Bu yaklaşım, saldırganın “funding” kelimesini görünmez bir karakterle bölmesi gibi basit bir değişikliğin tespit mekanizmasını devre dışı bırakmasını engelleyebilir. Normalleştirilmiş içerik üzerinden çalışan filtre, kullanıcının gördüğü metin ile güvenlik motorunun değerlendirdiği metin arasındaki farkı da azaltır.
Kuruluşların aynı kontrolü AI asistanlarına aktarılan içeriklerde uygulaması da önem taşıyor. Özellikle e-posta özetleme, doküman analizi veya otomatik yanıt üretimi yapan yapay zekâ sistemleri görünmez karakterleri filtrelemeden içeriği modele gönderdiğinde, ASCII smuggling tabanlı prompt injection saldırılarına açık bir katman oluşabilir.