npm Altyapısı Kimlik Avı Saldırılarında Yeni Bir Barındırma Katmanına Dönüştü

Siber saldırganlar, npm kayıt deposu ile UNPKG ve npmmirror gibi aynaları sahte Cloudflare CAPTCHA sayfaları barındırmak için kullanarak ziyaretçileri kontrol ettikleri adreslere yönlendiriyor. OX Security tarafından incelenen 24 npm paketi, geliştirici bilgisayarına zararlı yazılım yüklemek yerine tarayıcıda açılan kötü amaçlı HTML dosyalarını meşru alan adları üzerinden sunan yöntemin kapsamını ortaya koydu. Araştırmacılar, saldırganların npm altyapısını ücretsiz bir web barındırma katmanı gibi kullanarak güvenlik kontrollerini aşmaya çalıştığını belirledi.
npm Paketleri Zararlı Yazılım Yerine Yönlendirme Sayfası Taşıyor
OX Security’nin incelediği paketlerde saldırının temel bileşeni tek bir HTML dosyası olarak yer alıyor. Paket yapısında index.html dosyasının yanı sıra HTML belgesini ana dosya olarak tanımlayan package.json bulunuyor ve paketin geliştirici bilgisayarına kurulması tek başına bilgi hırsızı veya başka bir zararlı yazılım çalıştırmıyor. Saldırganlar asıl amacı paket yükleyen geliştiricileri enfekte etmek yerine HTML dosyasını npm üzerinden erişilebilir bir adrese yerleştirmek için kayıt deposunu kullanıyor.


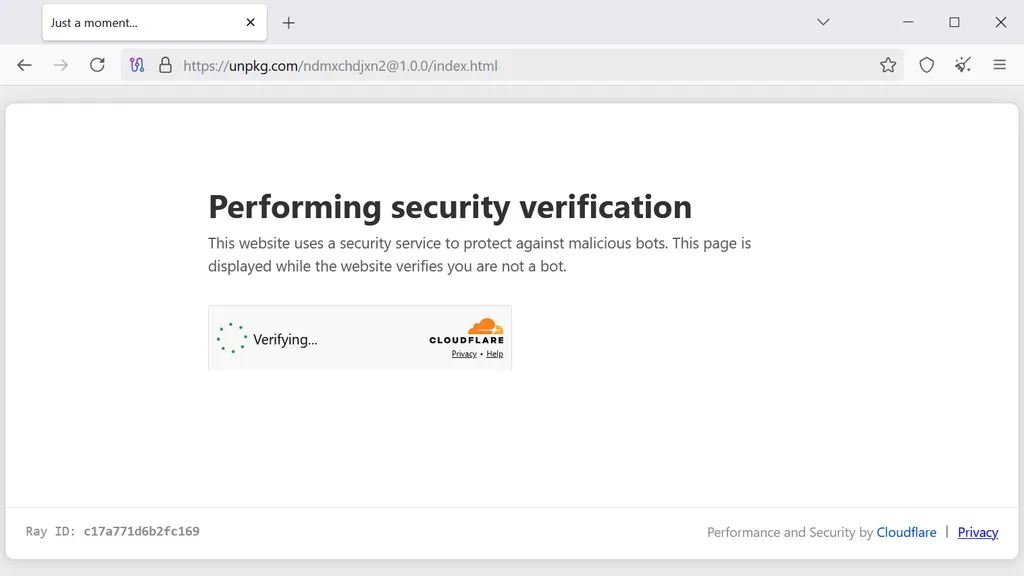
UNPKG gibi npm aynaları paket içeriğini kendi altyapılarına kopyaladığı için saldırganların yüklediği HTML dosyası aynanın alan adı üzerinden doğrudan tarayıcıda açılabiliyor. Böylece ziyaretçinin karşısına saldırganın alan adı yerine unpkg.com gibi meşru bir servis alan adı altında sunulan içerik çıkıyor ve bu yapı bazı güvenlik ürünlerinin kötü amaçlı altyapı kontrollerini aşma ihtimalini artırıyor.
Tarayıcıda açılan HTML sayfası, Cloudflare güvenlik doğrulamasını taklit eden bir arayüz göstererek ziyaretçiye gerçek bir CAPTCHA işlemiyle karşı karşıya olduğu izlenimini veriyor. Sayfa Cloudflare’ın meşru Turnstile CAPTCHA hizmetini de içerirken doğrulamanın başarılı veya başarısız olması yönlendirme mekanizmasının çalışmasını engellemiyor.
Sayfanın arka planında çalışan yoğun biçimde gizlenmiş JavaScript kodu, ziyaretçiyi farklı bir web adresine gönderiyor. OX Security araştırmacıları yöntemin önceki örneklerinde temmuz ayında microcloud[.]homes, ağustos ayında ise login[.]microsofte[.]live gibi alan adlarının kullanıldığını belirlerken bazı erken örneklerin Microsoft Outlook’un gerçek giriş sayfasına kadar yönlendiğini tespit etti.
Yeni saldırı örneklerinde yönlendirme hedefi doğrudan npm paketinin içine sabitlenmek yerine üçüncü taraf bir anahtar-değer hizmetinden alınan şifrelenmiş veriyle belirleniyor. Araştırmacıların analiz ettiği kod, api.keyval.org üzerinden alınan değeri tarayıcıda çözüp ortaya çıkan adresi açıyor ve saldırganların npm paketini yeniden yayımlamadan hedef URL’yi değiştirmesine olanak tanıyor.
OX Security araştırması sırasında söz konusu uzaktan yapılandırılan hedef gerçek ChatGPT sitesine yönlendirme yaparken araştırmacılar aynı mekanizmanın daha sonra kimlik avı sayfaları, zararlı dosya indirmeleri veya ClickFix saldırıları için kullanılabileceği konusunda uyarıyor. BleepingComputer’ın incelediği örnekte ise mevcut HTML dosyasının doğrudan bir ClickFix saldırısı gerçekleştirmediği belirtiliyor.
npm üzerinden kaldırılan paketlerin bazı aynalarda erişilebilir kalabilmesi saldırının ömrünü uzatan ayrı bir risk oluşturuyor. Saldırganların meşru bir geliştirici altyapısına bıraktığı HTML içeriği, resmi npm kayıt deposundan silinse bile ayna servislerinin kendi kopyalarında bulunmaya devam edebildiği için güvenlik ekiplerinin yalnızca npm üzerindeki paket durumunu kontrol etmesi yeterli olmayabiliyor.
OX Security, doğrudan npm aynalarının alan adlarından HTML dosyası talep edilmesini şüpheli trafik göstergeleri arasında değerlendirmeyi öneriyor. Güvenlik ekipleri özellikle geliştirici araçlarında kullanılan meşru CDN ve paket dağıtım servislerinden gelen HTML içeriklerini incelerken alan adının güvenilir olmasını tek başına güvenlik göstergesi olarak kabul etmemeli.
npm, UNPKG ve npmmirror gibi servislerin temel amacı açık kaynak paketlerinin dağıtımını kolaylaştırmak olduğu için saldırganların aynı altyapıyı kimlik avı içeriği sunmak için kullanması klasik kötü amaçlı alan adı temelli saldırılardan farklı bir yaklaşım ortaya çıkarıyor. Güvenlik ürünleri genellikle bilinen kötü amaçlı alan adları, IP adresleri veya barındırma altyapıları üzerinden engelleme uygularken saldırganlar içeriği güvenilir kabul edilen bir ekosistemin içine yerleştirerek bu savunma katmanlarından kaçmaya çalışıyor.
Geliştirici ekosistemindeki paket aynaları, CDN’ler ve açık kaynak depoları önümüzdeki dönemde yalnızca yazılım tedarik zinciri güvenliği açısından değil, barındırılan içeriğin tarayıcıda nasıl sunulduğu açısından da izlenmek zorunda kalacak. Özellikle kurumsal güvenlik ekiplerinin npm mirror domain üzerinden gelen doğrudan HTML isteklerini trafik bağlamı, yönlendirme davranışı ve JavaScript içeriğiyle birlikte değerlendirmesi, meşru altyapının kötüye kullanıldığı saldırıları daha erken yakalamaya yardımcı olabilir.