FakeGit Kampanyası, Binlerce Sahte GitHub Deposuyla Zararlı Yazılım Dağıtıyor

Siber güvenlik araştırmacıları, GitHub üzerinde oluşturulan binlerce sahte depo aracılığıyla SmartLoader ve StealC zararlı yazılımlarını dağıtan yeni bir saldırı kampanyasını ortaya çıkardı. FakeGit adı verilen operasyon kapsamında 7.600’den fazla GitHub deposu oluşturulurken bu depoların indirme sayaçlarında 14 milyondan fazla indirme olayı kaydedildi. Araştırmacılar, saldırganların özellikle yapay zekâ araçlarını hedef alan yeni bir yöntem kullandığını belirtiyor.
Sahte Yapay Zekâ Projeleri Geliştiricileri Tuzağa Düşürüyor
Island araştırmacılarının yayımladığı rapora göre saldırganlar, 1.400’den fazla sahte yapay zekâ deposu hazırladı. Bu depolar; yapay zekâ araçları, ajanlar ve MCP sunucuları gibi gösterilerek geliştiricilerin ilgisini çekmeye çalışıyor. Operasyonun özellikle Mart ve Nisan aylarında hız kazandığı, yalnızca Nisan ayında yaklaşık 300 yeni sahte GitHub deposunun oluşturulduğu ifade ediliyor.

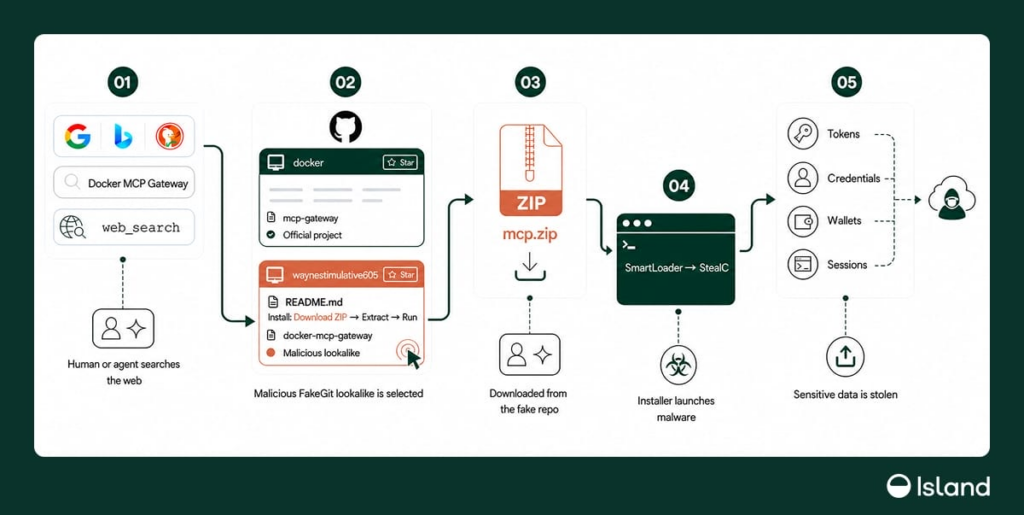
Saldırganlar; Gmail, WhatsApp, Databricks, Jenkins ve Docker gibi popüler hizmetleri taklit eden projeler hazırlıyor. Depolarda gerçek geliştirici hesap isimleri, kopyalanmış proje açıklamaları, sahte yıldız sayıları ve güven veren dokümantasyonlar kullanılarak projelerin meşru olduğu izlenimi oluşturuluyor. README dosyalarında ise kullanıcılar ZIP dosyası indirerek sözde kurulumu tamamlamaya yönlendiriliyor.
İndirilen dosyalar gerçekte SmartLoader zararlı yazılımını çalıştıran Lua tabanlı yükler içeriyor. Sisteme bulaşan SmartLoader, kalıcılık sağladıktan sonra komuta kontrol (C2) sunucusuyla bağlantı kuruyor ve GitHub üzerinden ek bileşenler indirerek StealC bilgi hırsızını sisteme yüklüyor.
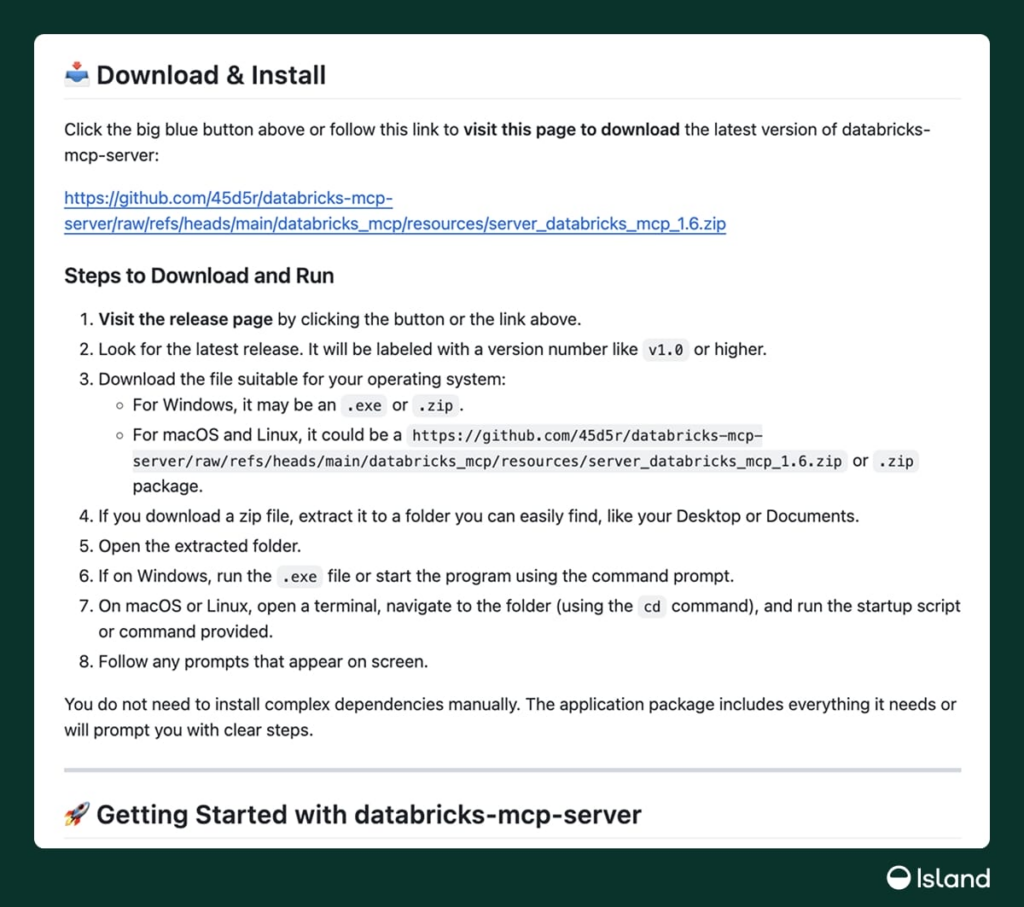
Araştırmacılar, saldırıda kullanılan yeni tekniği “AgentBaiting” olarak adlandırıyor. Bu yöntemde saldırganlar, yapay zekâ destekli kod geliştirme araçlarının ve dijital asistanların sahte depoları güvenilir kaynak olarak önermesini amaçlıyor.
Yapılan testlerde ChatGPT, Gemini ve Claude’un belirli sorgularda zararlı depoları sonuçlar arasında gösterebildiği, bazı durumlarda ise README dosyalarındaki kurulum talimatlarını kullanıcıya aktarabildiği görüldü. Ayrıca LobeHub, Glama, MCP.so ve MCP Market gibi herkese açık yapay zekâ kataloglarında FakeGit kampanyasına bağlı 600’den fazla kayıt tespit edildi. Bu durum, sahte projelerin görünürlüğünü artırarak daha fazla kullanıcıya ulaşmasına yardımcı oluyor.
Island araştırmacıları, kontrollü testlerde Claude Code’un bazı zararlı depoları klonladığını ve dosyaları test sistemine indirdiğini, ancak daha sonra şüpheli davranışları tespit ederek çalıştırma aşamasına geçmeden işlemi durdurduğunu açıkladı. Araştırmacılar, bu sonucun yapay zekâ araçlarının her saldırıyı güvenilir şekilde engelleyebildiği anlamına gelmediğinin altını çiziyor.

Araştırmacılar, GitHub’daki 211 FakeGit deposuna ait 335 farklı sürüm dosyasında toplam 14 milyondan fazla indirme olayı görüldüğünü belirtiyor. Ancak bu rakamın otomatik istekleri ve tekrarlanan indirmeleri de içerdiği, doğrudan enfekte cihaz sayısını yansıtmadığı vurgulanıyor.
Island, kurumların yalnızca onaylı yapay zekâ araçlarını ve MCP sunucularını kullanmasını, yeni projeleri izole ortamlarda test etmesini ve geliştirici hesaplarının doğruluğunu bağımsız olarak kontrol etmesini öneriyor. Uzmanlar ayrıca SmartLoader bulaşmasından şüphelenilen sistemlerde tüm erişim anahtarlarının, parolaların ve diğer kimlik bilgilerinin vakit kaybetmeden değiştirilmesi gerektiği uyarısında bulunuyor.