VMware ESXi Açıklarının Uzun Süre Gizli Şekilde Kullanıldığı Ortaya Çıktı

Siber güvenlik araştırmaları, VMware ESXi altyapılarını hedef alan ciddi bir güvenlik zincirinin kamuoyuna açıklanmadan çok önce kullanıldığını gösterdi. Huntress tarafından incelenen saldırılar, tehdit aktörlerinin sıfır gün açıklarını aylar öncesinden operasyonel hâle getirdiğini ortaya koydu. Araştırma sonuçları, sanallaştırma altyapılarına yönelik risklerin tahmin edilenden daha erken başladığını işaret ediyor.
VMware ESXi Zero-Day Açıkları Saldırı Zincirinde Kullanıldı
Huntress araştırmacıları, aralık 2025 döneminde gerçekleşen saldırılarda gelişmiş bir sanal makine kaçış tekniği tespit etti. Araştırma ekibi, saldırganların mart 2025’te kamuoyuna duyurulan üç VMware güvenlik açığını birlikte kullandığını değerlendiriyor. Analizler, saldırı zincirinin ESXi hipervizörüne doğrudan erişim sağladığını gösteriyor.
Broadcom, söz konusu açıkların yönetici yetkilerine sahip saldırganlar tarafından zincirlenebileceği yönünde daha önce uyarı yaptı. Huntress raporu, bu zincirin açıklamadan en az bir yıl önce hazırlandığına dair güçlü teknik izler sundu.
Araştırmacılar, saldırılarda kullanılan açıkların teknik özelliklerini net şekilde ortaya koydu. CVE-2025-22226 kodlu açık, HGFS bileşeninde bellek sızıntısına yol açtı. CVE-2025-22224, VMCI bileşeninde kod çalıştırmaya izin veren kritik bir yazma hatası barındırdı. CVE-2025-22225 ise ESXi ortamında sanal makineden çekirdek seviyesine çıkış sağladı.
Bu üç açık, birlikte kullanıldığında sanal makine sınırlarının tamamen aşıldığı bir senaryo oluşturdu. Araştırma ekibi, saldırı davranışlarının Broadcom tarafından açıklanan tekniklerle büyük ölçüde örtüştüğünü belirtti.
Huntress ekibi, zararlı dosyalar içinde yer alan PDB yollarında dikkat çekici klasör adları tespit etti. “2024_02_19” ibaresi, exploit paketinin şubat 2024 döneminde hazırlandığını düşündürdü. Klasör adlarının çevirisi, araç setinin ESXi 8.0 Update 3 sürümünü hedeflediğini gösterdi.
Başka bir bileşende yer alan “2023_11_02” tarihli yol bilgisi, bazı modüllerin daha da erken geliştirildiğine işaret etti. Araştırmacılar, tehdit aktörünün modüler bir yapı kullandığını değerlendirdi. Bu yaklaşım, saldırganın altyapıyı koruyup yalnızca açıkları değiştirmesine olanak tanıdı.
Araştırma bulguları, saldırganların ilk olarak ele geçirilmiş bir SonicWall Sanal Özel Ağ (VPN) cihazını kullanarak ağa sızdığını gösteriyor. Tehdit aktörü, buradan ele geçirdiği Domain Admin (Etki Alanı Yöneticisi) hesabının yetkilerini kullanarak iç ağda yatay olarak ilerledi.
Saldırgan, uzak masaüstü protokolü (RDP) oturumlarını kullanarak etki alanı denetleyicilerine erişim sağladı. Kullanılan araç seti arasında MAESTRO, MyDriver.sys, VSOCKpuppet ve GetShell adlı bileşenler yer aldı. Bu araçlar, saldırganın sanal makine seviyesinden, bu makineleri yöneten ESXi hipervizörüne sıçramasını koordine etti. Özellikle VSOCK tabanlı bir arka kapı (backdoor) kullanıldı. Bu yöntem, iletişimi geleneksel ağ bağdaştırıcıları yerine sanallaştırma katmanındaki bir kanal üzerinden kurarak, standart ağ izleme ve güvenlik sistemlerinden kaçınmasını sağladı.
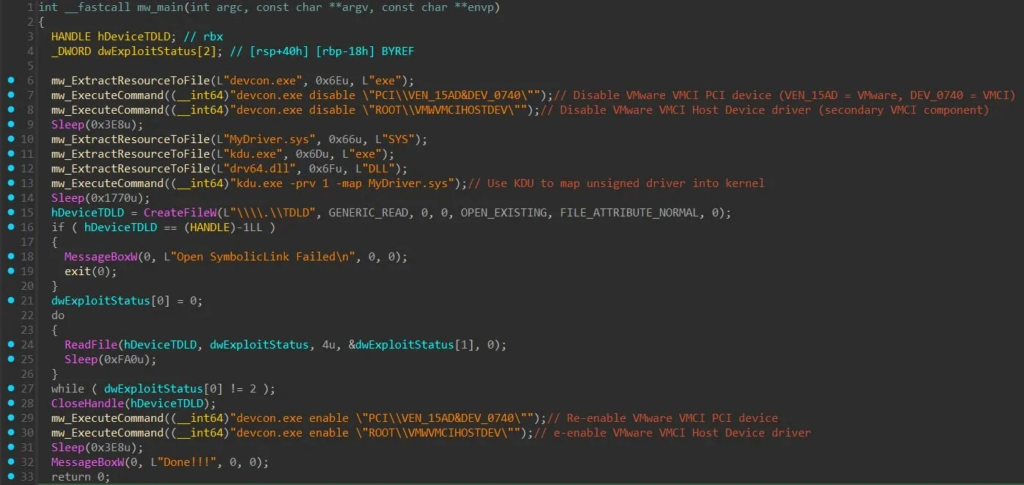

Huntress, bazı derleme yollarında sadeleştirilmiş Çince ifadeler tespit etti. Araştırma ekibi, İngilizce README dosyalarının da varlığına dikkat çekti. Bu durum, araç setinin başka gruplarla paylaşılması ya da satılması ihtimalini gündeme getirdi.
Araştırmacılar, saldırıların Çin dili kullanılan bir bölgede faaliyet gösteren iyi kaynaklı bir geliştirici tarafından hazırlandığını düşünüyor. Ekip, teknik veriler ışığında bu değerlendirmeyi orta düzeyde güvenle paylaştı.
Huntress, tüm kurumlara güncel VMware ESXi güvenlik yamalarını uygulama çağrısı yaptı. Araştırma ekibi, erken tespit için YARA ile Sigma kurallarının aktif edilmesini önerdi. Uzmanlar, sanallaştırma altyapılarının uzun süre sessiz kalan tehditler açısından yakından izlenmesi gerektiğini vurguladı.