ClickFix Saldırısı Sahte Windows BSOD Ekranları ile Otel Sektörünü Tehdit Ediyor

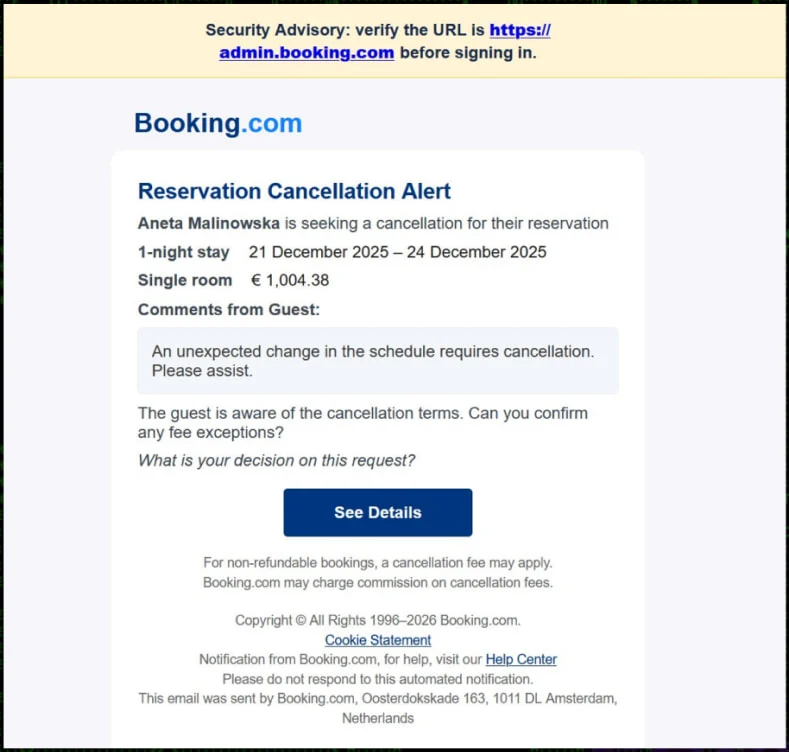
Avrupa’daki otel ve konaklama işletmeleri, son dönemde “ClickFix” adı verilen yeni bir oltalama (phishing) yöntemiyle karşı karşıya. Siber dolandırıcılar, Booking.com gibi popüler rezervasyon platformlarını taklit eden sahte e-postalar gönderiyor. Bu e-postalarda, sözde bir rezervasyonun iptal edildiği ve yüksek miktarda bir iadenin söz konusu olduğu belirtiliyor.
ClickFix Saldırısı Booking.com Markasını Taklit Ederek Yayılıyor
Saldırganlar, e-postalarında acil bir eylem gerekliliği algısı yaratarak otel personelini tuzağa düşürmeyi hedefliyor. Personelin, e-postada yer alan bağlantıya tıklayarak dolandırıcıların kontrolündeki sahte bir ödeme veya doğrulama sayfasına yönlendirilmesi amaçlanıyor. Bu yöntem, sektörde artan bir siber güvenlik tehdidi olarak öne çıkıyor.
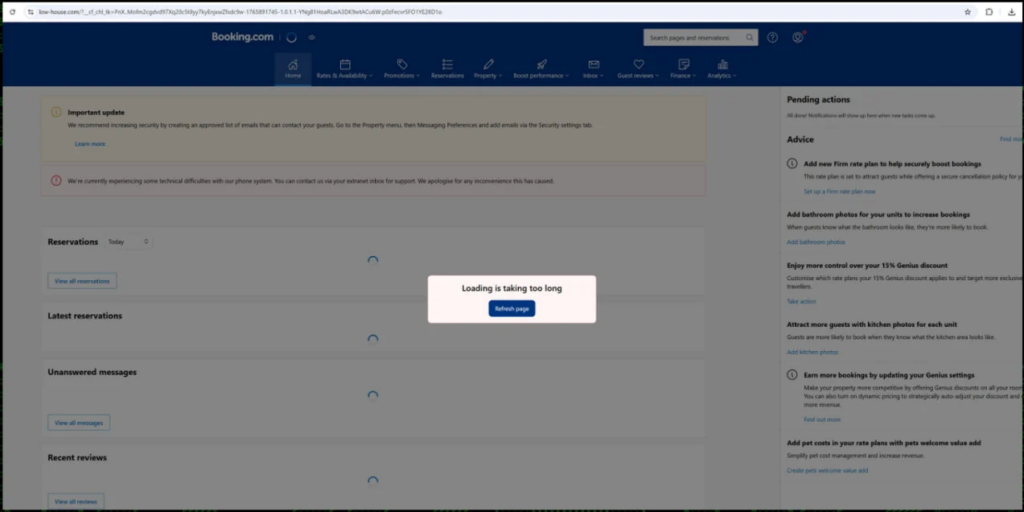
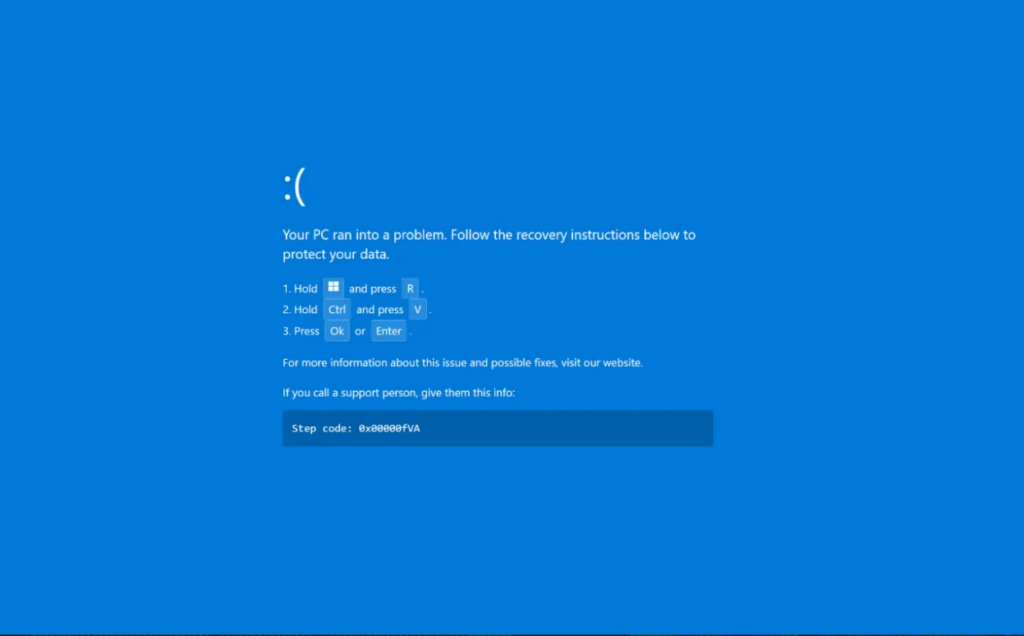
Araştırmacıların PHALT#BLYX olarak izlediği kampanya aralık ayında fark edildi. Phishing bağlantısına tıklayan kullanıcı, low-house.com alanında barınan kopya siteye yönlendiriliyor. Site, renk paleti, logolar ve yazı tipleri ile Booking.com görünümü sunuyor ve deneyimsiz çalışanları kolayca yanıltıyor. JavaScript kodu, ekranda “yükleme uzun sürdü” uyarısı gösteriyor ve kullanıcıyı bir butona tıklamaya yönlendiriyor. Tıklama sonrası tarayıcı tam ekran moda geçiyor ve sahte Windows BSOD ekranı görüntüleniyor.

Sahte ekran, çalışana Çalıştır penceresini açma talimatı veriyor. Kullanıcı, panoya kopyalanan komutu CTRL+V ile yapıştırıyor ve Enter tuşuna basıyor. Bu adım, PowerShell komutunun kendi eliyle çalıştırılmasını sağlıyor. Arka planda MSBuild.exe aracı ile .NET projesi derleniyor ve yük, sahte yönetici sayfası üzerinden gizleniyor. Deneyimsiz personel, gerçek BSOD ekranlarının kurtarma talimatı sunmadığını fark etmiyor.
Çalıştırılan yük, DCRAT adlı uzaktan erişim truva atını aktif hale getiriyor. Zararlı, Windows Defender dışlamalarını ekliyor ve UAC onaylarını tetikleyerek yönetici yetkisi kazanıyor. BITS servisi üzerinden ana yükleyici indiriliyor, başlangıç klasörüne bırakılan .url dosyası ile kalıcılık sağlanıyor. Aspnet_compiler.exe süreci içine yapılan enjeksiyon, process hollowing tekniği ile doğrudan bellekte çalıştırılıyor.
Zararlı yazılım, komuta kontrol sunucusuna sistem bilgilerini iletiyor. Saldırganlar, masaüstü görüntüsü alma, tuş kaydı toplama, ters kabuk açma ve ek yükleri bellekte çalıştırma yeteneklerini kullanıyor. İncelenen vakada sisteme kripto para madencisi yüklendi. Ağda kalıcı erişim sağlayan ekip, diğer cihazlara yayılabiliyor ve kurumsal veriler ciddi risk altında kalıyor.
Uzmanlar, personelin panoya kopyaladığı komutları doğrudan çalıştırmaktan kaçınması gerektiğini vurguluyor. İşletmelerin iade taleplerini mutlaka resmî kanallar aracılığıyla teyit etmesi büyük önem taşıyor. E-posta içerisindeki bağlantılara tıklamadan önce adreslerin titizlikle incelenmesi güvenlik risklerini azaltıyor. ClickFix gibi sosyal mühendislik yöntemlerine karşı güncel politikalar uygulamak, olası saldırıların etkisini önemli ölçüde kısıtlıyor. Düzenli personel eğitimleri ise kurumun bu tür tehditlere karşı en etkili savunma hattını oluşturuyor.