Siber Saldırganlar Fortinet Ürünlerindeki Kritik Açıkları Kullanmaya Devam Ediyor

Siber güvenlik araştırmacıları, kötü niyetli kişilerin Fortinet ürünlerinde yeni yama yapılan kritik güvenlik açıklarından yararlandığını tespit etti. CVE-2025-59718 ve CVE-2025-59719 olarak takip edilen bu açıklar, saldırganların yetkisiz yönetici hesabı erişimi elde etmesine ve sistem yapılandırma dosyalarını çalmasına olanak tanıyor.
Güvenlik Açıkları FortiCloud SSO Üzerinden Yetkisiz Erişime İzin Veriyor
Fortinet, 9 Aralık’ta yayınladığı bir güvenlik danışmanlığında bu açıkların istismar potansiyeli olduğu konusunda uyarıda bulundu. Siber güvenlik şirketi Arctic Wolf, açıklardan yararlanan saldırıların 12 Aralık’tan itibaren başladığını gözlemledi. Saldırılar, The Constant Company, BL Networks ve Kaopu Cloud HK ile bağlantılı çeşitli IP adreslerinden geldi.
CVE-2025-59718 açığı, FortiOS, FortiProxy ve FortiSwitchManager ürünlerini etkileyen bir FortiCloud SSO kimlik doğrulama atlama zafiyeti. Bu açık, SAML mesajlarındaki kriptografik imzaların hatalı doğrulanmasından kaynaklanıyor. Bir saldırgan, kötü niyetle hazırlanmış bir SAML iddiası göndererek geçerli kimlik doğrulaması olmadan sisteme giriş yapabiliyor.


CVE-2025-59719 açığı ise FortiWeb ürününü etkileyen benzer bir FortiCloud SSO kimlik doğrulama atlama sorunu. Bu zafiyet de SAML mesajlarının kriptografik imza doğrulamasındaki bir sorundan kaynaklanıyor ve sahte SSO aracılığıyla kimlik doğrulaması yapılmamış yönetici erişimine izin veriyor.
Her iki sorun da yalnızca FortiCloud SSO özelliği etkinleştirilmişse istismar edilebiliyor. Bu özellik varsayılan ayar olarak etkin değil. Ancak, özellik açıkça devre dışı bırakılmadığı sürece, FortiCare kullanıcı arayüzü üzerinden cihazlar kaydedilirken otomatik olarak etkin hale geliyor.
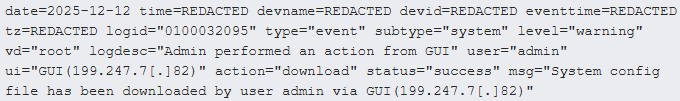
Arctic Wolf araştırmacılarının gözlemlerine göre, saldırganlar kötü amaçlı çoklu oturum açma girişimleriyle yönetici hesaplarını hedef aldı. Saldırganlar yönetici düzeyinde erişim elde ettikten sonra web yönetim arayüzüne erişti ve sistemin yapılandırma dosyalarını indirmek gibi eylemler gerçekleştirdi.
Yapılandırma dosyaları, ağ düzenlerini, internete yönelik hizmetleri, güvenlik duvarı politikalarını, potansiyel olarak savunmasız arayüzleri ve yönlendirme tablolarını ortaya çıkarabiliyor. Ayrıca bu dosyalar, zayıf olduğu takdirde kırılabilecek şifrelenmiş parolaları da içerebiliyor.
Bu dosyaların çalınması, faaliyetin savunmasız uç noktaları eşleyen araştırmacılardan gelmediğini gösteriyor. Çünkü istismar, gelecekteki saldırıları destekleyebilecek kötü amaçlı bir operasyonun parçası.
Güvenlik Açıklarından Nasıl Korunulur?
İki açık, FortiOS 6.4, FortiWeb 7.0 ve FortiWeb 7.2 hariç olmak üzere Fortinet ürünlerinin birden fazla sürümünü etkiliyor. Saldırıları önlemek için Fortinet, hala savunmasız bir sürüm çalıştıran yöneticilere daha güvenli bir sürüme yükseltme mümkün olana kadar FortiCloud oturum açma özelliğini geçici olarak devre dışı bırakmalarını öneriyor.
Bu işlem, Sistem → Ayarlar → “Yönetici oturumu açma için FortiCloud SSO kullanımına izin ver” seçeneği = Kapalı yoluyla yapılabiliyor.
💡Sistem yöneticilerinin her iki güvenlik açığını da gideren aşağıdaki sürümlerden birine geçmesi öneriliyor:
FortiOS 7.6.4+, 7.4.9+, 7.2.12+ ve 7.0.18+
FortiProxy 7.6.4+, 7.4.11+, 7.2.15+, 7.0.22+
FortiSwitchManager 7.2.7+, 7.0.6+
FortiWeb 8.0.1+, 7.6.5+, 7.4.10+
Herhangi bir güvenlik ihlali belirtisi keşfedilirse, güvenlik duvarı kimlik bilgilerini mümkün olan en kısa sürede değiştirmek önem taşıyor. Arctic Wolf ayrıca, güvenlik duvarı/VPN yönetim erişimini yalnızca güvenilir dahili ağlarla sınırlamayı öneriyor.
Siber güvenlik uzmanları, kurumların bu güvenlik açıklarına karşı acil önlem alması gerektiğini vurguluyor. Yama yönetimi politikalarının düzenli olarak gözden geçirilmesi ve güncellenmesi, benzer saldırıların önlenmesi için kritik önem taşıyor.