Sanallaştırmanın Gizli Riski: Hipervizörler Neden Fidye Yazılımlarının Hedefi Haline Geldi?

Hipervizörler, modern sanallaştırılmış ortamların bel kemiğini oluşturuyor. Ancak bu kritik altyapı katmanı, kötü niyetli saldırganlar için giderek daha cazip bir hedef haline geliyor. Tek bir hipervizörün ihlal edilmesi, onlarca hatta yüzlerce sanal makinenin aynı anda risk altına girmesi anlamına gelebiliyor. Geleneksel uç noktalardan farklı olarak, hipervizörler genellikle sınırlı görünürlük ve korumayla çalışıyor. Bu durum, konvansiyonel güvenlik araçlarının bir saldırıyı çok geç olana kadar fark edememesine yol açabiliyor.
Hipervizörler Fidye Yazılımı Operasyonlarında Yeni Cephe Haline Geldi
Siber güvenlik uzmanları, saldırganların ölçekli fidye yazılımı dağıtmak için hipervizörleri giderek daha fazla hedeflediğini gözlemliyor. 2025 yılının ilk yarısında kötü amaçlı şifreleme olaylarında hipervizörlerin rolü yalnızca yüzde üç seviyesindeydi. Ancak yılın ikinci yarısında bu oran yüzde yirmi beşe yükseldi. Bu dramatik artış, hipervizör katmanının uç noktalar ve sunucularla aynı titizlikle güçlendirilmesinin önemini ortaya koyuyor.


Siber saldırganlar, geleneksel uç nokta ve ağ güvenlik kontrollerini atlamak için giderek daha fazla hipervizör katmanını hedeflemeye başladı. Savunucuların sunucu ve iş istasyonlarını güçlendirmesiyle birlikte, saldırganlar da odağını sanallaştırılmış altyapının temelini oluşturan bu kritik katmana kaydırıyor.
Bu yaklaşım, VPN cihazlarına yönelik saldırılarla benzer bir strateji izliyor. Saldırganlar, ana bilgisayar işletim sistemlerinin genellikle özel veya kısıtlı yapıda olduğunu ve bu nedenle EDR (Endpoint Detection and Response) gibi geleneksel güvenlik çözümlerinin yüklenemediğini fark ediyor. Bu durum, savunma hatlarında önemli bir kör nokta oluşturuyor.
Tip 1 (bare-metal) hipervizörler için de aynı prensip geçerli. Bu sistemler, saldırganlar için nihai bir “iniş ve yayılma” (land-and-expand) hedefi konumunda, çünkü geleneksel uç nokta korumalarının kapsamı dışında kalıyorlar. Gerçek vakalarda, fidye yazılımı operatörlerinin hipervizörleri doğrudan hedef alarak, fidye yazılımını sanal makinelere dağıttığı ve böylece tüm geleneksel korumaları atladığı gözlemlenmiştir.
Bazı senaryolarda saldırganlar, özel kötü amaçlı ikili dosyalar yüklemeye gerek kalmadan, openssl gibi sistemde yerleşik bulunan meşru araçları kullanarak sanal makine disklerini şifreleyebiliyor. Saldırganlar genellikle ağa sızdıktan sonra, ele geçirdikleri dahili kimlik doğrulama bilgilerini kullanarak hipervizör yönetim arayüzlerine erişim sağlıyor.
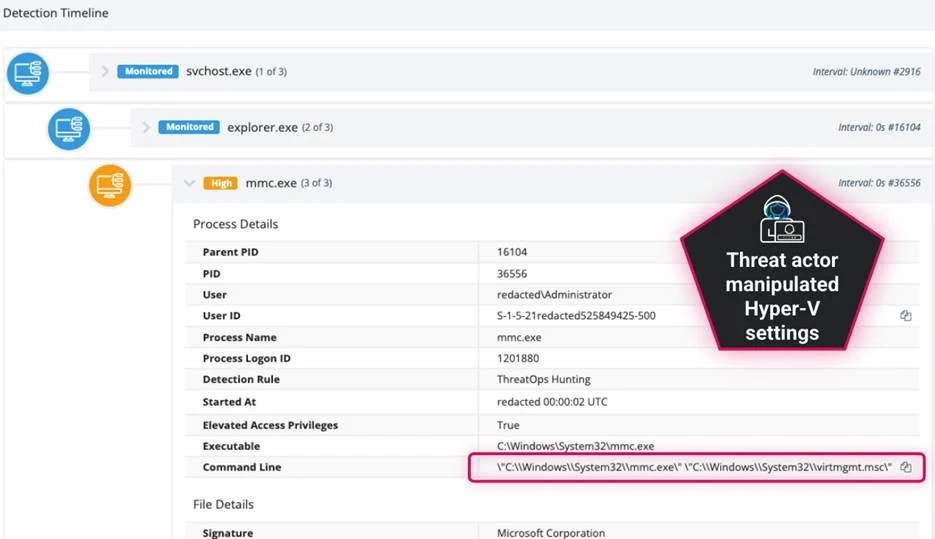
Fide Yazılımı Saldırılarına Karşı Kendinizi Nasıl Koruyabilirsiniz?
Bir saldırgan, hipervizörün yönetim katmanı için yönetici kimlik bilgilerini ele geçirirse, tüm ana bilgisayardaki sanal makineleri aynı anda etkileyen fidye yazılımı veya diğer kötü amaçlı yükleri yayabilir. Ayrıca, ESXi için etki alanına katılmış genel hesapların kullanılması, bir ihlal durumunda saldırganın ağ içinde yanal hareket (lateral movement) yapma riskini önemli ölçüde artırır.
💡Ortaya çıkan riski azaltmak için birkaç temel güvenlik uygulaması hayata geçirilmelidir:
- ESXi yönetimi için genel amaçlı etki alanı yönetici hesapları kullanmaktan kaçının. Bunun yerine, yalnızca gerekli minimum ayrıcalıklara sahip özel yerel ESXi hesapları oluşturun veya erişimi sıkı bir şekilde kısıtlanmış, denetlenen özel etki alanı hesaplarını tercih edin.
- Tüm kritik altyapı erişim noktaları için MFA’yı zorunlu kılın. Bu, özellikle vCenter ve doğrudan ESXi ana bilgisayar yönetim arayüzleri (DCUI, Host Client) için kritiktir. MFA, çalınan kimlik bilgileriyle yetkisiz erişimi engelleyerek güçlü bir savunma katmanı sağlar.
- Hipervizör yönetim trafiğini, üretim ve genel kullanıcı ağlarından fiziksel veya mantıksal olarak ayırın. Yönetim arabirimlerine erişimi, yalnızca yetkili yönetim istasyonlarının bulunduğu ayrılmış bir VLAN veya ağ segmenti ile sınırlandırın. Bu, saldırı yüzeyini daraltarak yetkisiz erişim girişimlerini büyük ölçüde zorlaştırır.
Bu önlemler, hipervizör katmanının güvenliğini güçlendirerek, tüm sanallaştırılmış altyapıyı etkileyebilecek geniş kapsamlı ihlallerin önüne geçmeye yardımcı olur.
Hipervizör düzeyindeki fidye yazılımının benzersiz risklerinden biri, saldırganın ana bilgisayara ulaştıktan sonra konuk işletim sistemi kontrollerini atlayarak hipervizör düzeyinde kod çalıştırabilmesi. Ana bilgisayarı, yalnızca beklenen, imzalı kodu ve güvenilir modülleri çalıştıracak şekilde güçlendirmek gerekiyor.
Bunu yapmak için birkaç teknik önlem mevcut. Yalnızca imzalı VIB’ler aracılığıyla yüklenen ikili dosyaların çalıştırılabilmesi için gelişmiş ana bilgisayar ayarını etkinleştirmek önemli. Bu önlem, ana bilgisayarda özel, kötü amaçlı ikili dosyaların çalışmasını önlüyor. Kullanılmadığında SSH veya ESXi Shell gibi gereksiz hizmetleri devre dışı bırakmak veya kapatmak, kilitleme modunu etkinleştirmek gerekiyor. Bu basit önlemler, saldırganların kullanabileceği potansiyel giriş noktalarını sınırlıyor.
Hipervizör Güncellemeleri ve Yama Yönetimi Saldırı Yüzeyini Önemli Ölçüde Azaltıyor
Saldırganlar, bilinen güvenlik açıklarını kullanarak ESXi ana bilgisayarlarını toplu şifreleme (fidye yazılımı) operasyonları için aktif bir hedef haline getiriyor. Sıfırıncı gün (zero-day) açıkları ve nadir CVE’ler muhtemelen en yaygın ihlal vektörü olmasa da, düzenli ve zamanında yama uygulama bu alanda kritik bir savunma önlemi olmaya devam ediyor.
💡Bu riskleri azaltmak için aşağıdaki temel güvenlik uygulamalarının hayata geçirilmesi önerilir:
- Tüm ESXi ana bilgisayarlarının ve mevcut yama düzeylerinin güncel bir envanterini tutun. Satıcıdan yayınlanan güvenlik yamalarını ve güncellemelerini, özellikle hipervizör katmanını hedef alan kritik CVE’ler için önceliklendirerek derhal uygulayın.
- İhtiyaç duyulmayan tüm hizmetleri ve portları devre dışı bırakın veya kısıtlayın. Özellikle, Hizmet Konumu Protokolü (SLP) gibi ESXArgs gibi fidye yazılımı kampanyalarında sıklıkla istismar edilen hizmetlerin harici ağlardan erişilemez olduğundan emin olun.
- ESXi ana bilgisayar yönetim arayüzlerinin (DCUI, Host Client) doğrudan İnternet’e açık olmamasını sağlayın. Yönetim erişimini, VPN tünelleri, savunma ana bilgisayarları (jump servers) veya tamamen yalıtılmış bir yönetim ağı/VLAN’ı üzerinden sınırlandırarak saldırı yüzeyini önemli ölçüde daraltın.
Bu adımlar, hipervizör katmanının bilinen açıklardan korunmasına ve genel sanallaştırılmış altyapının güvenlik duruşunun güçlendirilmesine yardımcı olur.
Yedekleme Stratejisinde Değiştirilemez Anlık Görüntüler Hızlı Kurtarma Desteği Sunabilir
Güçlü önleyici tedbirlere rağmen, hipervizör katmanındaki risk tamamen ortadan kaldırılamaz. Bu katmanın yüksek etki alanı nedeniyle, kapsamlı ve güvenli yedekleme stratejileri bir zorunluluk haline gelir. ESXi’yi hedef alan fidye yazılımı tipik olarak sanal makine disklerini (VMDK) ve kritik ana bilgisayar yapılandırma dosyalarını şifrelemeyi amaçlar. Sağlam yedekler olmadan, kuruluşlar veri kaybı veya uzun süreli kesinti riskiyle karşı karşıya kalabilir.
💡Bu riski etkin bir şekilde yönetmek için aşağıdaki kanıtlanmış stratejiler uygulanmalıdır:
- 3-2-1 Yedekleme Kuralı: En az üç veri kopyasına, bunlardan ikisinin farklı depolama ortamlarında (örneğin, yerel disk ve bant) ve en az bir kopyanın ise hipervizör ağından tamamen bağımsız, çevrimdışı veya değiştirilemez (immutable) bir konumda saklanması esastır.
- Değiştirilemez Yedekleme: Fidye yazılımının yedekleri değiştirmesini veya silmesini fiziksel olarak engelleyen değiştirilemez (immutable) yedekleme depoları veya salt okunur anlık görüntüler kullanın. Bu, kurtarma için güvenilir bir son çizgi sağlar.
- Kimlik ve Ağ Yalıtımı: Yedekleme altyapısını Active Directory veya merkezi kimlik sistemlerine bağlamaktan kaçının. Bunun yerine, yalnızca yedekleme sistemi için oluşturulmuş, etki alanına katılmamış ve sıkı bir şekilde kontrol edilen özel yerel hesaplar kullanın. Bu, tehlikeye girmiş bir alan hesabının yedeklere yayılmasını önler.
- Kapsamlı ve Test Edilmiş Yedekler: Yedeklerin yalnızca veri dosyalarını değil, tam sanal makine görüntülerini ve hipervizör yapılandırmalarını da içerdiğinden emin olun. Bu, hızlı ve tam sistem kurtarma imkanı sağlar. Yedekleri düzenli olarak test ederek yalnızca dosya erişimini değil, sanal makinelerin başlatılabildiğini ve bilinen kimlik bilgileriyle oturum açılabildiğini doğrulayın.
Hipervizör katmanı genellikle EDR gibi geleneksel uç nokta güvenlik araçlarına daha az görünür olduğu için alternatif bir tespit stratejisine ihtiyaç duyuluyor. Saldırganlar genellikle fidye yazılımı yük dağıtımının öncüsü olarak VIB kabul düzeyini değiştirme, SSH’yi etkinleştirme, kilitleme modunu devre dışı bırakma veya yeni yönetici hesapları oluşturma gibi eylemler gerçekleştiriyor.
İzleme olmadan, olayı yalnızca şifreleme tamamlandıktan sonra tespit etmek mümkün olabilir. ESXi günlüklerini SIEM’inize iletmek ve kök girişi, hizmet etkinleştirme, VIB kabul değişikliği, veri deposu bağlantısının kesilmesi gibi önemli şüpheli olaylar için uyarılar oluşturmak gerekiyor.
Yapılandırmaları kayma açısından izlemek, herhangi bir ana bilgisayarın kilitleme modu devre dışı bırakılmış, SSH etkinleştirilmiş veya execInstalledOnly kapatılmış olup olmadığını kontrol etmek önem taşıyor. Yönetim ağı trafiğini günlüğe kaydetmek, hipervizör yönetim arabirimine erişen olağandışı kaynak IP’leri aramak için fırsat sunuyor.
Hipervizör yönetimi için sıfır güven zihniyeti kullanmak ve kimlik bilgilerinin tehlikeye girebileceğini varsaymak, buna göre uyarılar oluşturmak gerekiyor. ESXi, günlükleri belirli etkinliklere göre ayrı dosyalara ayırıyor. Kimlik doğrulama olayları için, ana bilgisayar aracısı etkinliği için, ESXi kabuk komutları için ve VMware gözlemci arka plan programı için günlük dosyaları tespit ve araştırma için en kritik olanlar arasında yer alıyor.
Bu savunma rehberini ortamınıza ve güvenlik süreçlerinize gömmek, fidye yazılımı aktörleri için engeli önemli ölçüde yükseltiyor. Hipervizör altyapınızı proaktif bir şekilde korumak, kuruluşunuzun siber dayanıklılığını artırmada önemli bir adım oluşturuyor.