Microsoft Teams Kılığındaki Zararlı Yazılım Kurumsal Sistemlere Sızdı

Siber korsanlar, arama motoru reklamları ve SEO manipülasyonu üzerinden sahte Microsoft Teams yükleyicileri dağıtarak Windows cihazlarını Oyster adlı arka kapı zararlısıyla hedef aldı.
Oyster Zararlısı Kurumsal Ağlara Sızmak İçin Kullanıldı
Oyster, Broomstick ve CleanUpLoader adlarıyla da bilinen bir zararlı yazılım olarak 2023 ortasından bu yana farklı saldırı kampanyalarında görüldü. Saldırganlar bu yazılımı kullanarak cihazlara uzaktan erişim sağlıyor, komut çalıştırabiliyor, ek zararlılar yükleyebiliyor ve dosya transferi gerçekleştirebiliyor. Daha önce sahte Putty ve WinSCP indirmeleri üzerinden yayılan Oyster, fidye yazılımı grupları tarafından da kurumsal ağlara giriş noktası olarak kullanıldı.


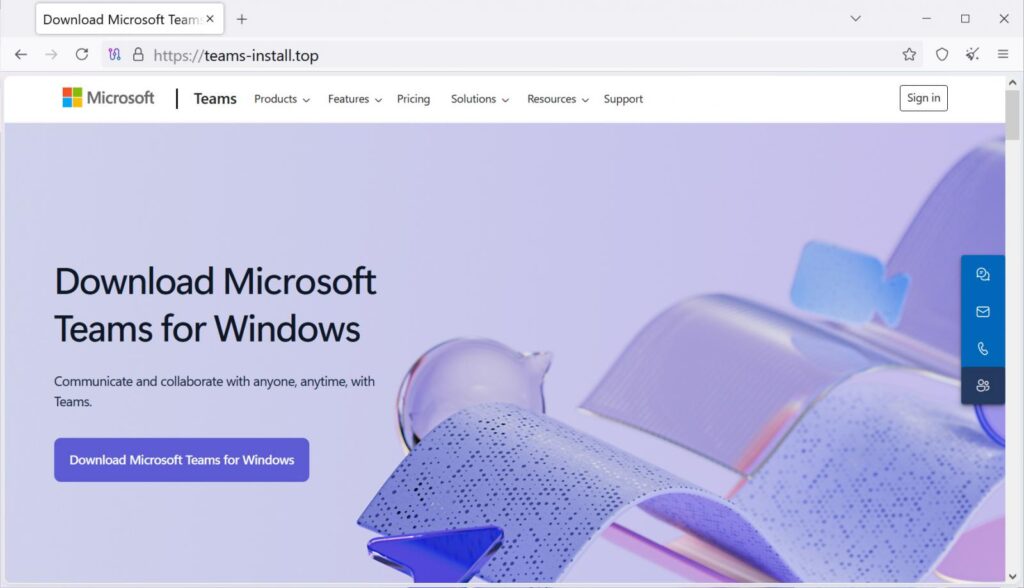
Blackpoint SOC tarafından ortaya çıkarılan yeni saldırı dalgasında, korsanlar sahte bir indirme sitesiyle kullanıcıları hedef aldı. Kullanıcılar arama motoruna “Teams download” yazdığında karşılarına çıkan reklam bağlantıları, “teams-install[.]top” alan adına yönlendirildi. Bu adres Microsoft’un resmî indirme sayfasını taklit etti ve “MSTeamsSetup.exe” adlı kurulum dosyasını sundu. Dosya isminin orijinal yükleyiciyle aynı olması kullanıcıların şüphelenmemesine neden oldu.
Kurulum dosyası çalıştırıldığında “CaptureService.dll” adında bir zararlı bileşen %APPDATA%\Roaming klasörüne bırakıldı. Kalıcılık sağlamak için “CaptureService” adlı bir zamanlanmış görev oluşturuldu ve bu görev zararlıyı her 11 dakikada bir çalıştırdı. Böylece Oyster arka kapısı bilgisayar yeniden başlatılsa bile etkinliğini sürdürdü.
Son saldırı dalgası, sahte Google Chrome ve Teams yükleyicileriyle yürütülen önceki kampanyalara benzerlik gösterdi. Uzmanlar, siber korsanların kullanıcıların arama sonuçlarına duyduğu güveni kötüye kullandığını belirtiyor. Bu yöntemle IT yöneticilerinin hedef alınması, saldırganlara yüksek ayrıcalıklara sahip hesaplara erişim imkânı sunuyor.
Güvenlik uzmanları, yazılım indirme işlemlerinin sadece doğrulanmış adresler üzerinden yapılması gerektiğini vurguluyor. Kullanıcıların özellikle arama motoru reklamları üzerinden gelen bağlantılara tıklamaması, kurumların da indirme kanallarını sıkı şekilde denetlemesi öneriliyor.