
VMScape Açığı AMD ve Intel İşlemcilerde Sanallaştırma Güvenliğini Zayıflattı

ETH Zurich araştırmacıları, VMScape adı verilen yeni bir saldırı yönteminin modern AMD ve Intel işlemcilerde sanallaştırma izolasyonunu kırdığını açıkladı. Bu yöntem, misafir sanal makinelerin (VM) QEMU hipervizöründe çalışan ana sistem belleğine erişmesine imkân tanıyor. Araştırmacılar, saldırının mevcut Spectre önlemlerini devre dışı bırakabildiğini ve bulut altyapıları için ciddi bir risk oluşturduğunu bildirdi.
Araştırmacılar VMScape ile Gizli Verilerin Sızdırılabileceğini Gösterdi
VMScape, saldırganın host sistemi ele geçirmesine gerek duymadan çalışıyor. Standart konfigürasyonla çalışan sanallaştırma yazılımları ve varsayılan donanım önlemleri bile bu saldırıdan korunamıyor. Araştırmacılar, bulut sağlayıcıları üzerinde kiralanan tek bir sanal makinenin bile hipervizörden veya diğer VM’lerden veri sızdırabileceğini vurguladı.


Araştırma ekibi, VMScape’in QEMU kullanıcı modunda çalışan hipervizör bileşenini hedef aldığını açıkladı. QEMU, misafir belleğini kendi adres alanına haritaladığı için FLUSH+RELOAD gibi yan kanal saldırılarına açıktır. Saldırgan, Spectre-BTI (Branch Target Injection) tekniği ile hedeflenen dolaylı dallanmayı manipüle ederek gizli verilerin paylaşılan tampon belleğe sızmasını sağlıyor.
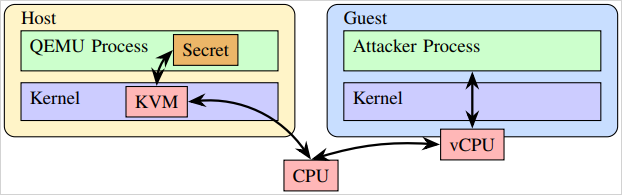
Modern işlemciler, misafir ve ana sistem arasında dal tahmini birimlerini (BPU) izole ederek spekülatif saldırılara karşı koruma sağlıyor. Araştırmacılar, bu izolasyonun yetersiz olduğunu ve saldırganın dolaylı dallanmaları etkileyebildiğini ortaya koydu. AMD Zen 4 işlemcilerde saldırgan, son seviye önbelleğe (LLC) yönelik tahliye setleri oluşturarak spekülatif yürütme süresini uzatabiliyor.
Adres alanı rastgeleleştirme (ASLR) gibi güvenlik önlemleri, dal çakışmalarını tespit etmek ve yeniden yükleme tamponunun sanal adresini brute-force ile bulmak suretiyle aşılabiliyor. Araştırma bulgularına göre VMScape saniyede 32 bayt veri sızdırabiliyor ve yüzde 98,7 doğruluk sağlıyor. 4KB boyutundaki bir disk şifreleme anahtarı 13 dakikanın altında elde edilebiliyor.
ETH Zurich araştırmacıları, VMScape’in AMD Zen 1’den Zen 5’e kadar tüm nesilleri, Intel tarafında ise Coffee Lake işlemcileri etkilediğini belirtti. Raptor Cove ve Gracemont gibi daha yeni mimariler saldırıdan etkilenmiyor.
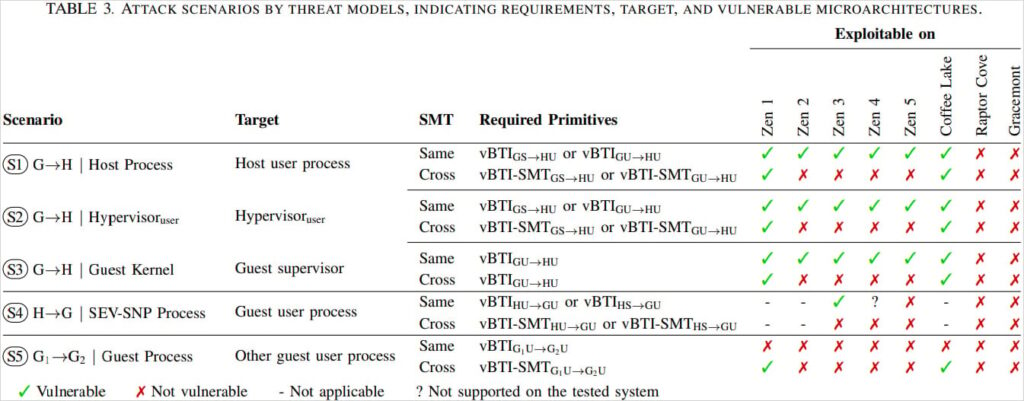
VMScape açığı CVE-2025-40300 olarak kaydedildi. Araştırmacılar bulguları 7 Haziran’da AMD ve Intel ile paylaştı. AMD, konuya dair resmi bir güvenlik bülteni yayımladı. Linux çekirdeği geliştiricileri, VMEXIT sırasında dal tahmin birimlerini temizleyen IBPB (Indirect Branch Prediction Barrier) yamasını yayımladı. Araştırmacılar, bu önlemin yaygın iş yüklerinde performans kaybına yol açmadığını bildirdi.
Uzmanlar, bulut sağlayıcıları ve sistem yöneticilerini sanal makineleri ve hipervizör yazılımlarını güncel tutmaya, güvenlik yamalarını uygulamaya ve spekülatif saldırılara karşı ek izleme önlemleri almaya çağırıyor. Saldırının gelişmiş teknik bilgi ve uzun süren yürütme gerektirdiği belirtiliyor. Bu nedenle genel kullanıcı kitlesi için doğrudan bir tehdit oluşturmadığı ifade ediliyor.








