Virustotal SVG Dosyalarında Gizlenen Zararlı Yazılım Kampanyasını Ortaya Çıkardı

Virustotal, Kolombiya yargı sistemini taklit eden sahte portallar üzerinden yürütülen yeni bir oltalama kampanyasını ortaya çıkardı. Saldırganların SVG dosyalarını kullanarak zararlı yazılım yaydığı tespit edildi.
SVG Dosyaları Oltalama Amaçlı Kullanıldı
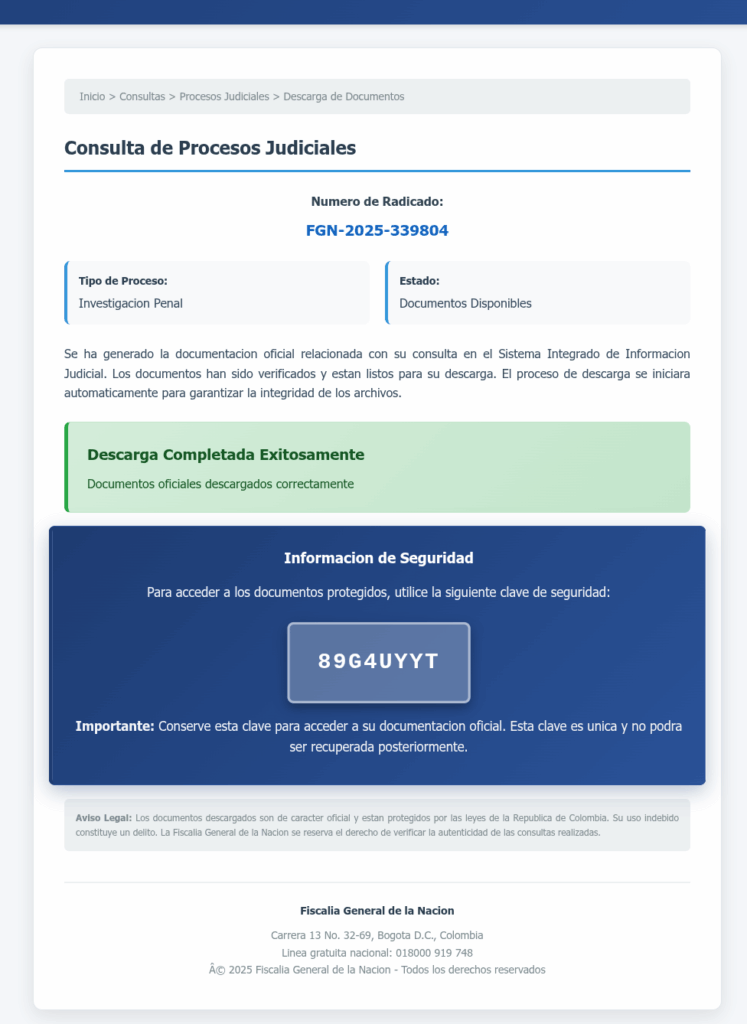
Virustotal, kısa süre önce SVG formatını analiz kapsamına ekledi. Bu güncellemenin ardından yüklenen bir SVG dosyasında şüpheli davranış fark edildi. Dosya, tarama sonuçlarında temiz görünse de içindeki JavaScript kodlarıyla sahte bir hükümet portalı oluşturuyordu. Kullanıcılara sahte bir indirme ekranı gösteriliyor, ardından parola korumalı bir ZIP dosyası indirilmeye yönlendiriliyordu.
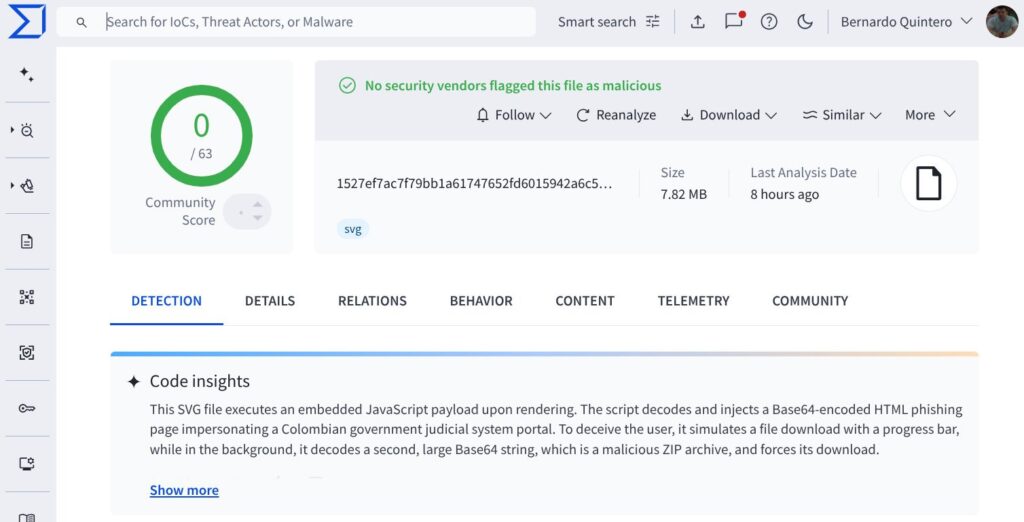

İndirilen arşiv dosyasında Comodo Dragon tarayıcısına ait bir yürütülebilir dosya, kötü amaçlı bir DLL ve şifreli içerikler bulundu. Kullanıcı çalıştırılabilir dosyayı açtığında zararlı DLL devreye giriyor ve sisteme ek kötü yazılımlar yükleniyordu. Virustotal, aynı yöntemle hazırlanmış 523 farklı SVG dosyasını daha tespit etti.
Virustotal’ın Code Insight özelliği, zararlı yazılımların kullandığı yeni yöntemleri tespit etmede etkili oldu. Sistem, dosyalardaki davranışları özetleyerek güvenlik uzmanlarına zaman kazandırdı. Şirket, bu özelliğin uzman analizinin yerini almadığını ancak yeni saldırıların hızlıca anlaşılmasına yardımcı olduğunu vurguladı.
SVG dosyaları normalde grafik ve metin oluşturmak için tercih edilse de saldırganlar formatın HTML ve JavaScript çalıştırma özelliğini kötüye kullanıyor. Uzmanlar, kullanıcıların indirdikleri dosyalara dikkat etmesi gerektiğini belirtiyor. Özellikle resim formatında gelen şüpheli dosyaların arka planda farklı amaçlar barındırabileceği konusunda uyarılar yapılıyor.