Türkiye’de Popüler Finans Uygulamalarında Veri Sızıntısı İddiası Gündeme Geldi

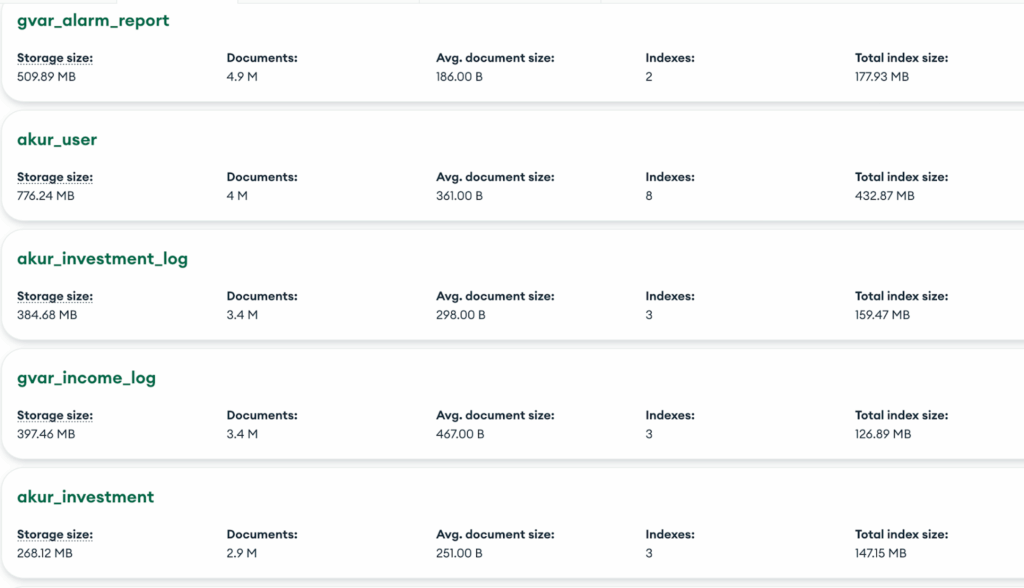
Türkiye’de yaygın kullanılan iki finans uygulamasının milyonlarca kullanıcısına ait verilerin sızdırıldığı iddia edildi. Cybernews araştırmacıları, korumasız bırakılan bir MongoDB veritabanında dört milyondan fazla kaydın yer aldığını öne sürdü.
Sızdırılan Hassas Veriler Kullanıcıları Tehdit Ediyor
Cybernews’in paylaştığı bilgilere göre sızıntı FinansCepte ve FinansWebde isimli iki uygulamaya ait olabilir. Bu platformlar, piyasa analizi ve yatırım yönetimi hizmeti sunuyor. Araştırmacılar, veritabanının ne kadar süre erişime açık kaldığını ya da kötü niyetli kişiler tarafından kullanılıp kullanılmadığını doğrulayamadı. Ancak uzmanlar, açık bırakılan veri tabanlarının saldırganların radarına kolayca girebileceğini ifade etti. Şirketin sahibi Pasyonis Medya ve Bilişim Ticaret’e ulaşıldığı ancak haberin yayına hazırlandığı sırada yanıt alınamadığı aktarıldı.


Paylaşılan bulgulara göre veritabanında kullanıcı adları, e-posta adresleri, telefon numaraları, kısmi ödeme bilgileri, şifrelenmiş parolalar ve finansal uyarı ayarları bulunuyor. Eğer iddia edilen sızıntı doğrulanırsa, kullanıcılar oltalama saldırıları ve hesap ele geçirme girişimleriyle karşı karşıya kalabilir. Araştırmacılar, şifrelerin kriptolu olmasına rağmen kaba kuvvet saldırıları veya parola doldurma yöntemleriyle risk oluşturabileceğini belirtti.
Uzmanlara göre finansal bilgilerin açığa çıkması, saldırganların sahte bildirimler ya da e-postalar üzerinden kullanıcıları kandırmasını kolaylaştırabilir. Bu yöntemle saldırganların parola yenileme gibi taleplerle kullanıcıların bilgilerini ele geçirme ihtimali öne çıkıyor. Sızan veriler arasında finansal uyarı ayarlarının yer aldığı da iddialar arasında bulunuyor. Böyle bir durumda saldırganların kullanıcıların piyasa hareketlerini yanlış yönlendirmesi olasılığı gündeme gelebilir.
Cybernews araştırmacıları, son yıllarda finans uygulamalarında benzer vakalarla karşılaşıldığını hatırlattı. 2024’te Nijerya merkezli FinTech şirketi BestFin’in iCredit uygulamasında yüz binlerce kişinin bilgileri açığa çıkmıştı. Aynı yıl Uruguay merkezli Bankingly platformunda da kullanıcı verilerinin sızdırıldığı ileri sürülmüştü.
Türkiye’de ortaya atılan son iddia, finans uygulamalarında veri güvenliğine dair endişeleri yeniden gündeme getirdi.