Microsoft Recall Güvenlik Açıklarıyla Gündemde: Veriler Tehlike Altında mı?

Microsoft’un yapay zekâ destekli ekran kayıt özelliği Recall, kişisel bilgileri filtreleme iddiasına rağmen hâlâ kredi kartı ve şifreleri kaydediyor. Gerçekleştirilen bağımsız testler, yazılımın hassas verileri ayırt etmekte yetersiz kaldığını ortaya koydu. Güvenlik uzmanları, bu durumun siber saldırganlar için bir veri hazinesi oluşturduğunu belirtiyor.
Recall Ne İşe Yarıyor ve Nasıl Çalışıyor?
Recall, Copilot+ bilgisayarlara özel olarak sunulan bir ekran geçmişi kaydetme aracıdır. Kullanıcının cihazında yaptığı her işlemi belirli aralıklarla ekran görüntüsü alarak kaydeder. Böylece uygulama geçmişte yapılan işlemler arasında görsel olarak arama yapılmasına imkân tanıyor.
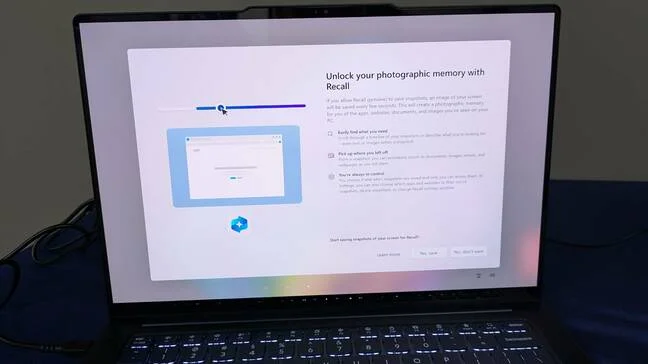

Microsoft, Recall’un varsayılan olarak hassas bilgileri filtreleme özelliğine sahip olduğunu söylüyor. Bu filtreleme özelliği; kredi kartı numaraları, şifreler, kimlik bilgileri gibi kritik verilerin ekran görüntüsüne yansımamasını sağlamayı hedefliyor. Ancak yapılan testler, bu güvenliğin her zaman geçerli olmadığını gösteriyor.
Kredi Kartı ve Şifreler Hâlâ Kaydediliyor
Gerçek cihazlar üzerinde yapılan testlerde, Microsoft Recall’un filtreleme özelliğinin birçok durumda başarısız olduğu görüldü. Örneğin, bir bankacılık sitesine giriş yapıldığında, kullanıcı adının ve hesap özetlerinin kaydedildiği belirlendi. Hesap numarası gibi bilgilerin gizlenmesi olumlu karşılandı fakat ekran görüntüsüne yansıyan bakiye bilgisi gibi verilerin kötü niyetli kişiler için değer taşıdığı açıkça görüldü.
Bazı alışveriş sitelerinde kredi kartı bilgisi girildiğinde, sistem sahte formları tanıyamadı. “Kredi kartı” ya da “ödeme bilgisi” gibi anahtar ifadeler formda yer almadığında, ekran görüntüsünün alınmasına engel olunamadı. Aynı durum şifrelerin yazıldığı notlar için de geçerli oldu. Şifre sözcüğü yazılmadığı sürece, düz metin hâlindeki kullanıcı adı ve şifre kombinasyonları sistem tarafından kaydedildi.
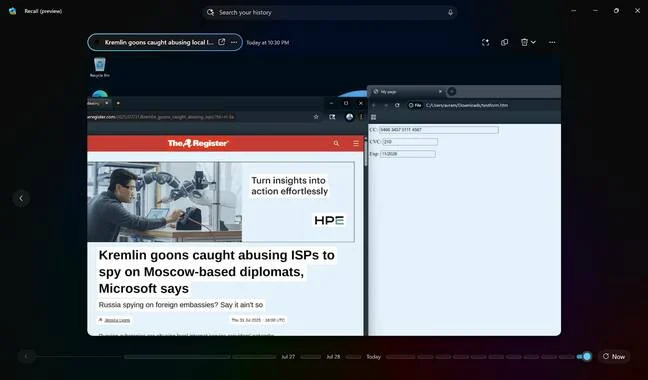
Testlerde elde edilen sonuçlara göre Recall, sosyal güvenlik numaralarının yalnızca bir kısmını filtreleyebildi. “SSN” gibi açık ifadelerle tanımlanmış numaralarda kısmi gizleme sağlansa da daha dolaylı ifadelerle belirtilen numaralar olduğu gibi ekran görüntüsüne yansıdı.
Bir başka senaryoda, kullanıcı ekranında pasaport fotoğrafı açıkken yazılım görüntü almadı. Ancak pasaportun bir kısmı başka bir pencere tarafından kapatıldığında, sistem ekran görüntüsünü otomatik olarak aldı. Bu da yazılımın yalnızca bazı koşullarda güvenli davrandığını ortaya koydu.
Uzaktan Erişim Riski Giderek Büyüyor
Recall’un ekran görüntülerini cihazda yerel olarak saklamasına rağmen, uzaktan erişim senaryoları da ciddi güvenlik sorunlarına yol açabiliyor. Örneğin TeamViewer gibi uzaktan masaüstü yazılımlarıyla başka bir cihazdan Recall geçmişine erişilebildiği görüldü. Sistemin yüz tanıma ile güvenlik sunduğu belirtilse de, PIN kodu ile giriş yapılabilmesi bu güvenliği zayıflatıyor.
Microsoft, Recall verilerini şifrelenmiş şekilde sanallaştırılmış bir güvenlik bölgesinde (VBS) sakladığını belirtiyor. Ancak uzmanlar, bu bölgelere yönelik saldırıların geçmişte başarıyla gerçekleştirildiğini hatırlatıyor. Bu nedenle, fiziksel erişimi olmayan kişiler bile cihaz şifresine sahipse Recall geçmişine ulaşabilir.
Özellikle dezavantajlı ya da hassas kullanıcı grupları için Recall ciddi bir risk anlamına geliyor. Aile içi şiddet mağdurları, yardım sitelerine erişim geçmişlerini gizlemek zorundayken, Recall ekran görüntüleri bu gizliliği tehdit ediyor. Brave tarayıcısı bu yüzden her sekmeyi otomatik olarak özel olarak işaretleyerek Recall’un erişimini engelleme kararı aldı.
Brave yazılımının gizlilik araştırmacısı Peter Snyder, kullanıcıların belirli internet geçmişlerini bilgisayarlarına erişimi olan kişilerden gizlemek zorunda kaldıklarını vurguluyor. Recall’un bu noktada yazılımlara kontrol yetkisi tanımaması, mevcut gizlilik çözümlerini işlevsiz hâle getiriyor.
Microsoft Geliştirme Sürecinde Olduğunu Söylüyor
Microsoft yetkilileri konuya ilişkin doğrudan bir açıklama yapmasa da Recall’un hâlen önizleme aşamasında olduğunu belirtiyor. Windows Insider kullanıcılarına açılan bu özellik için geri bildirim toplandığı ve sürekli iyileştirme yapılacağı ifade ediliyor.
Ancak yeni Windows kurulumlarında Recall’un varsayılan olarak önerilmesi, uygulamanın artık bir test özelliği değil, aktif olarak kullanıcılara sunulan bir araç olduğunu gösteriyor. Güvenlik uzmanları, kullanıcıların sistem güncellemelerini zamanında yapmaması hâlinde Recall’un ileride ciddi güvenlik açıklarına neden olabileceğini belirtiyor.
Microsoft Recall, üretkenliği artırmak için geliştirilmiş olsa da güvenlik ve gizlilik açısından büyük riskler taşıyor. Kredi kartı bilgileri, şifreler, kişisel belgeler ve özel geçmişler, yazılımın filtresinden geçerek kaydedilebiliyor. Varsayılan ayarlarla devreye giren bir uygulamanın bu kadar kritik verileri kaydetmesi, özellikle savunmasız kullanıcılar için tehlike oluşturuyor.
Kullanıcıların Recall gibi özellikleri etkinleştirmeden önce hangi bilgilerin kaydedileceğini, kimlerin erişebileceğini ve hangi senaryolarda risk oluşacağını dikkatle değerlendirmesi gerekiyor. Güvenlik uzmanları, bu tarz sistemlerin etkinleştirilmesinin ciddi bir ön hazırlık ve bilgi gerektirdiğini vurguluyor.