WordPress tabanlı internet sitelerinde yaygın olarak kullanılan Post SMTP eklentisinde tespit edilen güvenlik açığı, 200 binden fazla web sitesini hedef hâline getirdi. E-posta gönderimi için geliştirilen bu eklenti, barındırdığı açık nedeniyle kötü niyetli kişilerin yönetici hesabını ele geçirmesine olanak tanıyor.
Güvenlik Açığı Düşük Yetkili Kullanıcıları Yöneticiye Dönüştürebiliyor
Post SMTP eklentisi, WordPress sitelerinde varsayılan wp_mail() fonksiyonuna alternatif olarak tercih ediliyor. Daha güvenilir ve işlevsel olduğu iddiasıyla öne çıkan eklentinin 400 binden fazla aktif kurulumu bulunuyor. Ancak 3.2.0 sürümüne kadar olan tüm versiyonlarında ciddi bir erişim kontrol zafiyeti ortaya çıktı.
Zafiyet, eklentinin REST API uç noktalarında yetersiz izin kontrollerinden kaynaklanıyor. Sisteme giriş yapan her kullanıcıya, yetki seviyesine bakılmaksızın e-posta günlüklerine erişim sağlanabiliyor. Bu sayede sadece “Abone” yetkisine sahip bir kullanıcı, bir yönetici hesabı için parola sıfırlama işlemi başlatabiliyor. Ardından sıfırlama bağlantısını e-posta günlüklerinden görüntüleyerek yönetici hesabını ele geçirebiliyor.
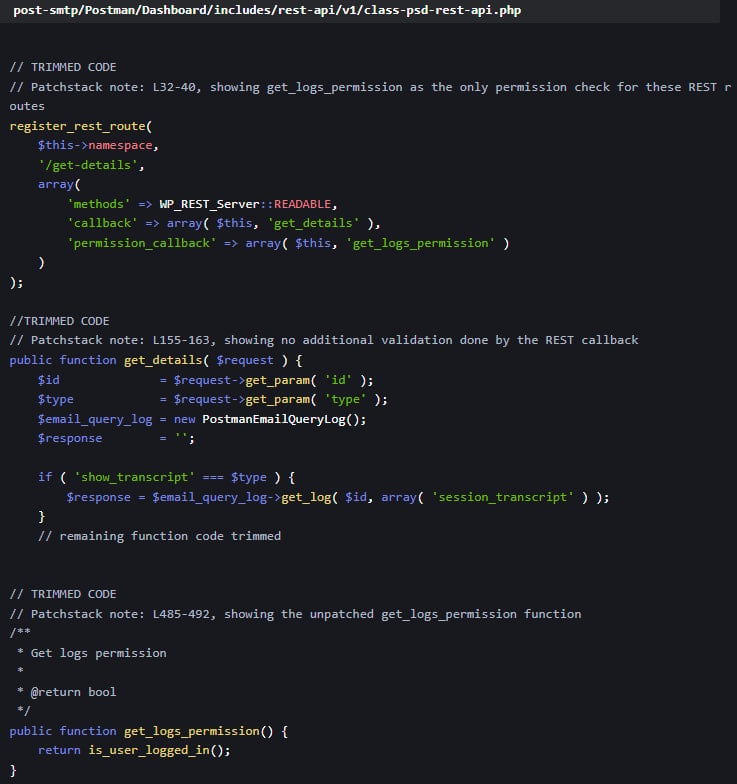

Güvenlik araştırmacıları, 23 Mayıs tarihinde bu zafiyeti tespit ederek WordPress güvenlik firması PatchStack’e bildirdi. Geliştirici Saad Iqbal, 26 Mayıs’ta duruma müdahale etti. Sorunu çözmek için get_logs_permission fonksiyonuna kullanıcı izinlerini doğrulayan ek kontroller eklendi. Hazırlanan güncelleme 11 Haziran’da 3.3.0 sürümü ile WordPress eklenti deposunda yayınlandı. Yeni sürümde, kullanıcı izin seviyeleri detaylı şekilde kontrol ediliyor. Böylece yalnızca yeterli yetkiye sahip kişilere e-posta günlüklerine erişim izni veriliyor.
WordPress.org istatistiklerine göre kullanıcıların sadece %48.5’i eklentiyi 3.3.0 sürümüne güncelledi. Bu da yaklaşık 200 bin internet sitesinin hâlâ açık durumda olduğunu gösteriyor. Ayrıca %24.2 oranındaki kullanıcı kitlesi, hâlâ daha eski 2.x sürümlerini kullanıyor. Bu sürümler yalnızca CVE-2025-24000 zafiyetine değil, başka güvenlik açıklarına da açık hâlde çalışıyor.
Bu durum, kötü niyetli saldırganların hedef alabileceği geniş bir alan oluşturuyor. Web sitesi sahiplerinin, kullanıcı verilerini ve yönetici hesaplarını korumak adına eklentiyi en kısa sürede güncellemeleri büyük önem taşıyor.