Cloudflare, 1.1.1.1 Kesintisinin Saldırı Kaynaklı Olmadığını Açıkladı

İnternet altyapısının önemli bileşenlerinden biri olan Cloudflare’ın 1.1.1.1 DNS çözümleyicisinde yaşanan küresel erişim sorununun nedeni belli oldu. Şirket, 14 Temmuz’da meydana gelen kesintinin ne bir siber saldırıdan ne de BGP (Border Gateway Protocol) kaçırmasından kaynaklandığını duyurdu. Yapılan açıklamada, sorunun şirket içindeki yanlış bir yapılandırmadan kaynaklandığı belirtildi.
Kesintinin Nedeni İç Yapılandırma Hatası Oldu
Cloudflare tarafından yayımlanan olay sonrası rapora göre, kesintiye neden olan temel sorun 6 Haziran tarihinde yapılan bir yapılandırma değişikliğine dayanıyor. Şirket, gelecekte devreye alınması planlanan “Veri Yerelleştirme Paketi” (Data Localization Suite) için bazı DNS IP öneklerini yanlışlıkla üretim dışı bir sisteme bağladı. Bu değişiklik o anda aktif edilmediği için hemen fark edilmedi.
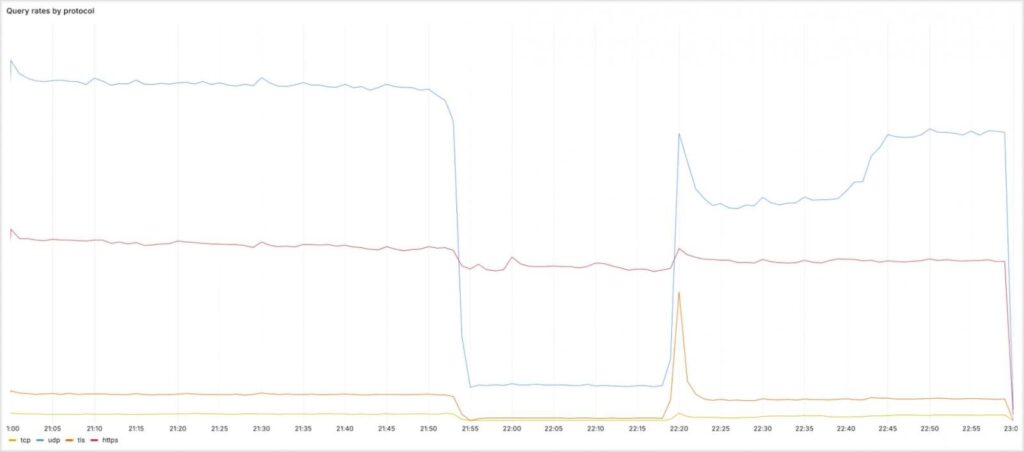
Ancak 14 Temmuz saat 21.48’de sisteme test amaçlı yeni bir konum eklendi. Bu adım, hatalı yapılandırmanın tüm sistemde aktif hâle gelmesine yol açtı. 1.1.1.1 başta olmak üzere Cloudflare’a ait bazı DNS adresleri yanlış yönlendirme nedeniyle çevrim dışı kaldı. Dört dakika içinde DNS trafiğinde ciddi bir düşüş yaşandı. Şirket, saat 22.01’de olayı tespit etti ve kamuoyuna duyurdu.


Yapılandırma hatası, Cloudflare’ın üretim ortamındaki DNS çözücü IP’lerini çekerek bunları çalışmayan tek bir sunucuya yönlendirdi. Bu durum, dünya genelinde milyonlarca kullanıcının DNS çözümlemesine erişememesine ve internet bağlantılarının kesilmesine yol açtı. Cloudflare, saat 22.20’de hatalı yapılandırmayı geri aldı ve BGP öneklerini tekrar duyurmaya başladı. Tüm hizmetlerin tam olarak yeniden devreye alınması ise 22.54’te gerçekleşti.
Kesinti, 1.1.1.1 ve 1.0.0.1 IPv4 adreslerinin yanı sıra 2606:4700:4700::1111 ve 2606:4700:4700::1001 IPv6 adreslerini de etkiledi. UDP, TCP ve DNS-over-TLS (DoT) sorgularında belirgin bir düşüş yaşanırken, DNS-over-HTTPS (DoH) protokolü farklı bir yönlendirme altyapısı kullandığı için bu kesintiden büyük ölçüde etkilenmedi.
Cloudflare, bu hatanın eski yapılandırma sistemlerinden kaynaklandığını ve gelecekte benzer sorunların önüne geçmek için sistemlerini modernize edeceğini açıkladı. Yeni sistemlerde kademeli dağıtım yapılacak, her aşamada sağlık kontrolü uygulanacak ve sorun anında hızlı geri dönüş imkânı sağlanacak.
Şirket, yanlış yapılandırmanın ön incelemeden geçtiğini ancak hizmet topolojisinin ve yönlendirme davranışlarının yeterince belgelenmemiş olması nedeniyle bu hatanın gözden kaçtığını belirtti. Bu nedenle iç dokümantasyon süreçlerinin de iyileştirileceği vurgulandı.
1.1.1.1 DNS çözümleyicisi, Cloudflare tarafından 2018 yılında kullanıma sunulmuş ve hızlı, güvenli internet erişimi vaadiyle milyonlarca kullanıcıya ulaşmıştı. Yaşanan son kesinti, DNS hizmetlerinin ne denli kritik olduğunu ve yapılandırma hatalarının bile küresel çapta etkiler yaratabileceğini bir kez daha gösterdi.
Cloudflare’ın hızlı müdahalesi ve şeffaf raporlaması, güven sorununu kısmen de olsa hafifletti. Ancak bu tür olaylar, kullanıcıların DNS servis sağlayıcıları konusunda daha temkinli yaklaşmalarına neden oluyor.