Microsoft Entra Connect Sync vs Cloud Sync: Farkları ve Karşılaştırma
Şirket içindeki Active Directory kullanıcılarını, grupları ve diğer desteklenen nesneleri Microsoft Entra ID ile eşitlemek için uzun yıllardır Azure AD Connect kullandık. Microsoft ürün adlarını değiştirdiği gibi hibrit kimlik mimarisini de geliştirdi. Bugün Microsoft Entra Connect Sync ve Microsoft Entra Cloud Sync olmak üzere iki farklı eşitleme yaklaşımını değerlendirebiliyoruz. Bu makalede 2023 tarihli karşılaştırmamızı 2026 itibarıyla güncelliyor; temel mimari farkları, desteklenen yetenekleri ve geçiş kararını etkileyen sınırlamaları ele alıyorum.
Editoryal not (Ekim 2026): Aşağıdaki ilk laboratuvar görselleri 2023 dönemi Azure AD arayüzünü göstermektedir; güncel Microsoft Entra yönetim ekranlarıyla birebir aynı olmayabilir. Eski çalışmanın tarihsel değerini ve görsellerini korurken teknik açıklamaları ve karşılaştırma tablosunu güncel Microsoft belgelerine göre yeniden değerlendirdim.
Microsoft Entra Connect Sync nedir?
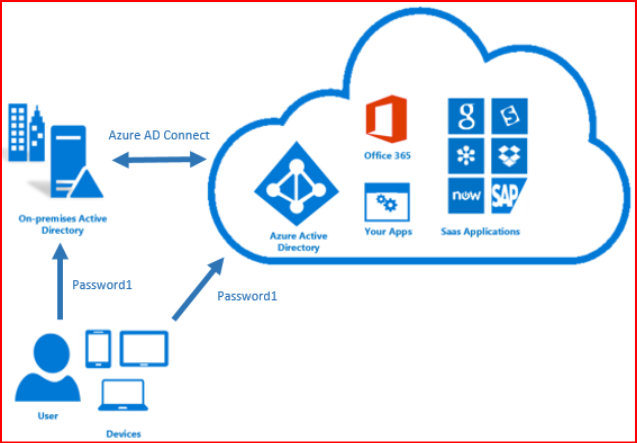
Eski adı Azure AD Connect olan Microsoft Entra Connect Sync, şirket içi sunucu üzerinde çalışan bir eşitleme motorudur. Active Directory bağlantıları, içe alma (import), senkronizasyon kuralları ve dışa aktarma (export) işlemleri ağırlıklı olarak Connect sunucusu tarafından yürütülür. Çoklu forest eşleştirmeleri, ayrıntılı öznitelik akışı ve gelişmiş kurallar gerektiren ortamlarda güçlü seçenek olmaya devam eder.
Bu mimarinin avantajı ayrıntılı kontrol ve özelleştirmedir. Buna karşılık Connect sunucusu, veritabanı, servis hesapları, sertifikalar, güncellemeler ve yedekleme/staging planı şirket içinde işletilmelidir. Connect Sync ile Cloud Sync aynı yazılımın iki kurulum modu değildir.
2023 laboratuvarından Connect Sync mimari görselleri
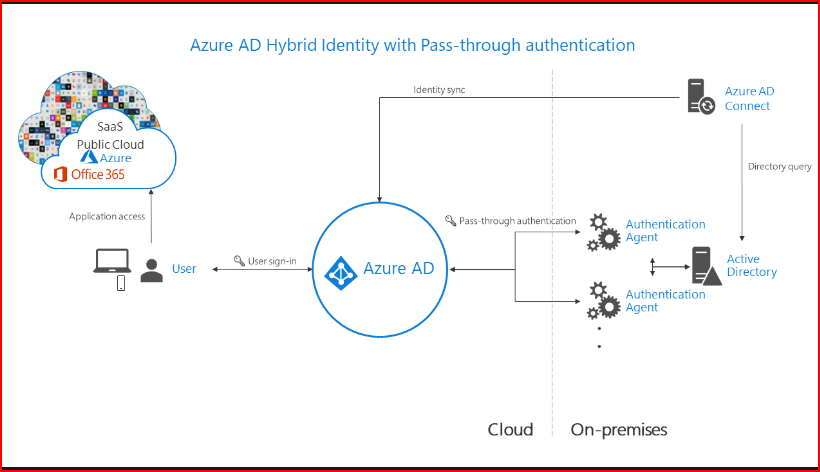

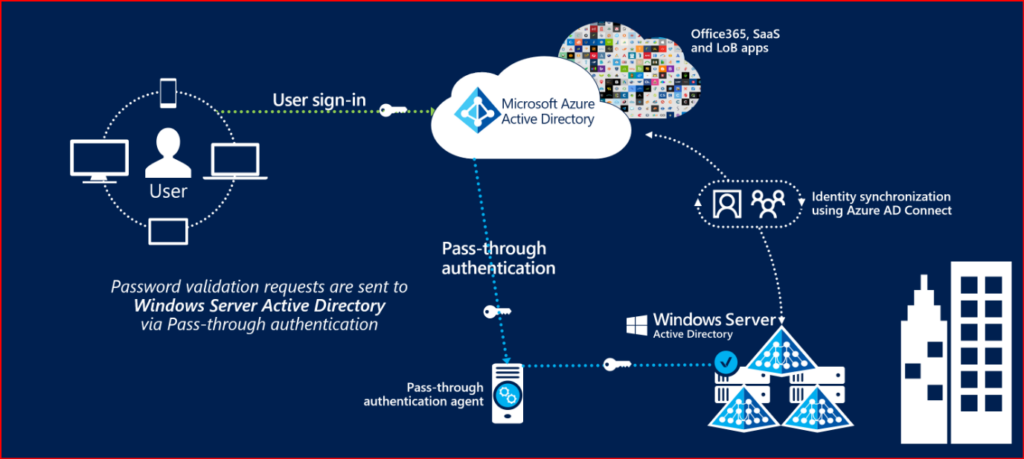
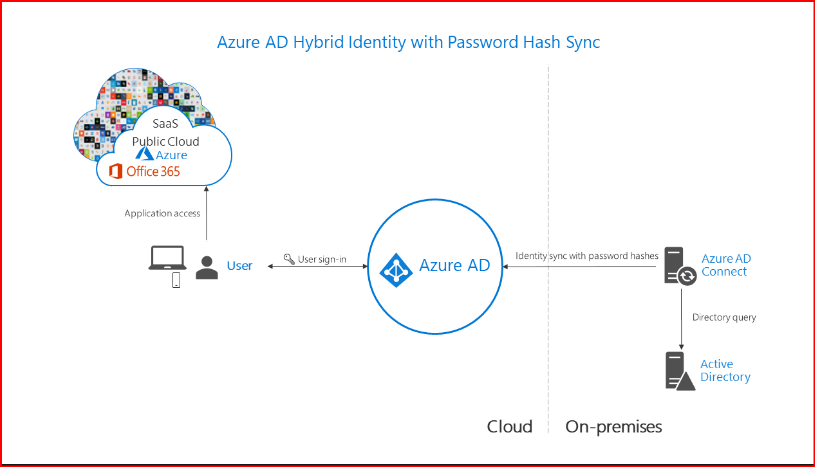
Parola karması eşitleme, PTA ve federasyon ayrımı
Password Hash Synchronization (PHS), şirket içi parola karmasının düz hâlini değil, eşitleme için yeniden işlenmiş karmasını Microsoft Entra ID tarafına aktarır. Böylece bulut kimlik doğrulaması şirket içi DC erişimine doğrudan bağımlı olmadan gerçekleştirilebilir. Pass-through Authentication (PTA) ise kimlik doğrulama isteğini şirket içi ajanlar üzerinden doğrulatır. AD FS/federasyon üçüncü bir oturum açma mimarisidir. Bu mekanizmaların hangisinin kullanıldığı ile dizin nesnelerinin hangi eşitleme motoruyla aktarıldığı ayrı kararlardır.
Özellikle Cloud Sync açısından önemli bir ayrım: Cloud Sync, Connect kurulum sihirbazının PTA veya AD FS yapılandırma adımlarını içermez. Ancak bu, daha önce oluşturulmuş PTA ya da federasyon altyapısının Cloud Sync ile her senaryoda kullanılamayacağı anlamına gelmez; kimlik doğrulama mimarisi ayrıca yönetilir.
Connect Sync ile izleme ve yüksek kullanılabilirlik
Connect Sync için Synchronization Service Manager, ADSync PowerShell modülü ve uygun lisans/ajan koşullarında Microsoft Entra Connect Health kullanılabilir. Birincil Connect sunucusu için staging mode çalışan yedek sunucu planı yapılabilir; iki sunucunun aynı nesneleri bağımsız olarak aynı anda dışa aktardığı aktif-aktif tasarım önerilmez.
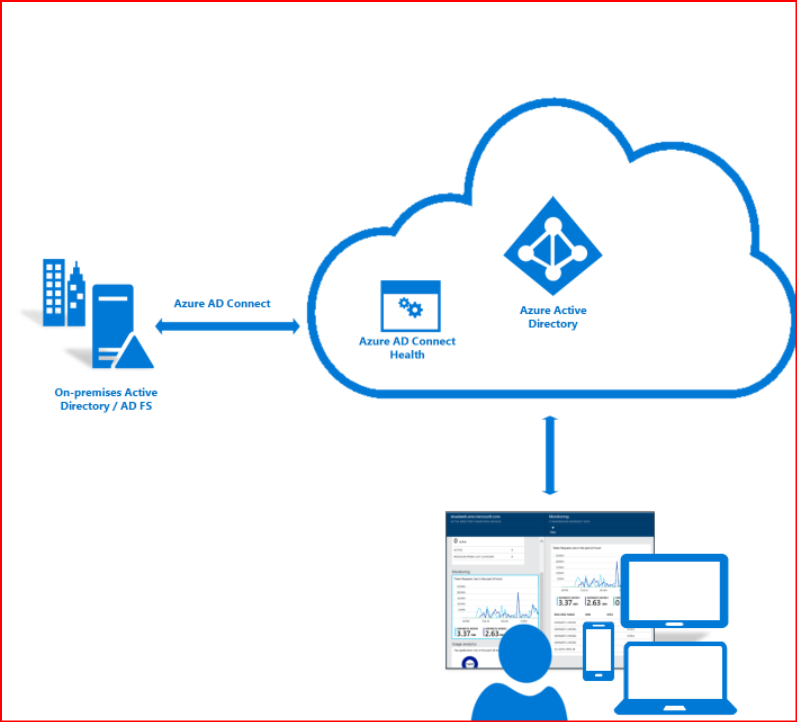
Microsoft Entra Cloud Sync nedir?
Microsoft Entra Cloud Sync, şirket içine yüklenen hafif Microsoft Entra provisioning agent ile bulut üzerinde yönetilen eşitleme hizmetidir. İşleme ve yapılandırma yönetiminin önemli bölümü Microsoft Entra bulut hizmetinde gerçekleşirken agent, şirket içindeki Active Directory ile güvenli iletişimi sağlar. Birden fazla agent ile dayanıklılık ve yedeklilik tasarlanabilir.
Cloud Sync özellikle birden fazla bağlantısız forest, daha az şirket içi yönetim yükü, OU kapsamıyla standart kullanıcı/grup eşitlemesi veya buluttaki güvenlik gruplarını AD DS ortamına provision etme ihtiyaçlarında değerlendirilmelidir. Fakat Connect Sync ile tüm gelişmiş özelliklerde birebir eşit değildir.
Güvenlik uyarısı: Eski metnimizdeki “Cloud Sync ile güvenlik endişelerini bir kenara bırakabilirsiniz” ifadesi doğru değildir. Agent sunucusu, AD DS yetkileri, provisioning yapılandırması, Entra yönetici rolleri, uygulama kimlikleri ve izleme kayıtları hâlâ saldırı yüzeyidir. Bulutta yönetiliyor olması tek başına ihlal riskini ortadan kaldırmaz.
Agent ve altyapı: Desteklenen Windows Server sürümü, TLS, servis hesabı ve ağ erişimi gereksinimleri kurulum günü güncel Microsoft Entra Cloud Sync önkoşulları sayfasından doğrulanmalıdır. “Provisioning agent bulunan sunucuda NTLM mutlaka kapalı olmalıdır” şeklindeki eski genel ifadeyi kaldırdım; NTLM kısıtlama politikaları, AD ve agent uyumluluğu test edilmeden uygulanmamalıdır.
Orijinal 2023 karşılaştırma görseli
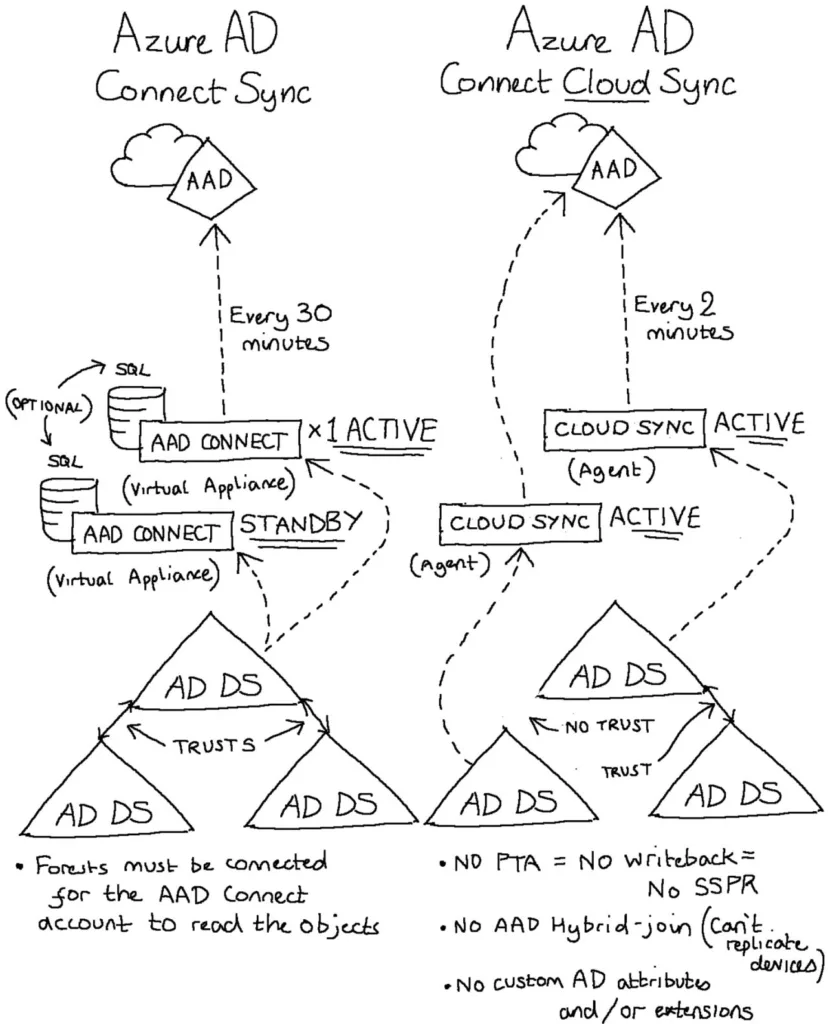
Orijinal makalemizde yer verdiğimiz aşağıdaki video bağlantısını da referans olarak koruyorum; video üretildiği tarihteki ürün davranışını gösterebilir.
2026 karşılaştırması: Connect Sync mi, Cloud Sync mi?
Aşağıdaki tablo Microsoft’un Ekim 2026 tarihli Cloud Sync karar rehberindeki ayrımlara dayanır. Destekleniyor ifadesi, özelliğin her sürümde varsayılan olarak açık olduğu anlamına gelmez; kapasite, lisans, agent sürümü ve yapılandırma şartları ayrıca kontrol edilmelidir.
| Kriter | Microsoft Entra Connect Sync | Microsoft Entra Cloud Sync |
|---|---|---|
| Yönetim ve eşitleme mimarisi | Şirket içi tam eşitleme motoru | Bulut yönetimli provisioning; şirket içinde hafif agent |
| Kullanıcı, grup, kişi nesneleri | Desteklenir | Desteklenir |
| Bağlantılı tek/çoklu forest | Desteklenir | Desteklenir |
| Bağlantısız forest senaryoları | Topolojiye bağlı, karmaşık | Desteklenir; önemli avantaj |
| Birden fazla aktif agent ile dayanıklılık | Hayır; staging yedeği kullanılır | Evet; çoklu aktif agent |
| Microsoft Entra hybrid join cihaz eşitleme | Desteklenir | Desteklenir; ayrıca etkinleştirme gerekir |
| PHS (Password Hash Sync) | Desteklenir | Desteklenir |
| Password Writeback / SSPR | Desteklenir | Desteklenir; önkoşullarla |
| PTA kurulum/yönetimi | Connect yapılandırmasında bulunur | Ayrı yönetilir; Cloud Sync sihirbazında yok |
| AD FS/federasyon kurulumu | Connect aracında senaryolar bulunur | Ayrı araçlarla yönetilir |
| Exchange Hybrid öznitelikleri | Desteklenir | Desteklenir; gereksinimler doğrulanmalı |
| OU tabanlı filtreleme | Desteklenir | Desteklenir |
| İleri düzey attribute mapping / sync rules | Geniş özelleştirme | Kısıtlı; expression builder |
| Cross-forest karmaşık nesne ilişkileri | Desteklenir | Kısıtlamaları var |
| Farklı AD kaynaklarından tek nesnede öznitelik birleştirme | Desteklenir | Desteklenmez |
| AD domain başına nesne ölçeği | Cloud Sync sınırı uygulanmaz; tasarım sınırlarını kontrol edin | Güncel rehberde 150.000 nesne/domain |
| En büyük grup üyeliği | Güncel rehberde 250.000 | Güncel rehberde 50.000 |
| Cloud → AD güvenlik grubu provisioning | Connect Group Writeback v2 desteklenmiyor | Cloud Sync ile desteklenir; lisans/önkoşul |
| Cloud → AD kullanıcı provisioning | Yok | Yok (bu karşılaştırma kapsamında) |
| On-demand provisioning testi | Yerleşik eşdeğer akış yok | Var |
Cloud Sync hibrit cihaz eşitlemesini artık desteklediğinden eski “Cloud Sync ile cihaz eşitlenemez” kıyaslaması güncel değildir. Benzer şekilde cihaz writeback ve Cloud Kerberos trust aynı kavram değildir. Group Writeback v2 ise Connect Sync üzerinde kaldırılmış bir önizleme özelliğidir; Cloud Sync group provisioning ve mevcut Group Writeback v1 senaryoları birbirine karıştırılmamalıdır.
Hangi ortamda hangi ürünü öneriyorum?
Cloud Sync daha uygun olabilir
- Yeni kurulacak, temel kullanıcı/grup/kişi eşitlemesi gereken ve desteklenen ölçek sınırları içinde kalan hibrit yapılar.
- Birden fazla bağımsız veya bağlantısız AD forest nesnelerini aynı tenant altında yönetme ihtiyacı.
- Birden fazla aktif agent ile işletimsel dayanıklılık arayan kurumlar.
- Microsoft Entra ID güvenlik gruplarını şirket içi AD DS ortamına provision etmek isteyen, gerekli lisansa sahip kurumlar.
Connect Sync korunmalı veya geçiş ertelenmeli
- İleri düzey özelleştirilmiş sync rule ve attribute-flow tasarımları kullanılıyorsa.
- Birden fazla domain/forest içindeki karmaşık nesne eşleştirme ve attribute merging davranışlarına bağımlılık varsa.
- 150.000 nesne/domain veya 50.000 üye/grup gibi Cloud Sync sınırları aşılıyorsa.
- Mevcut Exchange, cihaz, kimlik doğrulama ya da özel uygulama bağımlılıkları pilotta doğrulanmamışsa.
Mevcut Connect Sync ortamından Cloud Sync’e geçiş stratejisi
Doğrudan agent yükleyip aynı OU içindeki kullanıcıların iki farklı motor tarafından eşitlenmesine izin vermek güvenli geçiş yöntemi değildir. Önce nesne kapsamı, source anchor, eşleştirme kuralları, immutable ID, UPN ve mevcut parola senaryoları envanteri çıkarılmalıdır. Microsoft’un geçiş karar rehberi ve pilot taşıma adımları temel alınmalıdır.
- 1. Envanter: Connect sürümü, custom sync rule, OU/domain kapsamı, grup büyüklükleri, kaynak forest topolojisi ve kimlik doğrulama modeli belirlenir.
- 2. Uygunluk: Cloud Sync özelliği, agent önkoşulları ve desteklenen nesne/öznitelik sınırları mevcut yapı ile karşılaştırılır.
- 3. Pilot: Birbirinden ayrılmış OU veya test nesneleriyle, aynı kullanıcıların çakışan kapsamda iki motor tarafından işlenmeyeceği pilot hazırlanır.
- 4. Doğrulama: Join/match, grup üyelikleri, PHS, password writeback, hybrid join ve Exchange gereksinimleri sonuçlara göre test edilir.
- 5. Kademeli geçiş: Kapsam adım adım Cloud Sync tarafına taşınır; provisioning ve Entra audit log’ları izlenir.
- 6. Geri dönüş: Kesinti, silme veya yanlış eşleştirme için önceden onaylanmış geri dönüş ve iletişim planı hazırlanır.
Cloud Sync ile Connect Sync bazı özel iş yükleri için yan yana kullanılabilir; örneğin Cloud Sync yalnızca bulut güvenlik gruplarını şirket içi AD’ye yazarken Connect Sync kullanıcıları eşitlemeye devam edebilir. Ancak bu, aynı nesneleri kontrolsüz biçimde iki motorla eşitlemek anlamına gelmez.
2027 zorunlu Connect Sync değişikliği
7 Nisan 2027 itibarıyla Microsoft Entra Connect Sync için en az 2.6.84.0 sürümü ve application-based authentication gerekecek. Eski kimlik doğrulama modeliyle çalışan Connect Sync sunucuları bu tarihten sonra eşitleme kesintisi yaşayabilir. Cloud Sync’e geçişi erteleyen kurumlar Connect Sync sürüm ve kimlik doğrulama dönüşümünü ayrı bir bakım projesi olarak planlamalıdır.
Yönetici için hızlı doğrulama komutları
Aşağıdaki komutlar Connect Sync kurulu sunucuda ve gerekli yetkilerle çalıştırıldığında zamanlayıcı yapılandırmasını okur; değişiklik yapmaz. Cloud Sync agent üzerinde ADSync PowerShell modülü bulunması beklenmez.
Import-Module ADSync
Get-ADSyncScheduler | Format-List *
Get-Service ADSync | Select-Object Name, Status, StartType
Cloud Sync için Microsoft Entra yönetim merkezindeki Entra ID → Entra Connect → Cloud Sync sayfasında agent durumunu, provisioning job kapsamını, audit/provisioning log’larını ve quarantine olaylarını inceleyin. Menü isimleri portal sürümüne göre değişebilir.
Sonuç: Cloud Sync stratejik yön; Connect Sync henüz herkes için uygun olmayan geçiş
2023 yılında “Cloud Sync gelecekte daha çok gelişecek” diyorduk. 2026 itibarıyla bu gelişim önemli ölçüde gerçekleşti: bulutta yönetilen provisioning, etkin agent yedekliliği, grup provisioning ve hybrid device sync dikkat çekiyor. Bununla birlikte gelişmiş kural motoru, yoğun cross-forest eşleştirmeleri ve ölçek sınırları bazı kurumların Connect Sync ile devam etmesini gerekli kılıyor. Kararı yalnızca yeni ürün yaklaşımına bakarak değil, her uygulama bağımlılığını ve kimlik yaşam döngüsünü ölçerek vermek gerekir.
İlgili ÇözümPark makaleleri ve kaynaklar
- Azure AD Connect Kurulum ve Yapılandırma – ÇözümPark
- Exchange Hybrid Deployment önkoşulları
- IDFix aracı
- PowerShell ile UPN değiştirme
- Microsoft Learn – Cloud Sync geçiş karar rehberi
- Microsoft Learn – Cloud Sync mimarisi
- Microsoft Learn – Cloud Sync group provisioning
- Microsoft Learn – Connect Sync gereksinimleri



Eline sağlık.
Teşekkür ederim hocam