Microsoft’un Yeni Windows 11 Özelliği Tehlikeli Yazılımları Belirleyecek

Microsoft, Windows 11 kullanıcılarının bilgisayarlarında bulunan uygulama, sürücü ve ürün yazılımı kaynaklı güvenlik açıklarını takip etmesini sağlayacak yeni bir özellik üzerinde çalışıyor. Windows Güvenliği uygulamasına eklenecek Emerging Risks paneli, ciddi güvenlik sorunlarını belirleyerek güncelleme veya kaldırma önerileri sunacak. Özellik, şu anda önizleme sürümlerinde test ediliyor ve genel kullanıma henüz açılmış değil.
Windows Güvenliği Yeni Riskleri Tek Panelde Gösterecek
Windows Latest tarafından tespit edilen Emerging Risks özelliği, Windows 11’in güvenlik altyapısına yeni bir izleme katmanı ekliyor. Microsoft, bu başlık altında bilgisayardaki uygulamalarda, sürücülerde veya ürün yazılımlarında bulunan ciddi güvenlik açıklarını takip etmeyi hedefliyor. Şirketin tanımına göre söz konusu riskler, kullanıcıların müdahalesini gerektiren güvenlik sorunlarından oluşuyor.
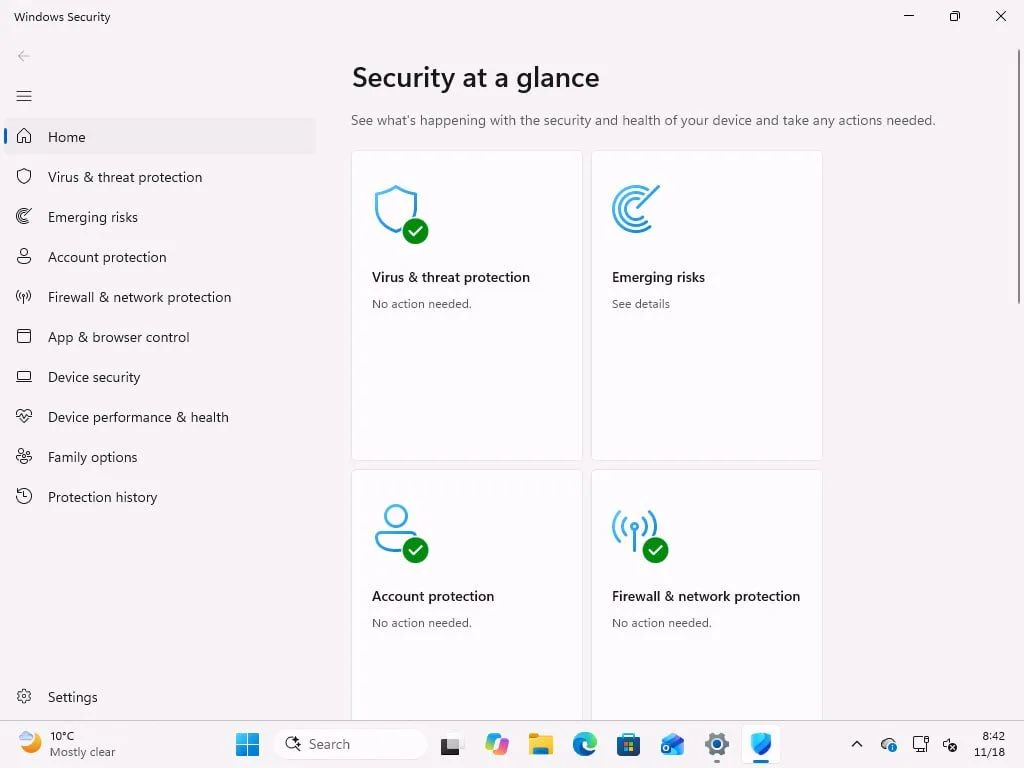

Yeni panel, Windows Güvenliği uygulamasında yer alıyor. Sistem, bilgisayarda bulunan bileşenleri inceleyerek bilinen güvenlik açıklarıyla eşleşen kayıtları belirleyebilecek. Kullanıcılar, tespit edilen sorunların yanında uygulanabilecek güvenlik adımlarını da görebilecek.
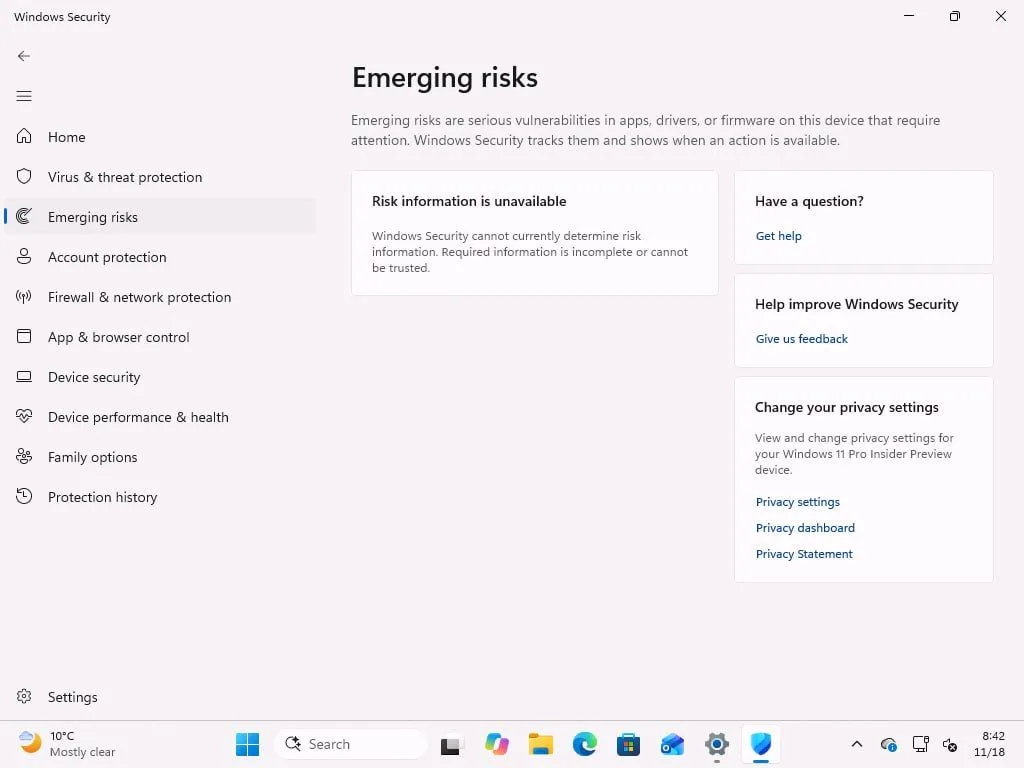
Önizleme sürümlerinde yapılan testlerde panelin henüz işlevsel olmadığı görüldü. Test sisteminde Windows Güvenliği, risk bilgilerini belirlemek için gerekli verilerin eksik veya güvenilir olmadığını belirten bir uyarı gösterdi. Bu nedenle boş bir panel görülmesi, bilgisayarda herhangi bir güvenlik açığı bulunmadığı anlamına gelmiyor.
Emerging Risks, yalnızca tespit edilen güvenlik sorunlarını listelemekle sınırlı kalmayacak. Microsoft’un planına göre Windows, bulunan açığın ciddiyetine bağlı olarak kullanıcıya farklı müdahale seçenekleri sunabilecek. Bir uygulama veya sürücü için güvenlik güncellemesi varsa sistem, ilgili güncellemenin yüklenmesini önerebilecek.
Güvenlik açığını kapatan bir yama bulunmadığında Windows, etkilenen uygulamanın veya sürücünün kaldırılmasını ya da ilgili bileşenin devre dışı bırakılmasını tavsiye edebilecek. Ancak her güvenlik sorunu aynı seviyede değerlendirilmeyecek. Daha düşük riskli açıklar için sistemin doğrudan kaldırma önerisi sunmak yerine kullanıcıyı bilgilendirmesi bekleniyor.
Microsoft’un güvenlik veritabanı ile üçüncü taraf kaynaklardan alınacak bilgiler de değerlendirme sürecinde kullanılabilecek. Böylece kullanıcılar, tespit edilen açığın niteliği ve önerilen müdahalenin gerekçesi hakkında daha fazla bilgi edinebilecek.
Yeni özellik, bilgisayardaki güvenlik açıklarını otomatik olarak onarmayacak. Windows’un temel görevi riskleri belirlemek, kullanıcıyı bilgilendirmek ve uygun çözüm adımlarını göstermek olacak.
Microsoft, özelliğin Windows 11 kullanan bilgisayarlara ek bir donanım veya sistem gereksinimi olmadan ulaşacağını doğruladı. Secure Boot veya Memory Integrity gibi güvenlik korumalarını devre dışı bırakan kullanıcılar da Emerging Risks paneline erişebilecek. Özellik, şu anki planlamaya göre Windows 10’a gelmeyecek.
Microsoft’un bu yaklaşımı, işletim sisteminin yalnızca kendi bileşenlerini değil, bilgisayarda çalışan üçüncü taraf yazılımları da güvenlik açısından değerlendirmesini sağlayacak. Ancak şirket, bütün uygulamaları kullanıcı adına otomatik olarak güncelleyemiyor. Microsoft Store dışından yüklenen pek çok yazılım, kendi güncelleme mekanizmasını kullandığı için güncelleme sürecinin kontrolü geliştiricilerde bulunuyor.
Microsoft’un üçüncü taraf uygulama güncellemelerini merkezi biçimde yönetmeye yönelik çalışması da bu sınırlamayı azaltmayı hedefliyor. Ancak söz konusu sistemin çalışması için yazılım geliştiricilerinin programa katılması gerekiyor. Emerging Risks ise geliştiricilerin bu sisteme dahil olmadığı durumlarda bile kullanıcıların güvenlik açığından haberdar olmasını sağlayabilir.
Emerging Risks, Microsoft’un 2027’nin başlarında Windows 11 için planladığı daha kapsamlı güvenlik geliştirmelerinin bir parçası olarak değerlendiriliyor. Şirket, bilgisayarlardaki güvenlik korumalarının uygulamalar tarafından denetlenmesini sağlayacak başka bir sistem üzerinde de çalışıyor.
Yeni güvenlik tabanı denetimi, uygulama geliştiricilerinin bir bilgisayarın Windows 11 güvenlik gereksinimlerini karşılayıp karşılamadığını kontrol etmesine imkân tanıyacak. Secure Boot veya Memory Integrity gibi korumaları kapatan kullanıcılar, uygulama geliştiricisinin tercihine bağlı olarak uyarı alabilecek, bazı özelliklere erişimini kaybedebilecek veya uygulamanın çalıştırılmasının engellenmesiyle karşılaşabilecek. Adobe ile Battle.net’in bu denetim üzerinde Microsoft ile çalıştığı bildiriliyor.
Şirketin güncelleme politikası da güvenlik çalışmalarının önemli bir parçasını oluşturuyor. Microsoft 365’in güvenlik direktörü, Temmuz 2026’da kullanıcılara Windows güncellemelerini üç gün veya daha uzun süre ertelememeleri yönünde çağrı yaptı. Ekim 2026’da ise Microsoft ürünlerinde, Windows dahil olmak üzere 1.000’den fazla güvenlik açığı giderildi.
Microsoft Windows Servicing and Delivery Partner Direktörü Nuno Costa, 5 Kasım’da yaptığı açıklamada daha fazla CVE kaydının Windows’un daha güvensiz hâle geldiğini göstermediğini belirtti. Costa’ya göre artan güvenlik açığı sayısı, daha fazla sorunun keşfedilip kapatıldığını ve saldırganların istismar edebileceği fırsatların azaldığını ifade ediyor.
Emerging Risks özelliğinin başarısı, Windows’un güvenlik açıklarını ne kadar doğru belirlediğine ve kullanıcılara ne kadar isabetli öneriler sunduğuna bağlı olacak. Microsoft’un planı hayata geçerse Windows 11, yalnızca işletim sistemi güncellemelerini değil, bilgisayardaki üçüncü taraf yazılım ve donanım bileşenlerinin güvenlik durumunu da daha görünür hâle getirecek.