Windows 11, Güvenlik Kontrolünü Geçemeyen Bilgisayarlarda Uygulamaları Engelleyebilecek

Microsoft, Windows 11’de uygulamaların bilgisayarın güvenlik durumunu tek bir kontrol üzerinden değerlendirmesini sağlayan Baseline Protection özelliğini Insider kullanıcıları için önizlemeye açtı. Secure Boot, Memory Integrity ve TPM 2.0 dahil sekiz güvenlik önlemini kapsayan sistem, cihazın güvenlik gereksinimlerini karşılayıp karşılamadığını uygulamalara bildirecek. Geliştiriciler bu sonuca göre kullanıcıya uyarı gösterebilecek, bazı özellikleri kısıtlayabilecek veya uygulamanın çalışmasını tamamen engelleyebilecek.
Windows 11 Sekiz Güvenlik Özelliğini Tek Kontrolde Birleştiriyor
Microsoft’un yeni Windows Baseline Protection sistemi, uygulamaların farklı güvenlik özelliklerini ayrı ayrı kontrol etmesi yerine cihazın genel güvenlik durumunu tek bir sonuçla değerlendirmesini sağlıyor. Sistem, bilgisayarın açılış sürecinde güvenlik işlemcisinden alınan ölçümleri kullanarak koruma durumunu belirliyor.

İlk sürümde kontrol edilen sekiz güvenlik bileşeni arasında TPM 2.0, Secure Boot, sanallaştırma tabanlı güvenlik (VBS), Memory Integrity, imzalı sürücü zorunluluğu, Windows sertifikalı sürücüler, kernel debugger koruması ve bilinen güvenlik açıklarına sahip sürücüleri engelleme bulunuyor.
Windows, uygulamalara cihazın güvenlik durumunu basit bir evet veya hayır yanıtıyla aktarabiliyor. Geliştiriciler ayrıca hangi korumaların eksik olduğunu gösteren ayrıntılı sonuçları veya donanım tabanlı doğrulama belirteçlerini kullanabiliyor. Microsoft, sunucu tarafında doğrulanabilen bu belirteçlerin yerel kontrolleri taklit etmeyi daha zor hale getirdiğini belirtiyor.
Microsoft’un yeni güvenlik sistemini test eden şirketler arasında Adobe, Battle.net, 1Password ve Schoolyear bulunuyor. Ancak şirketler, güvenlik kontrolünü geçemeyen bilgisayarlarda uygulamaları tamamen engelleyeceklerini henüz açıklamadı.
Microsoft, geliştiricilere farklı uygulama politikaları uygulama seçeneği sunuyor. Uygulamalar güvenlik kontrolü başarısız olduğunda kullanıcıyı uyarabilecek, bazı özellikleri devre dışı bırakabilecek, işlevselliği azaltabilecek veya uygulamanın açılmasını engelleyebilecek.
Battle.net tarafında sistem, Blizzard’ın güvenlik standartlarını yükseltirken oyuncuların deneyimindeki gereksiz engelleri azaltma hedefiyle değerlendiriliyor. Adobe ise Baseline Protection özelliğini sahte ve zararlı yazılımları tespit etmeye yönelik güvenlik çalışmalarını destekleyen bir araç olarak ele alıyor.
Schoolyear, özellikle çevrim içi sınavlarda öğrencilerin cihaz güvenliğini kontrol etmek için yeni API’den yararlanmayı planlıyor. Şirket, sınav başlamadan önce bilgisayarın belirlenen güvenlik standartlarını karşılayıp karşılamadığını doğrulamayı amaçlıyor.
Windows Baseline Protection, Secure Boot ve Memory Integrity gibi özelliklerin etkin olmasını bekliyor. Bu korumaları kapatan kullanıcılar, bilgisayarları diğer güvenlik gereksinimlerini karşılıyor olsa bile yeni kontrolü geçemeyebilir.
Özellikle Linux ile Windows’u aynı bilgisayarda kullanan çift önyükleme sistemlerinde Secure Boot ayarını kapatan kullanıcılar yeni sistemden etkilenebilir. Microsoft, güvenlik kontrolünü uygulamalara aktarırken geliştiricilerin hangi koşullarda uygulamayı çalıştıracağına kendilerinin karar vermesine izin veriyor.
Memory Integrity ise sanallaştırma tabanlı güvenlik aracılığıyla Windows’un kritik süreçlerini koruyor. Microsoft geçmişte bazı oyunlarda performans etkisi nedeniyle bu özelliğin kapatılmasını önerirken Windows 11, özelliği daha fazla bilgisayarda varsayılan olarak etkinleştirmeye başladı. Kullanıcılar Memory Integrity’yi manuel olarak kapattığında Baseline Protection kontrolünde eksik koruma olarak görünebiliyor.
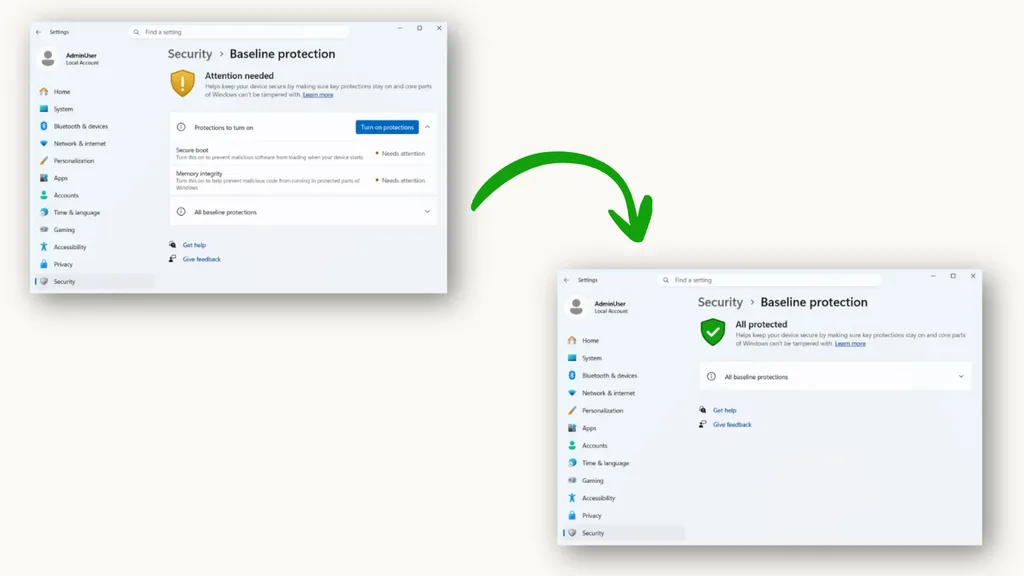
Microsoft, Baseline Protection durumunu Windows 11 Ayarlar uygulamasında yeni bir güvenlik sayfasına taşıyor. Kullanıcılar Ayarlar > Güvenlik > Baseline Protection yolundan bilgisayarlarının güvenlik durumunu inceleyebilecek.
<AsyncImageGroup query={[“Windows 11 Baseline protection settings All protected Microsoft screenshot”,”Windows 11 Baseline protection Secure Boot Memory Integrity Attention needed”,”Windows 11 Baseline protection Secure Boot setup UEFI QR code”]} layout=”bento” aspectRatio=”5:4″ numPerQuery={1}/>
Bilgisayar tüm gereksinimleri karşılıyorsa yeşil kalkan simgesiyle “All protected” durumu gösteriliyor. Eksik korumalar ise sarı simge ve “Attention needed” uyarısıyla belirtiliyor. Windows, “Turn on protections” düğmesi üzerinden etkinleştirebildiği güvenlik özelliklerini otomatik olarak açabiliyor ve işlemin tamamlanması için yeniden başlatma isteyebiliyor.
Secure Boot gibi UEFI üzerinden etkinleştirilen ayarlar için Windows, kullanıcıyı gelişmiş yeniden başlatma seçeneğine yönlendiriyor. Sistem ayrıca QR koduyla talimatları başka bir cihazda görüntüleyerek BIOS veya UEFI menülerinde işlem yapmayı kolaylaştırmayı hedefliyor.
Microsoft, Baseline Protection sistemini Windows’un güvenlik durumunu standartlaştıran bir altyapı olarak konumlandırıyor. Platform, cihazın hangi korumalara sahip olduğunu bildirirken uygulamanın nasıl davranacağına geliştiriciler karar veriyor.
Yeni sistemin genel kullanıma 2027 yılında açılması planlanıyor. Microsoft’un güvenlik gereksinimlerini ilerleyen sürümlerde artırması da gündemde bulunuyor. Dolayısıyla bugün Baseline Protection kontrolünü geçen bir bilgisayar, gelecekte yeni güvenlik standartları eklendiğinde aynı sonucu alamayabilir.
Yeni özellik, Windows’un güvenlik kontrollerini uygulama geliştiricilerine daha doğrudan sunarken kullanıcıların sistem ayarları üzerindeki tercihlerini de uygulamaların çalışma koşullarına bağlayabilecek. Bu nedenle özellikle Secure Boot, Memory Integrity veya sanallaştırma tabanlı güvenlik özelliklerini kapalı kullanan Windows 11 kullanıcılarının yeni sistemin uygulamalar üzerindeki etkisini takip etmesi gerekiyor.