Cisco Güvenlik Duvarlarında Sıfırıncı Gün Açığı Uzaktan Hizmet Kesintisine Yol Açıyor

Cisco güvenlik duvarlarında tespit edilen CVE-2026-76418 kodlu sıfırıncı gün açığı, saldırganların savunmasız cihazları uzaktan yeniden başlatarak hizmet dışı bırakmasına neden oluyor. ASA ve FTD yazılımlarını etkileyen yüksek önem dereceli güvenlik sorunu, SSL VPN etkin olan belirli yapılandırmalarda kimlik doğrulaması gerektirmeden istismar edilebiliyor. Cisco, Ekim 2026’da aktif saldırılara ilişkin kanıtların ortaya çıkmasının ardından müşterilerine güvenlik güncellemelerini yüklemeleri çağrısında bulunuyor.
Cisco CVE-2026-76418 Açığının Teknik Ayrıntılarını Paylaşıyor
CVE-2026-76418, Cisco Adaptive Security Appliance (ASA) ile Secure Firewall Threat Defense (FTD) yazılımlarında bulunan bir hizmet engelleme (DoS) güvenlik açığı olarak sınıflandırılıyor. Güvenlik sorunu, yapılandırmasında webvpn anahtar sözcüğü bulunan ve en az bir arayüzünde SSL VPN etkinleştirilen cihazları etkiliyor.

Cisco’nun açıklamasına göre açık, tünel gruplarında ikincil kimlik doğrulama yapılandırıldığında ortaya çıkan mantık hatalarından kaynaklanıyor. Saldırganlar, SSL uzaktan erişim VPN bağlantısı sırasında özel olarak hazırlanmış bir istek göndererek güvenlik duvarının beklenmedik biçimde yeniden başlatılmasını sağlayabiliyor.
Saldırının başarılı olması için saldırganın kimlik doğrulamasından geçmesi gerekmiyor. Bu durum, belirtilen yapılandırmalara sahip internet erişimli cihazlar açısından riski artırıyor; çünkü saldırganlar cihazın yönetim erişimini ele geçirmeden hizmet kesintisine neden olabiliyor.
Cisco Ürün Güvenliği Olay Müdahale Ekibi (PSIRT), Ekim 2026’da açığın gerçek saldırılarda kullanıldığına ilişkin kanıtlar elde etti. Şirket, müşterilerine sorunu gidermek için düzeltilmiş yazılım sürümlerine yükseltme yapmalarını güçlü biçimde tavsiye ediyor.
Cisco, saldırıların hangi kuruluşları hedef aldığına veya saldırganların kimliğine ilişkin ayrıntıları henüz paylaşmadı. Şirket ayrıca güvenlik ekiplerinin saldırıları tespit etmesine yardımcı olabilecek ihlal göstergelerini (IoC) yayımlamadı.
Cisco, CVE-2026-76418 için doğrudan sorunu gideren bir geçici çözüm sunmuyor. Ancak yöneticiler, güvenlik güncellemesini hemen yükleyemedikleri durumlarda varsayılan DefaultWEBVPNGroup tünel grubunda veya kullanıcıların yapılandırdığı tünel gruplarında ikincil kimlik doğrulamayı devre dışı bırakarak riski azaltabiliyor. Bu önlem, üretici tarafından önerilen güncellemenin yerini tutmuyor.
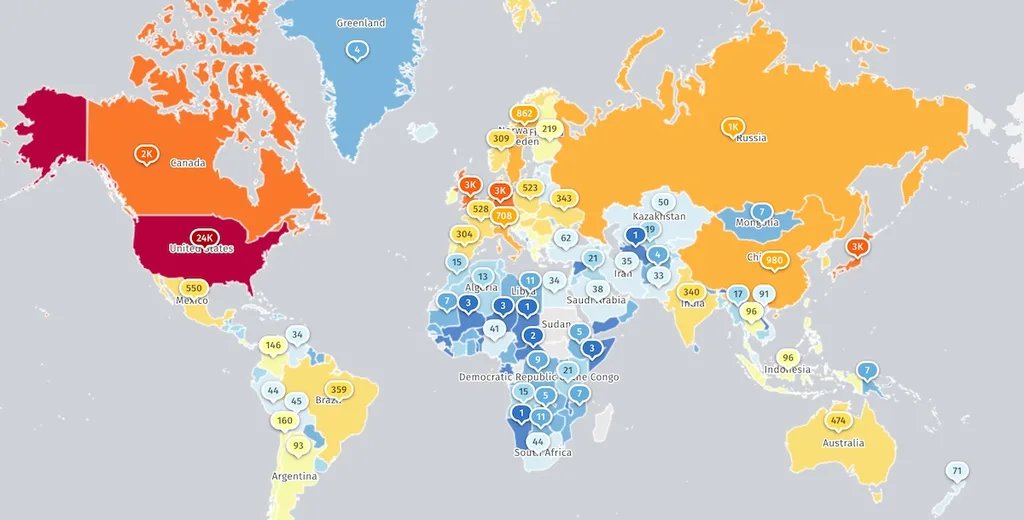
İnternet üzerindeki cihazları izleyen Shadowserver platformu, ağda 51 binden fazla Cisco ASA SSL VPN cihazı tespit ediyor. Ancak bu sayı, CVE-2026-76418 açığına karşı savunmasız kalan cihazların kesin miktarını göstermiyor; platform ayrıca cihazlardan kaçının güncellendiğine veya ne kadarının tuzak sistemlerden oluştuğuna ilişkin ayrıntı sunmuyor.
Kuruluşların risk değerlendirmesinde yalnızca cihazların internete açık olup olmadığına bakması yeterli olmuyor. Güvenlik ekiplerinin ASA veya FTD yazılım sürümünü, webvpn yapılandırmasını, etkin SSL VPN arayüzlerini ve ikincil kimlik doğrulama ayarlarını kontrol etmesi gerekiyor.
Özellikle uzaktan erişim VPN hizmetlerini kritik iş süreçlerinde kullanan kuruluşların, üreticinin yayımladığı güvenlik duyurusunu inceleyerek etkilenen sürümleri belirlemesi ve uygun güncelleme planını gecikmeden uygulaması önem taşıyor.
Cisco’nun ASA ve FTD ürünleri, son dönemde birden fazla aktif istismar vakasıyla gündeme geldi. Şirket, Eylül 2025’te CVE-2025-20362 ile CVE-2025-20333 kodlu iki güvenlik açığını giderirken saldırganların VPN web hizmetleri etkin olan 5500-X Serisi cihazları hedef aldığı konusunda müşterilerini uyarmıştı.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), aynı dönemde yayımladığı Acil Durum Direktifi 25-03 kapsamında federal kurumlara Cisco güvenlik duvarlarını 24 saat içinde güvence altına alma talimatı verdi. Cisco, söz konusu saldırıları Kasım 2023’ten itibaren kamu kurumlarının ağlarına sızmak için kullanılan ArcaneDoor kampanyasıyla ilişkilendirdi. Kampanyada CVE-2024-20353 ve CVE-2024-20359 kodlu iki farklı sıfırıncı gün açığından da yararlanılmıştı.
Şirket, Ağustos 2026’da SSL dinleme soketleri etkin olan ASA ve FTD cihazlarını çökertmek amacıyla istismar edilen CVE-2026-20349 kodlu başka bir hizmet engelleme açığını da gidermişti. Cisco ayrıca Ekim 2026’nın başlarında Secure Email Gateway (SEG) ürünündeki CVE-2026-76519 açığı için uyarı yayımlamıştı. Söz konusu güvenlik sorunu, kimlik doğrulaması bulunmayan saldırganların uzaktan komutları kök ayrıcalıklarıyla çalıştırmasına olanak tanıyor.
CISA, Kasım 2021’den bu yana Cisco ürünlerindeki 101 güvenlik açığını gerçek saldırılarda istismar edilen sorunlar listesine aldı. Bu açıkların yedisi fidye yazılımı çetelerinin saldırılarıyla da ilişkilendirildi. Son gelişmeler, ağ güvenliği ürünlerinin güncel tutulmasının ve internete açık yönetim ile VPN hizmetlerinin düzenli olarak denetlenmesinin önemini ortaya koyuyor.