WordPress Sitelerine UpdraftCentral Anahtarları Üzerinden Arka Kapı Yerleştiriliyor

TeamUpdraft’ın internet sitesine yönelik yetkisiz erişim, WordPress sitelerini uzaktan yönetmek için kullanılan UpdraftCentral bağlantı anahtarlarının ele geçirilmesine yol açmış olabilir. Güvenlik araştırmacıları, saldırganların çalınan anahtarlarla bağlantılı sitelere kötü amaçlı eklentiler yükleyerek yönetici yetkileri kazanmaya başladığını bildiriyor. TeamUpdraft, etkilenen kullanıcıların UpdraftPlus eklentisini güncellemesini, eski bağlantı anahtarlarını kaldırmasını ve sitelerinde yetkisiz değişiklik olup olmadığını incelemesini öneriyor.
TeamUpdraft İhlalinde Müşteri Verileri ve Bağlantı Anahtarları Risk Altında
TeamUpdraft, 17-18 Ekim 2026 hafta sonunda teamupdraft.com altyapısına yetkisiz erişim gerçekleştiğini açıkladı. Şirket, erişim yolunu kapattığını, tüm hesapların oturumlarını sonlandırdığını ve etkilenmiş olabilecek anahtarlarla kimlik bilgilerini yenilediğini belirtti. İlk incelemeye göre saldırganlar müşteri veritabanına da erişmiş olabilir.

Etkilenmiş olabilecek bilgiler arasında müşteri ve fatura kayıtları, sipariş geçmişi, parola özetleri, iki faktörlü kimlik doğrulama ayarları ile UpdraftCentral, UpdraftVault ve UpdraftClone hizmetlerine ait bağlantı anahtarları bulunuyor. TeamUpdraft, ödeme kartı bilgilerinin sistemlerinde saklanmadığını açıkladı. Şirket ayrıca UpdraftPlus eklenti dosyalarının ve indirme hizmetinin etkilenmediğini, kendi sunucularında barındırılan UpdraftCentral kurulumlarının da olaydan etkilenmediğini bildirdi.
TeamUpdraft’ın ürün ailesinde UpdraftPlus, WordPress sitelerinin yedeklenmesi ve geri yüklenmesi için kullanılıyor; UpdraftCentral birden fazla sitenin uzaktan yönetilmesini sağlıyor. UpdraftVault bulut tabanlı yedekleme depolaması sunarken UpdraftClone test ve hazırlık ortamları oluşturuyor. Bu hizmetler arasındaki bağlantı anahtarlarının ele geçirilmesi, saldırganların doğrudan web sunucularına sızmadan yetkili yönetim kanalını kötüye kullanmasına zemin hazırlayabiliyor.
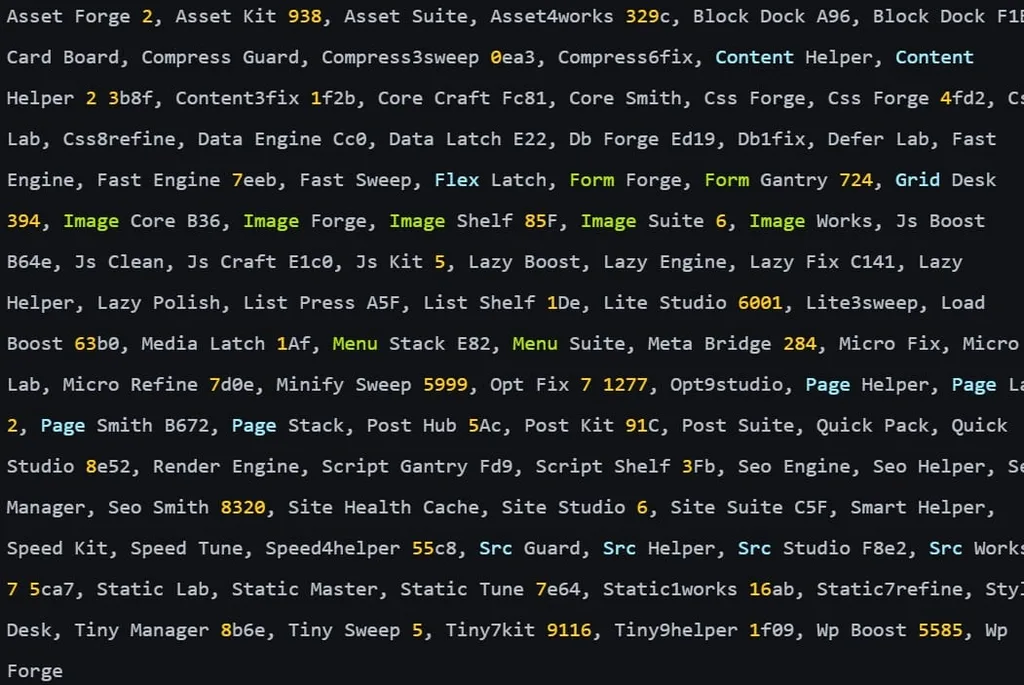
WordPress güvenlik şirketi Patchstack’in araştırmasına göre saldırılar 18 Ekim 2026 tarihinde saat 15.32 UTC’de başlamış. Araştırmacılar, saldırganların uzaktan komut çalıştırmak ve tam yönetici yetkilerine sahip hesaplar oluşturmak amacıyla ele geçirilen UpdraftCentral anahtarlarını kullandığını bildiriyor. Patchstack, WordPress bakım veya optimizasyon araçlarına benzeyen farklı adlarla gizlenmiş en az 99 kötü amaçlı eklenti tespit etti; bunlar arasında “Site Health Cache” adı da bulunuyor.
Patchstack’in incelediği ilk arka kapı eklentisi, bir kodlama hatası nedeniyle düzgün çalışmayan bir sürüm içeriyordu. Web uygulaması güvenliği şirketi Nethemba ise daha yeni bir varyantın saldırganlara ayrıcalıklı hesaplar oluşturma veya mevcut yöneticiler gibi oturum açma olanağı verdiğini aktardı. Nethemba, kendi üç WordPress sitesinin UpdraftCentral üzerinden hedef alındığını, iki siteye kötü amaçlı eklentilerin başarıyla yüklendiğini açıkladı.
Nethemba’nın bildirdiğine göre hedef alınan üç site de WordPress 7.1.3 ve UpdraftPlus 2.26.11 sürümlerini kullanıyordu. Araştırmacılar, söz konusu kurulumların Haziran ayında açıklanan CVE-2026-10795 güvenlik açığına karşı yamalı olduğunu belirtti. Nethemba, saldırganların sunuculara doğrudan sızmadığını veya yanlış yapılandırmadan yararlanmadığını, geçerli özel pano anahtarlarıyla imzalanmış komutlar üzerinden UpdraftCentral uzaktan yönetim kanalını kullandığını vurguladı.
TeamUpdraft, UpdraftPlus kullanıcılarının bağlantı güvenliğini yeniden sağlaması için belirli adımlar öneriyor. Şirketin ilk olarak yayınladığı 1.26.12 ve 2.26.12 sürümlerinin UpdraftCentral Cloud anahtarlarını kaldırmayı amaçladığı, ancak bir hata nedeniyle bu işlemin gerçekleşmediği bildirildi. Bu nedenle kullanıcıların ücretsiz sürümde UpdraftPlus 1.26.13’e, Premium sürümde ise 2.26.13’e veya daha yeni bir sürüme geçmesi gerekiyor.
Güncellemenin ardından yöneticilerin her WordPress sitesine ayrı ayrı giriş yaparak eski UpdraftCentral bağlantı anahtarlarını silmesi öneriliyor. İlgili ayar yolu WordPress yönetim panelinde Settings → UpdraftPlus Backups → Advanced Tools → UpdraftCentral → Manage existing keys şeklinde ilerliyor. UpdraftCentral üzerinden site bağlantısı kullananların uzaktaki yedekleme depolarına ait kimlik bilgilerini de yenilemesi ve bağlantıları yeniden yetkilendirmesi tavsiye ediliyor.
Güncel eklenti sürümüne geçmek, daha önce bir siteye yerleştirilmiş kötü amaçlı bileşenlerin otomatik olarak temizlendiğini garanti etmiyor. Bu nedenle yöneticilerin TeamUpdraft, Patchstack ve Nethemba tarafından paylaşılan ihlal göstergelerini kullanarak sunucu kayıtlarını, eklenti dizinlerini ve yönetici hesaplarını incelemesi gerekiyor. Beklenmeyen yönetici hesapları, tanınmayan eklentiler ve olağan dışı uzaktan komut etkinlikleri ayrıntılı inceleme gerektiren işaretler arasında yer alıyor.
Bir WordPress sitesinin ele geçirildiği doğrulanırsa güvenilir ve temiz bir yedekten geri yükleme yapılması, TeamUpdraft hesabının parolasının değiştirilmesi, etkin oturumların sonlandırılması ve iki faktörlü kimlik doğrulama yönteminin sıfırlanması öneriliyor. Kendi uzaktaki depolama alanlarında tutulan yedeklerin doğrudan etkilenmediği belirtilse de yöneticilerin bağlantı bilgilerini yenilemesi, yedeklerin bütünlüğünü ayrıca kontrol etmesi gerekiyor. Olay, güncel eklenti kullanmanın tek başına yeterli olmadığını; uzaktan yönetim anahtarlarının, hesap oturumlarının ve yönetici erişimlerinin de düzenli olarak denetlenmesi gerektiğini gösteriyor.