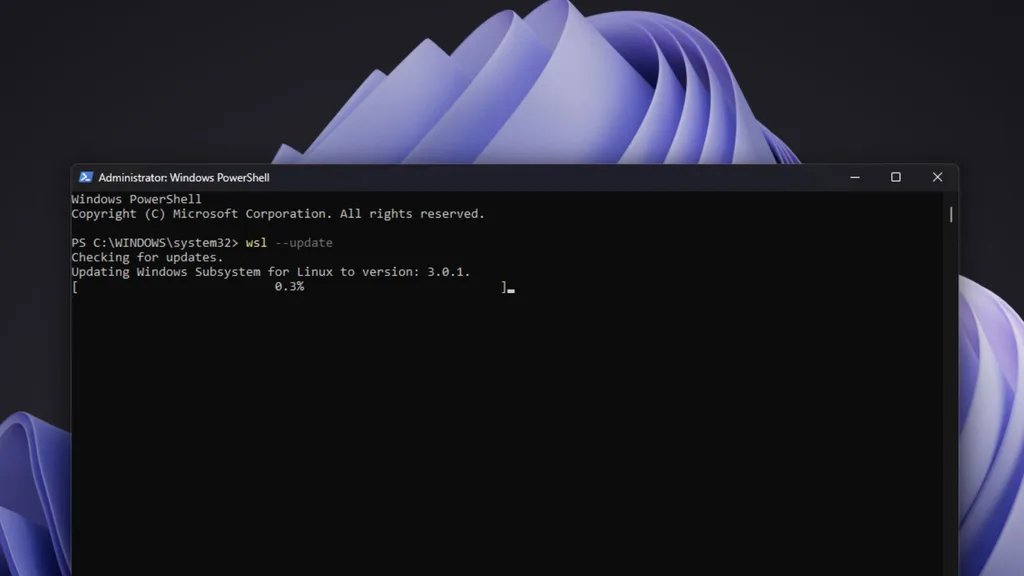
Microsoft, WSL Containers özelliğini genel kullanıma sunarak Windows üzerinden Linux konteynerleri oluşturma ve yönetme sürecine yeni araçlar ekledi. 29 Eylül 2026’da duyurulan WSL 3.0.1 sürümü, wslc.exe komut satırı aracını ve WSL Containers API’sini içeriyor. Geliştiriciler wsl --update komutuyla güncellemeyi alabilirken Microsoft, kurumsal kullanım için Intune ve Defender entegrasyonlarını da devreye aldı.
WSL Containers, Windows Üzerinde Linux Konteyner Yönetimini Genişletiyor
WSL Containers, Windows geliştiricilerinin Linux tabanlı uygulamaları çalıştırmak için Docker Desktop kurma veya Docker Engine’i bir WSL dağıtımına elle yapılandırma ihtiyacını azaltmayı hedefliyor. Microsoft, yeni araç setiyle konteyner oluşturma, çalıştırma, yönetme ve uygulamalara entegre etme işlemlerini doğrudan Windows geliştirme ortamına taşıyor.


Özelliğin genel kullanıma açılması, WSL Containers’ın yalnızca deneysel bir araç olmaktan çıktığını gösteriyor. Microsoft’un WSL ekibinde görev yapan Craig Loewen, genel kullanıma sunulan sürümün tam geliştirme ve üretim senaryolarında kullanılmak üzere hazırlandığını belirtiyor. Buna rağmen WSL Containers, Windows çekirdeği üzerinde çalışan bir konteyner altyapısı sunmuyor; Linux konteynerleri WSL’nin sanal makine altyapısındaki gerçek Linux çekirdeğini kullanıyor.
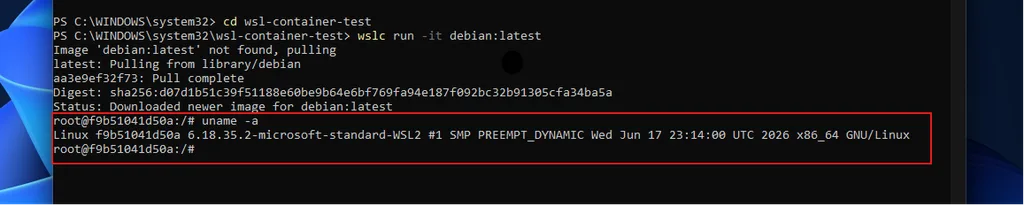
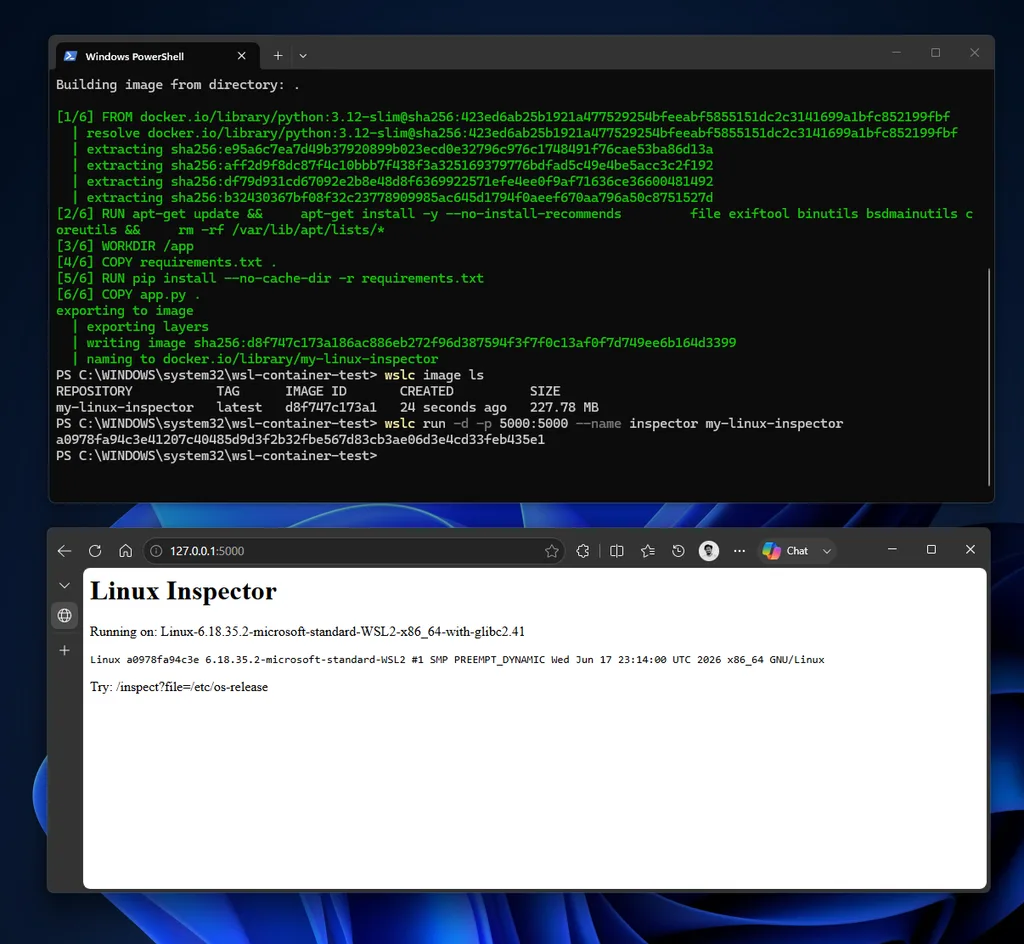
WSL Containers’ın ilk bileşeni olan wslc.exe, Linux konteynerlerini Windows üzerinden yönetmek için Docker benzeri komutlar sunuyor. Microsoft, container.exe adını da alternatif komut olarak sağlıyor. Geliştiriciler wslc run --rm -it ubuntu:latest komutuyla Ubuntu imajını başlatabilir, wslc image ls komutuyla yerel imajları görüntüleyebilir.
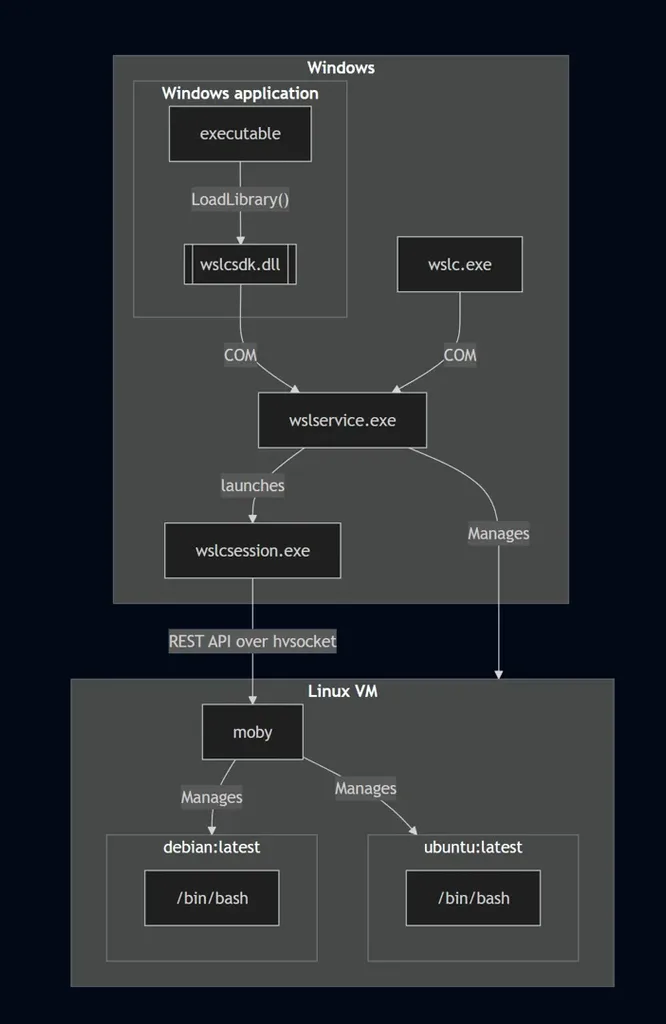
İkinci bileşen olan WSL konteyner API’si, yerel Windows uygulamalarının kod üzerinden Linux konteynerleri oluşturmasına ve kontrol etmesine imkân tanıyor. Microsoft, API’yi NuGet üzerindeki Microsoft.WSL.Containers paketiyle dağıtıyor. C# ve C++/WinRT desteği sunan arayüz; standart giriş ve çıkış akışlarını, dosya bağlamalarını, ağ bağlantılarını ve GPU erişimini kapsıyor.
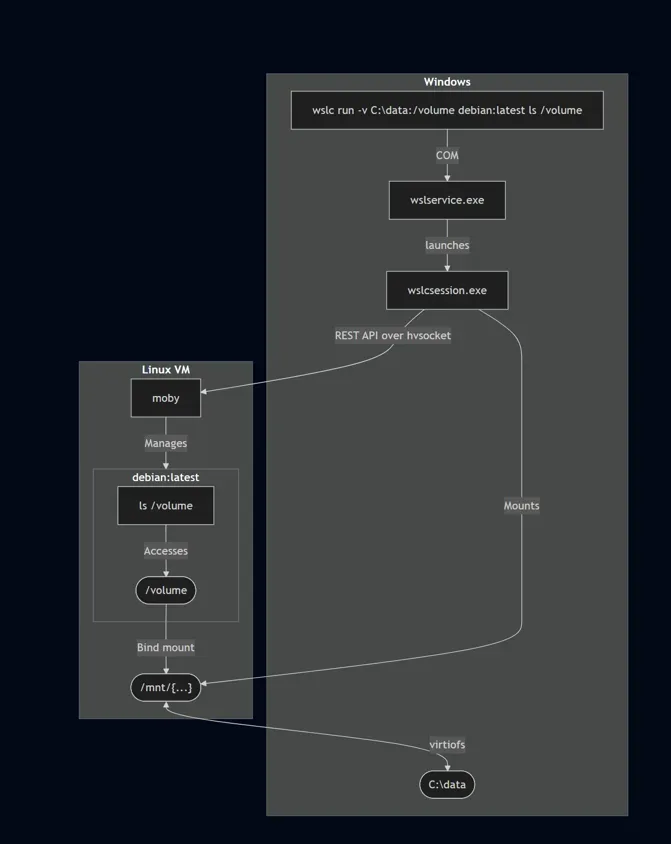
Yeni mimaride Microsoft, standart WSL dağıtımlarından farklı bir oturum yönetimi kullanıyor. Normal WSL iş yüklerinde wslservice.exe sanal makinenin oluşturulmasını yönetirken konteyner oturumlarında servis, kullanıcı adına çalışan wslcsession.exe sürecini başlatıyor. Ayrı süreçler üzerinden yürütülen işlemler, oturumların birbirinden daha iyi yalıtılmasını ve daha düşük ayrıcalıklarla çalışmasını sağlıyor.
Microsoft’un Consommé ağ modeli, Linux sanal makinesinden çıkan trafiği virtio kuyruğu üzerinden Ethernet çerçeveleri olarak Windows tarafına iletiyor. Kullanıcı yetkileriyle çalışan Windows süreci DNS sorgularını yanıtlıyor, TCP ve UDP trafiğini yönlendiriyor, bağlantı noktası eşlemesini gerçekleştiriyor. Bu yaklaşım, WSL kullanıcılarının uzun süredir karşılaştığı VPN ve güvenlik duvarı uyumluluğu sorunlarını azaltmayı amaçlıyor.
Depolama tarafında her oturum, %AppData%\Local\wslc\sessions dizininde kendi VHD dosyasını kullanıyor. Windows klasörleri virtiofs üzerinden konteyner ortamına bağlanabiliyor. Linux dosya sistemi gerektiren veya depolama boyutunu sınırlandırmak isteyen geliştiriciler ise VHD tabanlı birimlerden yararlanabiliyor. Microsoft mühendisi Pierre Boulay, virtiofs aktarım hızının Plan 9 tabanlı dosya erişimine kıyasla yaklaşık iki katına çıktığını belirtiyor.
Genel kullanıma sunulan sürüm, Linux konteyner yönetimi için yeniden başlatma, dosya kopyalama, ağ bağlantısı oluşturma ve ayırma, sağlık kontrolleri ile bağlama seçeneklerini de ekliyor. Geliştiriciler wslc cp, wslc network connect ve wslc network disconnect komutlarıyla bu işlemleri gerçekleştirebiliyor.
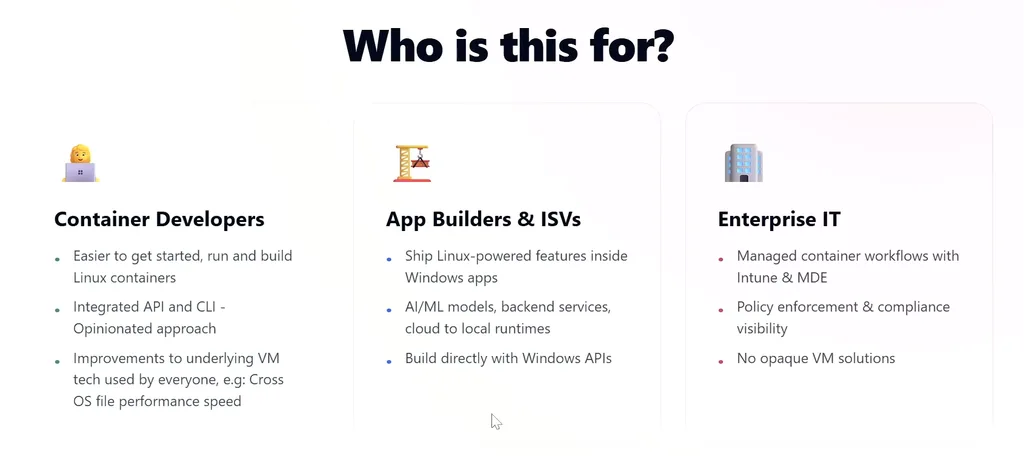
Microsoft Intune, yöneticilerin WSL Containers özelliğini etkinleştirmesine veya devre dışı bırakmasına, ayrıca konteyner imajlarının yalnızca onaylı kayıt depolarından indirilmesine izin veriyor. Microsoft Defender for Endpoint ise konteyner içindeki süreç, dosya ve ağ etkinliklerini izleyerek ilgili hareketleri Windows ana makinesiyle ilişkilendiriyor. Bu entegrasyonlar, kurumsal konteyner güvenliği politikalarının mevcut Microsoft yönetim araçları üzerinden uygulanmasını sağlıyor.
Visual Studio Code tarafında Dev Containers eklentisi, WSL Containers’ı konteyner sürücüsü olarak kullanabiliyor. VS Code Containers ve Aspire desteği de duyurulan entegrasyonlar arasında yer alıyor. Ancak bazı geliştiriciler, yapılandırmada wslc seçilmesine rağmen Dev Containers’ın Docker komutunu aramaya devam ettiğini bildiriyor. Dolayısıyla entegrasyon genel kullanıma açılmış olsa da bazı editör kurulumlarında ek yapılandırma gerekebiliyor.
Microsoft’un sonraki geliştirme planında Compose desteği öne çıkıyor. Compose, web arayüzü, API, veritabanı ve önbellek gibi birden fazla servisi tek bir compose.yaml dosyasında tanımlayarak birlikte başlatıyor. Microsoft, mevcut Compose dosyalarının değiştirilmeden wsl compose up komutuyla çalışmasını hedefliyor.
Gelişmiş konteyner senaryolarında bazı eksikler de sürüyor. Özellikle --privileged seçeneğinin henüz genel sürümde bulunmaması, kind ve k3d üzerinden Kubernetes kümeleri kuran bazı geliştiricileri Docker’a yöneltiyor. Microsoft, söz konusu desteğin yakında önizleme sürümüne ulaşacağını belirtiyor.
WSL Containers yalnızca Windows 11 ile sınırlı kalmıyor. Microsoft’un açıklamasına göre WSL’nin desteklendiği Windows 10 sistemleri de konteyner altyapısını kullanabiliyor. Windows Server tarafında ise Microsoft, üretim ortamlarında kullanıma destek verildiğini doğruluyor.
Microsoft’un Linux yaklaşımı, yıllar önce Steve Ballmer’ın Linux’u “kanser” olarak nitelendirdiği dönemden belirgin biçimde farklı bir noktaya ulaştı. Şirket, WSL’yi açık kaynaklı bir projeye dönüştürürken Windows ile Linux arasındaki dosya sistemi, ağ ve geliştirme araçları entegrasyonunu genişletiyor. WSL Containers API’si de Windows uygulamalarının Linux konteynerlerini doğrudan yönetmesine yönelik yeni bir katman oluşturuyor.
WSL Containers, Docker Desktop’ın tüm kullanım alanlarını henüz karşılamıyor. Compose desteğinin geliştirme aşamasında bulunması ve bazı ileri düzey seçeneklerin eksikliği, Docker tabanlı iş akışlarının kısa vadede önemini koruyacağını gösteriyor. Microsoft’un mevcut Compose dosyalarını değişiklik gerektirmeden çalıştırma hedefi ise geliştiricilerin araç tercihlerini etkileyebilecek sonraki aşamayı oluşturuyor.