BigBear 2.0, Microsoft 365 Hesaplarında MFA Korumasını Aşarak 258 Kurumu Hedef Aldı

Siber güvenlik araştırmacıları, BigBear 2.0 adlı kimlik avı hizmetinin 258 farklı kuruluştaki Microsoft 365 hesaplarında çok faktörlü kimlik doğrulamayı aşarak 5 binden fazla kimlik bilgisini ele geçirdiğini ortaya çıkardı. CloudSEK araştırmasına göre saldırı altyapısı 42 sanal özel sunucu üzerinden çalışırken panelde 5.137 kimlik bilgisi kaydı toplandı. Araştırmacılar, saldırganların parolaların yanı sıra oturum çerezlerini ele geçirerek MFA tamamlandıktan sonra hesaplara erişimi sürdürdüğünü belirledi.
BigBear 2.0, Microsoft 365 Oturumlarını Araya Girerek Ele Geçirdi
CloudSEK araştırmacıları, BigBear 2.0’ın yönetim paneline eriştiklerinde Microsoft 365 hesaplarını hedeflemek üzere yapılandırılmış 42 VPS düğümü tespit etti. Platform, Evilginx2 temelli Adversary-in-the-Middle mimarisini kullanarak kurban ile Microsoft’un gerçek kimlik doğrulama servisi arasındaki iletişimi araya alıyor.
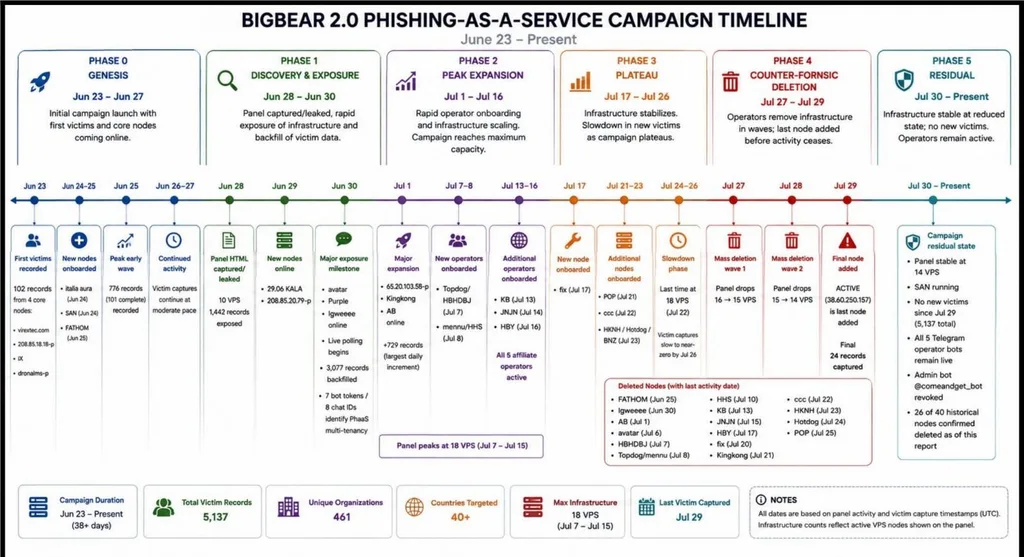

Saldırganlar, kullanıcı parolasını girdikten sonra MFA adımını da tamamlamasını bekliyor. Kimlik doğrulama başarılı olduğunda sistem oturum çerezlerini yakalıyor ve saldırganların doğrulanmış oturumu yeniden kullanmasına zemin hazırlıyor. Bu yöntem, yalnızca parolanın ele geçirilmesine dayanan klasik kimlik avından farklı olarak aktif kimlik doğrulama oturumunu hedefliyor.
CloudSEK’in analiz ettiği panel, 5.137 kimlik bilgisi kaydını dışarı aktarmış durumda bulunuyor. Kayıtların 474’ü MFA koruması aşılmış tamamlanmış kimlik doğrulamalardan, 1.032’si açık metin parolalardan, 4.148’i ise oturum çerezlerinden oluşuyor.
Araştırmacılar, söz konusu kayıtların 40’tan fazla ülkedeki 3.331 farklı IP adresiyle ilişkilendirildiğini belirledi. Daha geniş hedefleme verisinde 461 kuruluş yer alırken en az bir başarılı MFA aşma vakası yaşayan kuruluş sayısı 258 olarak açıklandı.
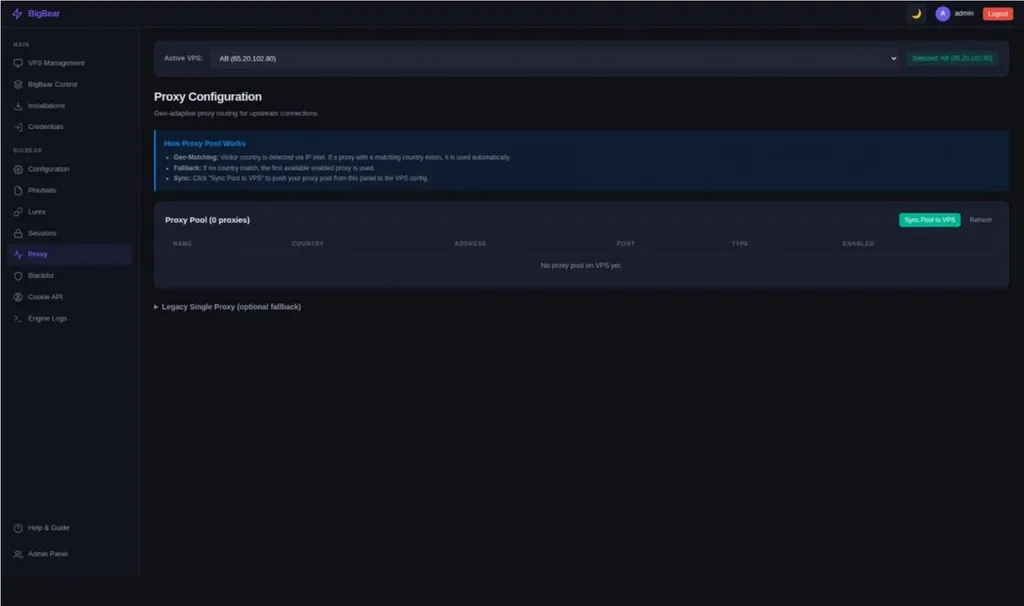
BigBear altyapısının yalnızca kimlik bilgilerini toplamaya odaklanmadığı da araştırmada ortaya çıktı. Platformun kullandığı özel JavaScript kodları, tarayıcıların FIDO2 ile WebAuthn tabanlı kimlik doğrulama işlevleriyle etkileşerek hedef kullanıcıları daha zayıf doğrulama seçeneklerine yönlendirmeye çalışıyor.
FIDO2 ve WebAuthn, kimlik avına karşı daha dayanıklı kimlik doğrulama yöntemleri arasında bulunuyor. Donanım güvenlik anahtarları ile platforma bağlı geçiş anahtarları gibi mekanizmalar, saldırganın parola veya tek kullanımlık doğrulama kodunu ele geçirerek oturumu taklit etmesini klasik MFA yöntemlerine kıyasla daha zor hale getiriyor.
BigBear’in kullandığı bir başka teknik, hedef kullanıcının konumuyla eşleşen konut tipi IP adreslerinin tercih edilmesine dayanıyor. Platform, 69 ülke için coğrafi olarak eşleştirilmiş residential proxy altyapısı kullanarak Microsoft’un kimlik doğrulama sistemlerinde olağan dışı konum değişikliklerinden kaynaklanabilecek uyarıları azaltmaya çalışıyor.
Kimlik doğrulama güvenliği açısından yalnızca IP konumuna güvenmek bu nedenle yeterli bir savunma oluşturmuyor. Kurumların cihaz yönetimi, kullanıcı davranışı, oturum riskleri ile kimlik doğrulama yöntemini birlikte değerlendiren Conditional Access politikalarına yönelmesi saldırı yüzeyini daraltabiliyor.
Microsoft 365 hesabının doğrulanmış oturumunun ele geçirilmesi, saldırganın yalnızca e-posta hesabına erişmesi anlamına gelmiyor. Exchange Online, SharePoint, OneDrive, Teams ile Microsoft Entra ID üzerinden birbirine bağlanan hizmetler, aynı kimlik üzerinden erişilebildiği için tek bir oturumun ele geçirilmesi daha geniş bir kurumsal veri erişimine dönüşebiliyor.
Kurumsal hesaplarda özellikle yönetici yetkisine sahip kullanıcıların oturumları daha yüksek risk taşıyor. Saldırgan doğrulanmış bir oturumu kullanabildiğinde parola değiştirmeden veya MFA kodunu yeniden istemeden bazı kaynaklara erişimi sürdürebileceği için olay müdahalesinin yalnızca parola sıfırlamayla sınırlı kalmaması gerekiyor.
CloudSEK, BigBear faaliyetleriyle bağlantılı bilgileri kolluk kuvvetleri ile etkilendiği değerlendirilen kuruluşlarla paylaştı. Araştırmanın hazırlandığı sırada yönetim paneli çevrim içi kalırken kimlik avı altyapısının yaklaşık üç haftadır aktif olmadığı görüldü.
BigBear vakası, MFA kullanımının tek başına kimlik avına karşı tam koruma sağlamadığını gösteren örneklerden biri olarak öne çıkıyor. Potansiyel olarak etkilenen kurumların açığa çıkmış parolaları değiştirmesi, aktif oturumları sonlandırması, belirteçleri yenilemesi ile özellikle ayrıcalıklı hesaplarda yeniden kimlik doğrulama zorunluluğu uygulaması gerekiyor.
Kurumsal güvenlik ekiplerinin uzun vadede FIDO2 veya WebAuthn tabanlı kimlik doğrulamayı zorunlu hale getirmesi daha güçlü bir savunma katmanı sağlayabilir. Yönetilen cihaz şartı getiren Conditional Access kuralları da saldırganların yalnızca coğrafi konum veya IP adresi gibi sinyalleri taklit ederek güvenilir görünmesinin önüne geçebilir.