Palo Alto Networks güvenlik duvarlarını etkileyen kritik bir güvenlik açığı, Qilin fidye yazılımı grubu tarafından kurum ağlarına sızmak için aktif olarak kullanılıyor. Palo Alto VPN güvenlik açığı olarak takip edilen CVE-2026-0257, saldırganların kimlik doğrulamasını atlayarak yetkisiz VPN bağlantısı kurmasına olanak tanıyor. Siber güvenlik araştırmacıları, açığın kullanıldığı saldırıların bazı kurumlarda ağ genelinde fidye yazılımı şifrelemesiyle sonuçlandığını belirtiyor.
Kimlik Doğrulama Atlatılarak Kurum Ağlarına Erişim Sağlanıyor
Palo Alto Networks, CVE-2026-0257 numaralı güvenlik açığını 13 Mayıs’ta yayınladığı güvenlik güncellemesiyle giderdi. Şirket, GlobalProtect Portal ve Gateway bileşenlerini etkileyen bu zafiyetin saldırganların güvenlik kontrollerini aşarak yetkisiz VPN oturumu oluşturmasına izin verdiğini açıkladı.
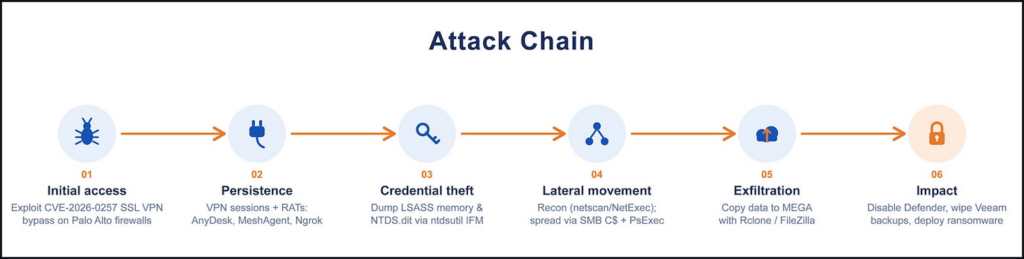

Güvenlik şirketi Rapid7’nin 17 Mayıs’tan itibaren müşterilerine yönelik saldırılar tespit etmesinin ardından Palo Alto Networks de güncelleme yüklenmemiş sistemlere yönelik sınırlı sayıda gerçek istismar girişimi gözlemlediğini doğruladı. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) ise açığı “Bilinen Aktif Olarak İstismar Edilen Güvenlik Açıkları” kataloğuna ekleyerek federal kurumlara üç gün içinde sistemlerini güncelleme talimatı verdi.
Arctic Wolf Labs tarafından paylaşılan yeni araştırmaya göre Haziran 2026 boyunca incelenen birçok olayda saldırganlar, CVE-2026-0257 açığını kullanarak Palo Alto güvenlik duvarlarını ele geçirdi. Başarılı sızmanın ardından kurumsal ağ içerisinde ilerleyen saldırganlar, son aşamada Qilin fidye yazılımını çalıştırarak sistemleri şifreledi.
Araştırmacılar, saldırı yöntemlerinin her olayda aynı olmadığını belirtiyor. Bazı saldırılarda yalnızca dosyalar şifrelenirken bazı vakalarda ise veriler önce çalınıyor ardından şifreleme gerçekleştiriliyor. Bu durumun, hizmet olarak fidye yazılımı (RaaS) modeliyle çalışan Qilin grubuna bağlı farklı iş ortaklarının aynı güvenlik açığını kullanmasından kaynaklandığı değerlendiriliyor.
Arctic Wolf, internet üzerinde gözlemlenen yoğun tarama faaliyetleri nedeniyle bu saldırıların devam ettiğini ve farklı saldırgan gruplarının da aynı güvenlik açığından yararlanabileceğini düşünüyor.
CISA da son değerlendirmesinde CVE-2026-0257 açığının fidye yazılımı saldırılarında aktif olarak kullanıldığını doğrulayarak kurumlara acil güncelleme çağrısını yineledi. İnternet üzerindeki tarama verilerine göre 167 binden fazla GlobalProtect VPN sistemi hâlâ erişilebilir durumda bulunuyor. Shodan verileri ise 172 binden fazla IP adresinde GlobalProtect hizmetinin görülebildiğini gösteriyor. Bu sistemlerin tamamının savunmasız olduğu bilinmese de güncelleme yüklenmeyen cihazlar saldırganlar için öncelikli hedef olmaya devam ediyor.
2022 yılında ortaya çıkan Qilin fidye yazılımı grubu, bugüne kadar karanlık ağ üzerindeki veri sızıntısı sitesinde 2.000’den fazla kurumu hedef aldığını iddia etti. Otomotiv, sağlık, medya ve kamu sektöründen birçok büyük kuruluşun saldırılardan etkilendiği bilinirken Palo Alto Networks ürünlerini dünya genelinde 70 binden fazla kurumun kullanması, güvenlik açığının potansiyel etkisini daha da artırıyor.