LastPass Ve Bitwarden Kullanıcılarına Sahte Güvenlik Uyarısı Tuzağı Kuruldu

Parola yöneticisi hizmetleri LastPass ile Bitwarden kullanıcılarını hedef alan yeni bir kimlik avı kampanyası ortaya çıktı. Saldırganlar, güvenlik politikalarının güncellendiğini öne süren sahte e-postalar göndererek kullanıcıları taklit internet sitelerine yönlendirmeye çalışıyor. LastPass, sistemlerinin ihlal edilmediğini vurgularken kullanıcıları şüpheli iletilere karşı dikkatli olmaları konusunda uyardı.
Sahte E-Postalar Resmî Bildirim Gibi Hazırlandı
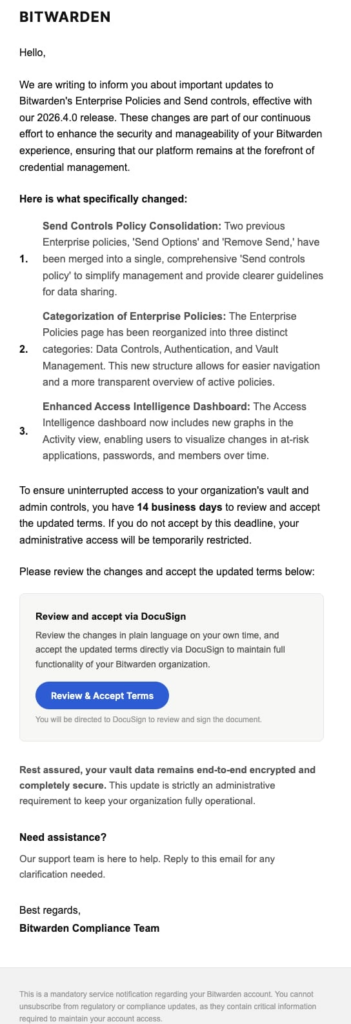
LastPass’ın paylaştığı bilgilere göre saldırganlar, [email protected] adresini kullanarak güvenlik politikalarının değiştiğini iddia eden e-postalar gönderiyor. İletilerde gelişmiş SaaS izleme özellikleri, yönetici tarafından ana parola sıfırlama seçenekleri ile yönetim konsolu iyileştirmeleri gibi gerçek hizmetleri çağrıştıran ifadeler yer alıyor. Böylece kullanıcıların mesajın resmî bir bildirim olduğuna inanması amaçlanıyor.

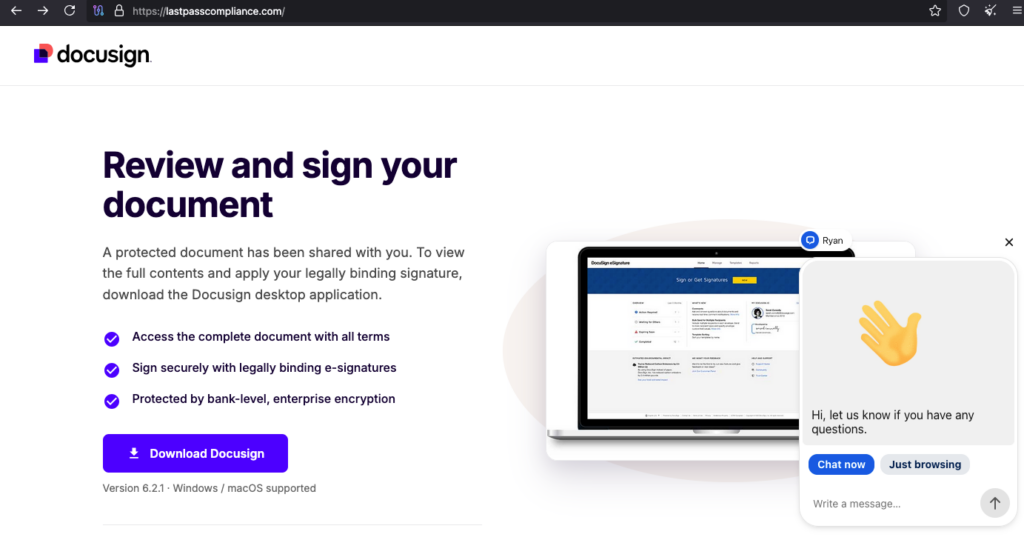
E-postadaki “Review & Access Terms” düğmesine tıklayan kullanıcılar, elektronik belge imzalama hizmeti DocuSign’ı taklit eden sahte bir sayfaya yönlendiriliyor. LastPass, saldırganların kendi altyapısını kullanmadığını, ayrıca şirket sistemlerinde herhangi bir güvenlik ihlali yaşanmadığını özellikle belirtiyor.
Kimlik avı sayfası, kullanıcıya Windows ile macOS için uygun olduğu belirtilen bir dosyayı indirmesini öneriyor. Sayfada ayrıca canlı destek kutusu da bulunuyor. Ancak bu özelliğin gerçekten çalışıp çalışmadığı doğrulanabilmiş değil. LastPass’ın açıklamasına göre saldırıda kullanılan alan adı, Microsoft Defender for Office 365 ile Cloudflare tarafından zararlı olarak işaretlendi. Haberin hazırlandığı sırada ilgili internet sitesi erişime kapatılmıştı.

Bitwarden kullanıcılarının da benzer yöntemle hedef alındığı ortaya çıktı. Araştırmalar, [email protected] adresinden gönderilen benzer e-postaların kullanıcıları Bitwarden’ı taklit eden farklı bir alan adına yönlendirdiğini gösteriyor. Bu durum, saldırganların aynı altyapıyı birden fazla parola yöneticisini hedef almak için kullandığını düşündürüyor.
LastPass, kullanıcılara ana parolalarını hiçbir koşulda e-posta yoluyla istemeyeceğini bir kez daha hatırlattı. Şirket, şüpheli iletilerin [email protected] adresine bildirilmesini öneriyor. Güvenlik uzmanları da resmî bildirim gibi görünen e-postalardaki bağlantılara tıklamak yerine ilgili hizmetlerin internet adresinin doğrudan tarayıcıya yazılarak kontrol edilmesini tavsiye ediyor.
Kimlik bilgilerini sahte internet sitesine giren kullanıcıların ise güvenilir bir cihaz üzerinden ana parolalarını gecikmeden değiştirmesi, parola kasalarını olağan dışı erişim veya yetkisiz değişiklikler açısından incelemesi öneriliyor. Son aylarda parola yöneticilerini hedef alan benzer kimlik avı kampanyalarının artması, saldırganların kullanıcı güvenini istismar etmeye devam ettiğini gösteriyor.