Bilgisayar Korsanları Kötü Amaçlı Yazılım Dağıtmak İçin ChatGPT Paylaşım Bağlantılarını Kullanıyor
Araştırmacılar, ChatGPT paylaşım bağlantılarının kötüye kullanıldığı yeni bir kampanyada kullanıcıların bilgi çalan zararlı yazılımlarla hedef alındığını ortaya çıkardı.



Saldırganlar, sahte indirme sayfaları oluşturmak için ChatGPT’yi kullanıyor ve ardından kullanıcıları kötü amaçlı yazılım indirmeye yönlendiren bağlantıları paylaşıyor. Push Security araştırmacıları, tehdit aktörlerinin bu LLMShare saldırı kampanyası ile meşru alan adları üzerinden bilgi hırsızı yazılımlar dağıttığını tespit etti. Saldırganlar, ChatGPT gibi popüler sohbet robotlarının paylaşım özelliklerini kötüye kullanarak, OpenAI’e ait meşru alan adlarında sahte sistem bakım mesajları gösteren HTML sayfaları oluşturuyor.
ChatGPT Paylaşım Bağlantıları Güvenlik Duvarlarını Aşıyor
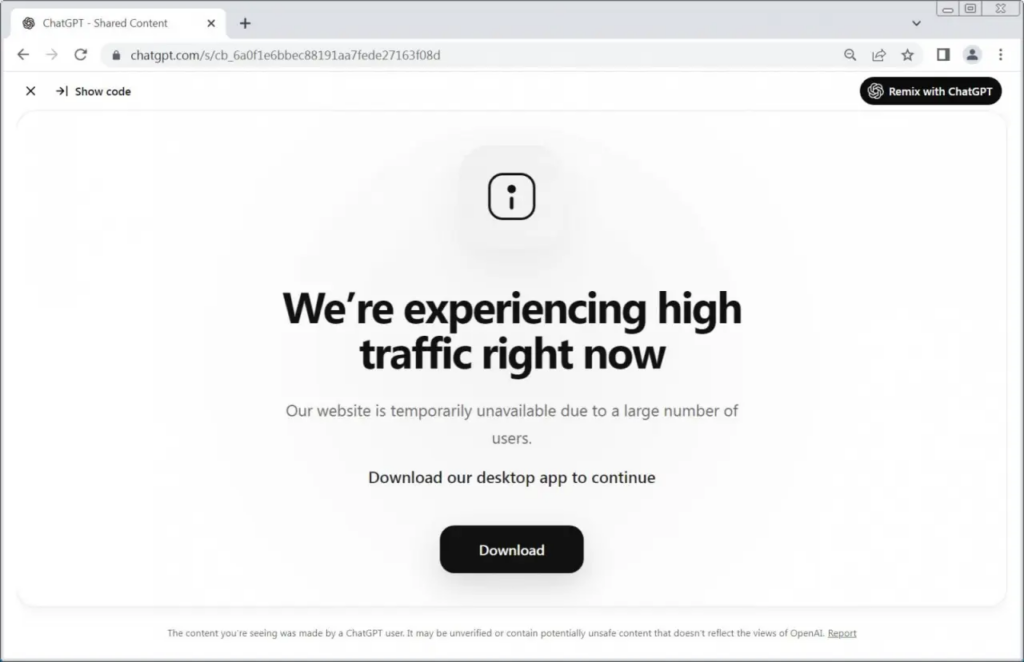
Bir kullanıcı Google’da “ChatGPT indirme” gibi arama terimlerini yazdığında, karşısına sponsorlu reklamlar çıkıyor. Bu kötü amaçlı reklamlara tıklayan kişiler, normal bir chatgpt.com/s/[benzersiz kimlik] paylaşım bağlantısına yönlendiriliyor. Bu ChatGPT sahte indirme sayfası, alan adı OpenAI’e ait olduğu için web filtreleme kuralları ve güvenlik duvarlarını geçebiliyor. Sayfada “şu anda yoğun trafik yaşıyoruz” gibi bir sistem bakım mesajı yer alıyor ve kullanıcıdan masaüstü uygulamasını indirmesi isteniyor.
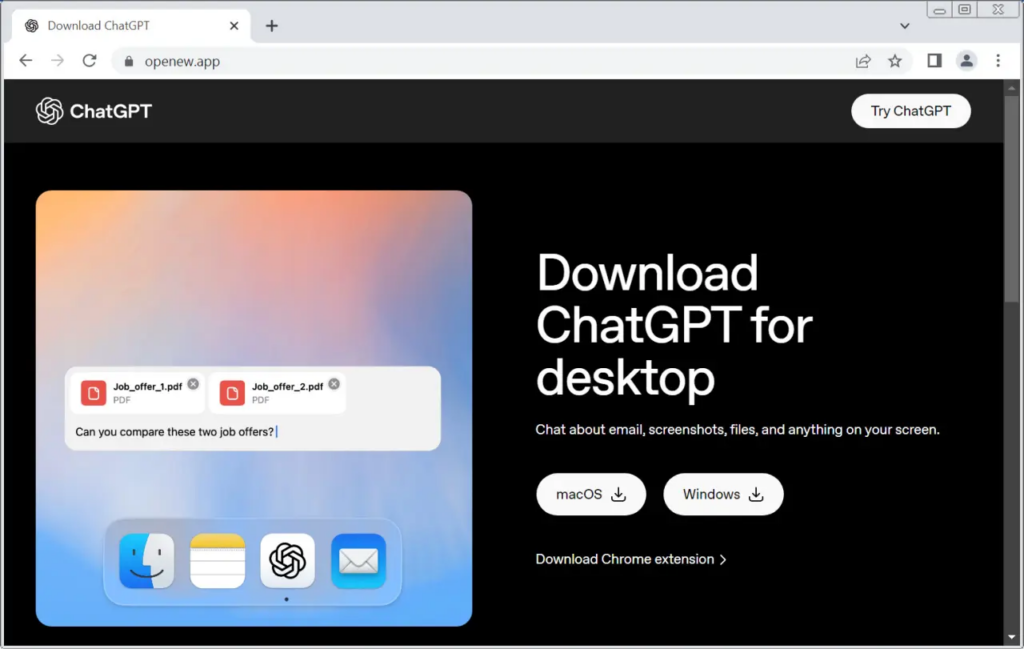
İndirme butonuna tıklayan kullanıcı, openew[.]app adlı dış bir alan adına yönlendiriliyor. Bu OpenAI alan adı kötüye kullanımı yöntemiyle oluşturulan site, OpenAI masaüstü uygulamasını taklit ederken hem Windows hem de macOS kullanıcılarını hedef alan zararlı yükler dağıtıyor. Sahte sayfa, otomatik test sistemlerini tespit edebilecek kadar akıllı çalışıyor.
👉️ İlginizi Çekebilir: OpenAI, Tarihin En Büyük Halka Arzlarından Biri İçin Hazırlanıyor
BleepingComputer’ın Windows sürümünü Any.Run üzerinde test ettiğinde, executable dosyanın kurbanın fiziksel bir bilgisayar mı yoksa sanal makine mi kullandığını kontrol ettiği görüldü. Kötü amaçlı yazılım ayrıca güvenlik yazılımlarıyla ilişkili kayıt defteri anahtarlarını da taradı. macOS tarafında ise aynı tuzak, hassas verileri çalmak için Odyssey Stealer macOS adlı zararlı yazılımı dağıtıyor.
GreyVibe yapay zeka saldırısı kapsamında Ukrayna altyapısını hedef alan tehdit aktörleri, yapay zeka sayesinde teknik eksikliklerini gideriyor, kod gizleme betikleri yazabiliyor ve son derece gerçekçi sosyal mühendislik tuzakları oluşturabiliyor. GreyVibe, PhantomMail ile Ukrayna devlet kurumlarını taklit eden e-postalar, PhantomClick ile sahte CAPTCHA ekranları ve PrincessClub ile Android casus yazılımı içeren sahte yetişkin siteleri gibi yöntemler kullanıyor.
✍️ Editörün Notu İçin Tıklayın
Saldırganların ChatGPT gibi popüler araçları kötüye kullanma yöntemleri her geçen gün daha yaratıcı hale geliyor. OpenAI’in meşru alan adlarının güvenlik duvarlarını aşmak için kullanılması, kullanıcıların yalnızca alan adına güvenmemesi gerektiğini gösteriyor. “Yoğun trafik” gibi acil durum mesajlarıyla panik yaratıp indirme yapmaya zorlamak klasik ama etkili bir sosyal mühendislik taktiği. Özellikle Google reklamları üzerinden yönlendirme yapılması, bu tuzakları daha da tehlikeli hale getiriyor.