HP Cihazlarda BIOS Güncellemesi Sonrası BitLocker Recovery Loop Sorunu

HP Support tarafından yayımlanan yeni teknik dokümana göre, Nisan 2026 döneminde yayınlanan bazı BIOS güncellemeleri sonrası birçok HP ticari cihazda BitLocker Recovery Loop problemi ortaya çıkabiliyor. Sorun özellikle Windows 11 23H2, 24H2 ve 25H2 sistemlerini etkiliyor.
Problemin temelinde, Microsoft’un 2023 Secure Boot sertifikalarının sisteme düzgün şekilde uygulanamaması yer alıyor. Güncelleme sonrasında kullanıcılar doğru BitLocker şifresini girerek işletim sistemine erişebilse bile, cihaz yeniden başlatıldığında tekrar BitLocker recovery ekranına düşebiliyor.
HP tarafından paylaşılan bilgilere göre sorun yaşanan sistemlerde aşağıdaki registry anahtarları kontrol edilerek durum doğrulanabiliyor:
- UEFICA2023Status
- UEFICA2023Error
Eğer UEFICA2023Status değeri uzun süre “In Progress” olarak kalıyorsa ve UEFICA2023Error değeri 0’dan büyük görünüyorsa, sertifika güncelleme işlemi başarısız olmuş kabul ediliyor.
Etkilenen Sistemler
Sorun aşağıdaki cihaz gruplarında görülebiliyor:
- HP Commercial Notebook
- HP Commercial Desktop
- HP Workstation sistemleri
Desteklenen işletim sistemleri:
- Windows 11 23H2
- Windows 11 24H2
- Windows 11 25H2
HP’nin Önerdiği Çözüm
HP, problemi çözmek için BIOS üzerinde Secure Boot sertifika ayarlarının yeniden düzenlenmesini öneriyor.
İşlem adımları özetle şu şekilde:
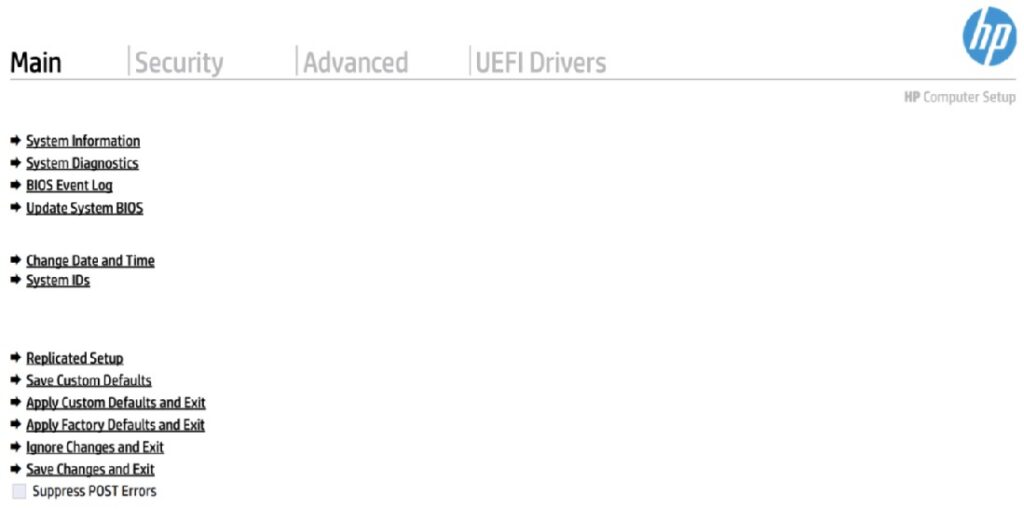
- Sistem açılırken F10 tuşuna basılarak BIOS’a giriliyor.
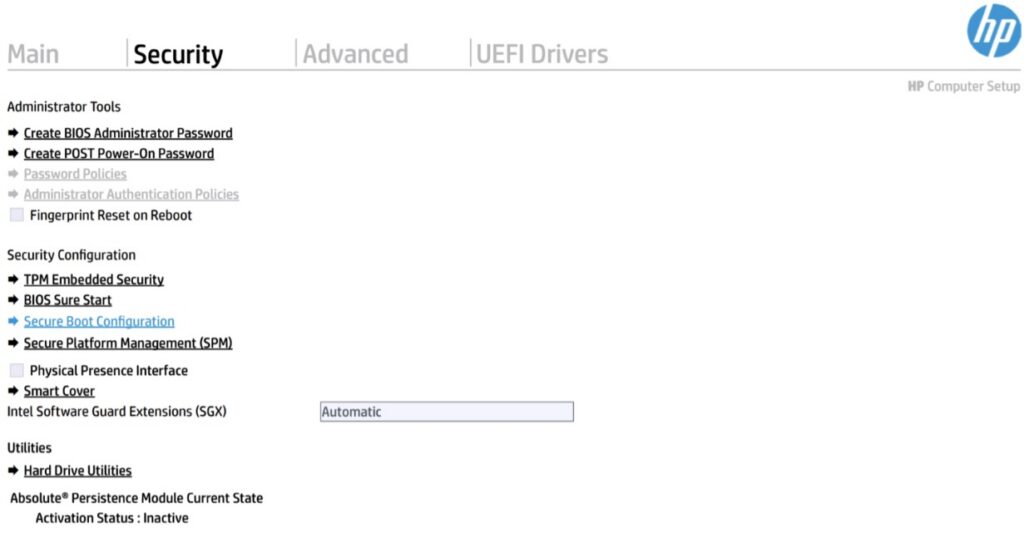
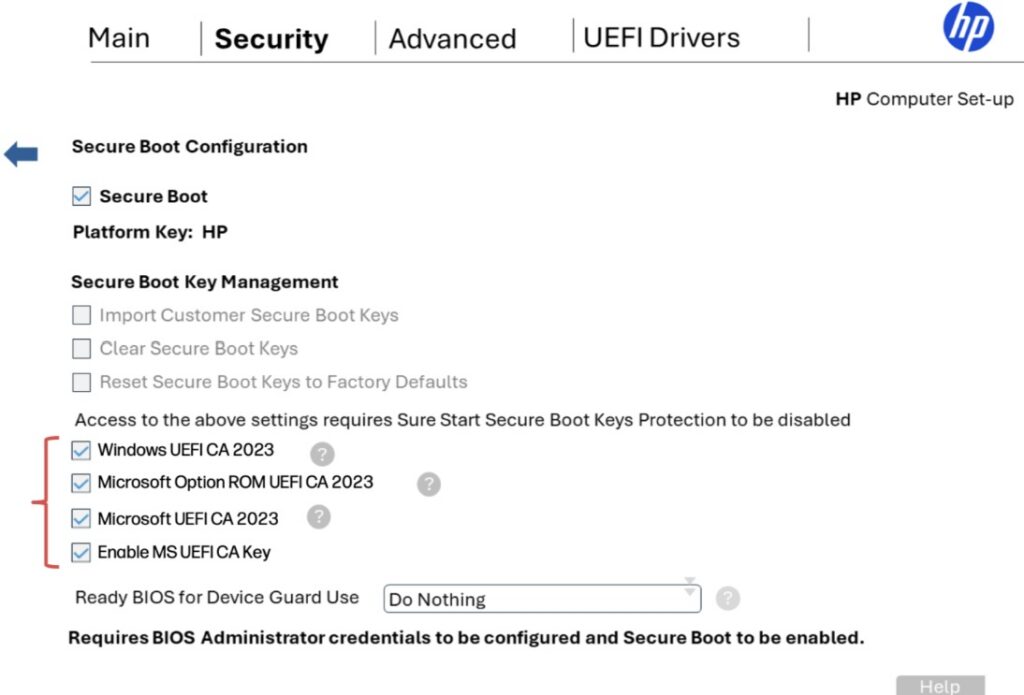
- Security sekmesine geçiliyor.
- Secure Boot Configuration bölümü açılıyor.
- Buradaki dört sertifika ayarının tamamı aktif hale getiriliyor.
- Ayarlar kaydedilip sistem yeniden başlatılıyor.
HP ayrıca uzaktan yönetim araçları ile BIOS değişikliği yapılacaksa işlem öncesinde BitLocker’ın suspend edilmesini öneriyor.

Microsoft 2023 Sertifika Geçişi Devam Ediyor
HP’nin açıklamasına göre bu problem yalnızca BitLocker tarafını değil, aynı zamanda Microsoft’un yeni Secure Boot sertifika geçiş sürecini de etkiliyor.
Windows Update üzerinden otomatik dağıtılan 2023 Secure Boot sertifikalarının sisteme tam olarak uygulanması zaman alabiliyor. Güncellemenin başarıyla tamamlandığı aşağıdaki PowerShell komutu ile doğrulanabiliyor:
Get-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing" -Name "UEFICA2023Status"Eğer değer Updated olarak görünüyorsa süreç başarıyla tamamlanmış kabul ediliyor.
HP’den Ek Güvenlik Tavsiyesi
HP, üçüncü parti EFI uygulamaları veya bootloader kullanılmayan ortamlarda aşağıdaki BIOS ayarlarının daha sonra tekrar disable edilmesini öneriyor:
- Microsoft Option ROM UEFI CA 2023
- Microsoft UEFI CA 2023
- Enable MS UEFI CA Key
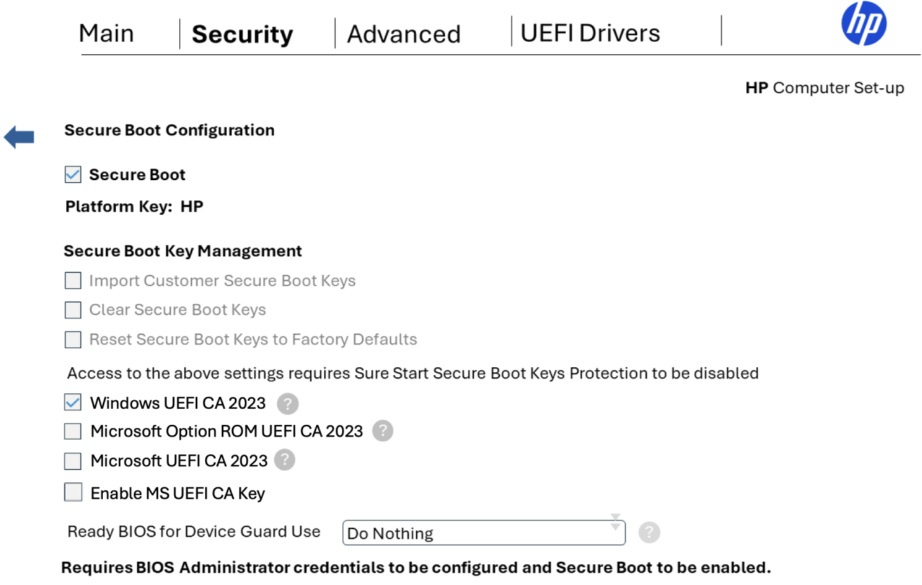
Şirket, bunun en güvenli Secure Boot yapılandırması olduğunu belirtiyor. Bu gelişme, Microsoft’un Secure Boot altyapısında gerçekleştirdiği 2023 sertifika geçiş sürecinin kurumsal sistemlerde BIOS, BitLocker ve UEFI bileşenleri üzerinde doğrudan etkiler oluşturduğunu bir kez daha göstermiş oldu.