Microsoft Windows 11 İçin Kritik Secure Boot Takvimini Açıkladı
Windows 11 Secure Boot sertifikaları Haziran 2026'da süresi doluyor. Güncellemeyen cihazlar önyükleme güvenlik yamalarını alamayacak.



Microsoft, Haziran 2026’da süresi dolacak eski Secure Boot sertifikaları nedeniyle Windows 11 kullanıcılarını ilgilendiren kritik güvenlik sürecini resmen başlattı. Şirket, yeni 2023 Secure Boot sertifikalarını yüklemeyen bilgisayarların çalışmayı sürdüreceğini ancak önyükleme seviyesindeki güvenlik güncellemelerini kalıcı biçimde kaybedeceğini açıkladı. Microsoft mühendisleri, UEFI firmware katmanını doğrudan etkileyen geçiş sürecinin kontrollü güncelleme modeliyle dağıtıldığını doğruladı.
Microsoft Yeni Secure Boot Zincirini Windows 11 İçine Yerleştiriyor
Redmond’daki güvenlik mühendisleri, 2011’den beri kullanılan eski kriptografik sertifika altyapısının 2026 itibarıyla geçerliliğini kaybedeceğini belirtti. Şirket, Windows 11 güvenlik sistemi tarafında yeni 2023 anahtarlarını firmware içine taşıyarak önyükleme mimarisini yeniden oluşturuyor. Microsoft, Secure Boot yapısının yalnızca işletim sistemini değil UEFI sürücülerini, EFI uygulamalarını, Boot Manager bileşenini ile düşük seviyeli güvenlik zincirini koruduğunu vurguladı.
Şirketin yayımladığı teknik açıklamalara göre sistem; Platform Key, Key Exchange Key, Signature Database ile DBX kara liste veritabanı üzerinden çalışıyor. Microsoft, BlackLotus benzeri bootkit saldırıları tespit edildiğinde zararlı imzaların doğrudan DBX içine eklendiğini açıkladı. Güvenlik ekipleri, eski 2011 sertifikalarının sona yaklaşması nedeniyle yeni Boot Manager sürümünün artık 2023 sertifikalarıyla imzalanacağını belirtti.
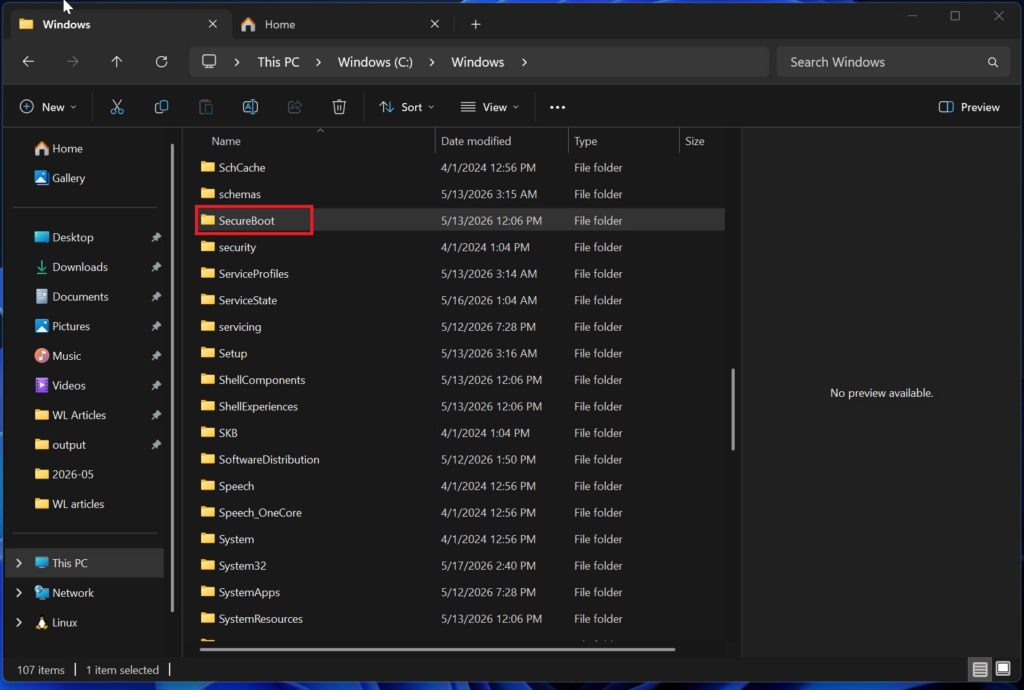
Microsoft ayrıca Windows 11 içinde görülen yeni Secure Boot klasörünün hata olmadığını doğruladı. Şirket, işletim sisteminin kriptografik dosyaları geçici olarak bu klasörde tuttuğunu ardından anakart firmware katmanına aktardığını açıkladı.
Legacy BIOS İle Hatalı UEFI Yapıları Güncelleme Sürecini Engelleyebiliyor
Seattle’daki Windows mimarları, eski BIOS yapısına sahip bilgisayarların güncellemeyi alamayacağını söyledi. Microsoft mühendisleri, fiziksel olarak Secure Boot desteği bulunmayan Legacy BIOS cihazlarında sistemin otomatik olarak “SecureBootCapable=False” durumuna geçtiğini belirtti. Şirket, Compatibility Support Module kullanan bazı cihazlarda ise güncellemenin UEFI desteği bulunduğu sürece devam edeceğini açıkladı.
Microsoft ayrıca BIOS üzerinden Secure Boot özelliği kapatılmış bilgisayarlarda güncelleme işlemini özellikle durduruyor. Şirket, farklı anakart üreticilerinin UEFI davranışları arasında ciddi uyumsuzluk bulunduğunu belirtirken bazı firmware sürümlerinin sertifika geçişi sırasında önyükleme zincirini bozabildiğini ifade etti. Microsoft mühendisleri, MBR ile GPT disk yapılandırması yanlış olan sistemlerin Secure Boot aktif edildiğinde açılmayabileceğini doğruladı.
Windows 11 Secure Boot güncellemesi sırasında çoklu yeniden başlatma davranışı da görülüyor. Microsoft yöneticileri, firmware içine veri yazılması nedeniyle bilgisayarların birkaç kez yeniden başlatılmasının normal süreç olduğunu açıkladı. Şirket, kullanıcıların sistem bozulduğunu düşünmemesi gerektiğini özellikle vurguladı.
BitLocker İle Hyper-V Sistemleri İçin Ayrı Güvenlik Süreci Uygulanıyor
Microsoft güvenlik ekibi, BitLocker kullanan cihazlarda kullanıcıların şifreleme anahtarlarını manuel olarak askıya almasına gerek olmadığını duyurdu. Şirket, Windows 11 cihaz güvenliği tarafındaki geçiş mekanizmasının BitLocker ile Virtual Secure Mode altyapısını otomatik olarak yeniden mühürlediğini açıkladı. Microsoft, Windows Hello korumasının da yeniden başlatmalar sırasında aktif kaldığını belirtti.
Kurumsal sistem yöneticileri ise firmware güncellemeleri sırasında farklı senaryolarla karşılaşabiliyor. Microsoft, Platform Key veya KEK seviyesinde değişiklik yapan firmware paketlerinin bazı enterprise cihazlarda BitLocker kurtarma anahtarı istemesine yol açabileceğini kabul etti. Şirket, özellikle geniş donanım filosuna sahip kurumların “Enable Secure Boot Certificate Updates” politikasını doğrudan tüm cihazlara uygulamaması gerektiğini söyledi.
Hyper-V tarafında çalışan sanal makineler için ayrı güncelleme süreci gerekiyor. Microsoft mühendisleri, uzun süre çalışan bazı Hyper-V sanal makinelerinde KEK güncelleme hatası bulunduğunu doğruladı. Şirket, hem Hyper-V Host sisteminin hem Guest VM tarafının güncellenmesi gerektiğini belirtirken yalnızca tek taraflı güncelleme yapıldığında Secure Boot zincirinin tamamlanmadığını açıkladı.
Haziran 2026 Sonrası Windows 11 Güvenliği Kalıcı Şekilde Zayıflayabilir
Microsoft’un yayımladığı en kritik uyarı ise 2026 sonrası güvenlik seviyesiyle ilgili oldu. Şirket, yeni 2023 DB sertifikasını yüklemeyen bilgisayarların çalışmaya devam edeceğini ancak modern Windows Boot Manager sürümlerini çalıştıramayacağını açıkladı. Microsoft, önyükleme seviyesindeki güvenlik yamalarının artık eski zincire gönderilmeyeceğini doğruladı.
Şirket ayrıca yeni DBX kara liste güncellemelerinin alınamayacağını belirtti. Microsoft, bootkit saldırıları tarafındaki yeni tehditlerin bu sistemlerde kalıcı güvenlik açığı oluşturacağını ifade etti. Windows 11 26H2 sürümünün mevcut cihazlara yüklenebileceği belirtilirken sonraki büyük işletim sistemi yükseltmelerinde yeni EFI imza zincirinin zorunlu hâle geleceği aktarıldı.
👉️ İlginizi Çekebilir: Windows BitLocker’da Yeni Güvenlik Tartışmaları: AMD fTPM Açığı ve Süresi Dolmuş Sertifikalar Gündemde
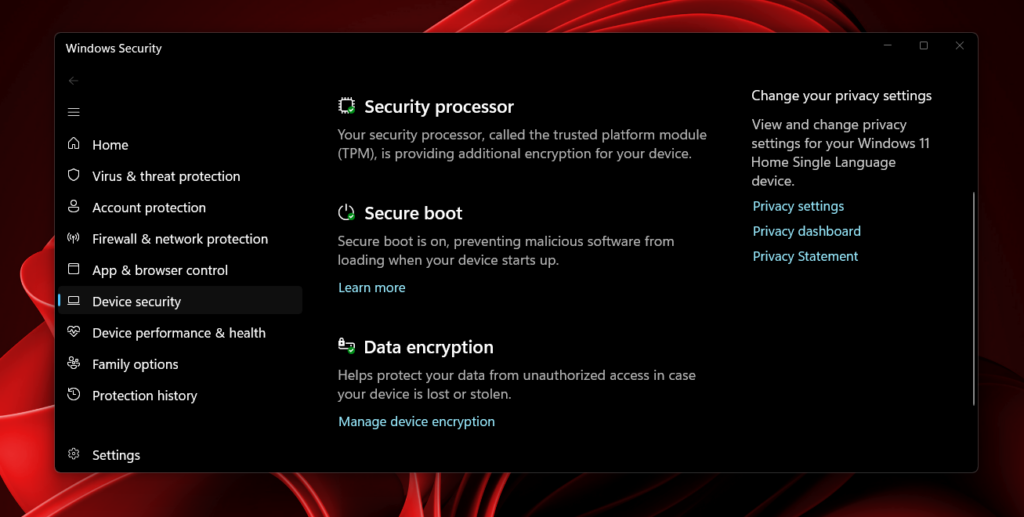
Windows Güvenliği uygulaması artık Secure Boot durumunu renkli simgelerle gösteriyor. Microsoft, yeşil simgenin tam uyumlu sistem anlamına geldiğini açıklarken sarı uyarının eksik yapılandırmayı kırmızı simgenin ise kritik müdahale gerektiren durumu ifade ettiğini belirtti. Şirket, Haziran 2026 sonrasında eski 2011 KEK zinciriyle yeni güvenlik güncellemesi imzalanamayacağını vurguladı.
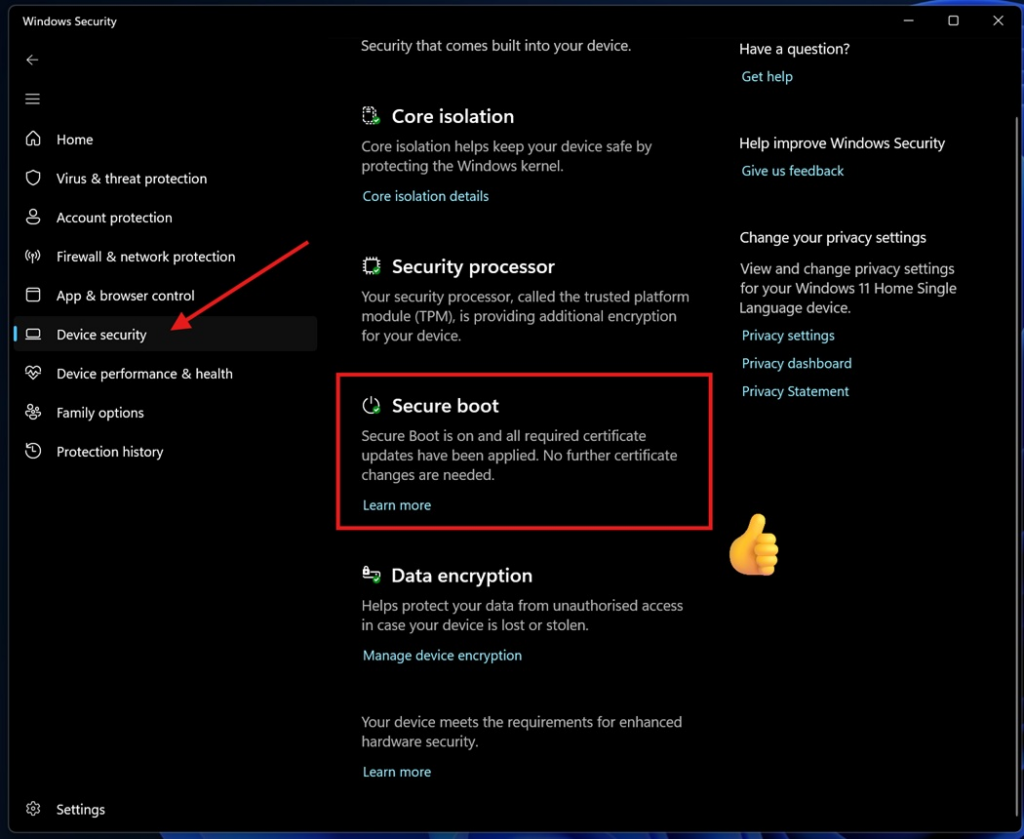
Redmond’daki platform ekipleri, yeni 2023 sertifikalarının 2038 yılına kadar geçerli olacağını açıkladı. Microsoft mühendisleri, sektörün 2030 sonrasında Post-Quantum kriptografi dönemine geçeceğini belirtirken gelecekte üretilecek yeni donanımların tamamen farklı güvenlik sertifikalarıyla geleceğini söyledi.
Şirket, mevcut cihazların 2023 sertifikalarıyla kullanım ömrünü tamamlayacağını düşünse de yeni nesil bilgisayarların kuantum sonrası güvenlik altyapısıyla üretileceğini doğruladı. Microsoft, Windows 11 kullanıcılarının Secure Boot durumunu şimdiden kontrol etmesini önerirken özellikle kurumsal cihaz filolarında geçiş sürecinin geciktirilmemesi gerektiğini vurguladı.
✍️ Editörün Notu İçin Tıklayın
Microsoft’un başlattığı Secure Boot geçiş süreci, Windows 11 tarafındaki en kritik düşük seviyeli güvenlik değişimlerinden biri hâline geliyor. Şirket, eski sertifika zincirinin sona ermesiyle birlikte yeni nesil önyükleme mimarisini zorunlu duruma getiriyor. Bilgisayarların çalışmaya devam edecek olması ilk bakışta risk görünümünü azaltıyor ancak asıl sorun güvenlik yamalarının kesilecek olması tarafında ortaya çıkıyor. Özellikle kurumsal sistem yöneticileri için UEFI, BitLocker ile Hyper-V uyumluluğu önümüzdeki aylarda çok daha önemli başlıklardan biri hâline gelecek.