
GitHub, Zararlı VS Code Uzantısı Nedeniyle İhlali Doğruladı
GitHub, bir çalışanının sahte VS Code eklentisi indirmesi sebebiyle hacklendiğini ve 3 bin 800 dahili kod deposunun çalındığını doğruladı.



GitHub, dahili ağ altyapısına yönelik gerçekleştirilen siber saldırı neticesinde binlerce özel kaynak kod deposunun bilgisayar korsanlarının eline geçtiğini resmen itiraf etti. Şirket bilgisayarlarından birine sızan truva atı yazılımı vasıtasıyla organize edilen siber casusluk faaliyeti, kurumsal koruma kalkanlarının aşılmasına zemin hazırladı. Güvenlik departmanı, yaşanan siber zafiyete yol açan zararlı VSCode eklentisi paketini resmi mağazadan temizledikten sonra siber saldırıdan etkilenen uç noktayı tamamen izole ederek kurtarma adımlarını başlattı.
Siber Suç Forumlarında Satışa Çıkarılan Veriler Kurumsal Kaynak Kodlarının Güvenliğini Tehdit Ediyor
Tehdit aktörleri, ele geçirdikleri stratejik verileri yasa dışı bir siber suç platformu üzerinde en az 50 bin dolar taban fiyatla açık artırmaya sunduklarını iddia ediyor. TeamPCP isimli hacker grubu tarafından üstlenilen bu dijital saldırı, firmanın kendi geliştirdiği çekirdek algoritmaları kapsayan yaklaşık 3 bin 800 adet dahili depoya doğrudan erişim sağlandığını netleştiriyor. Yapılan ilk teknik incelemeler, müşteri kayıtlarının barındırıldığı harici sunucularda herhangi bir sızıntı izine rastlanmadığını, yaşanan GitHub güvenlik ihlali durumunun sadece dahili kod veri tabanlarıyla sınırlı kaldığını gösteriyor.
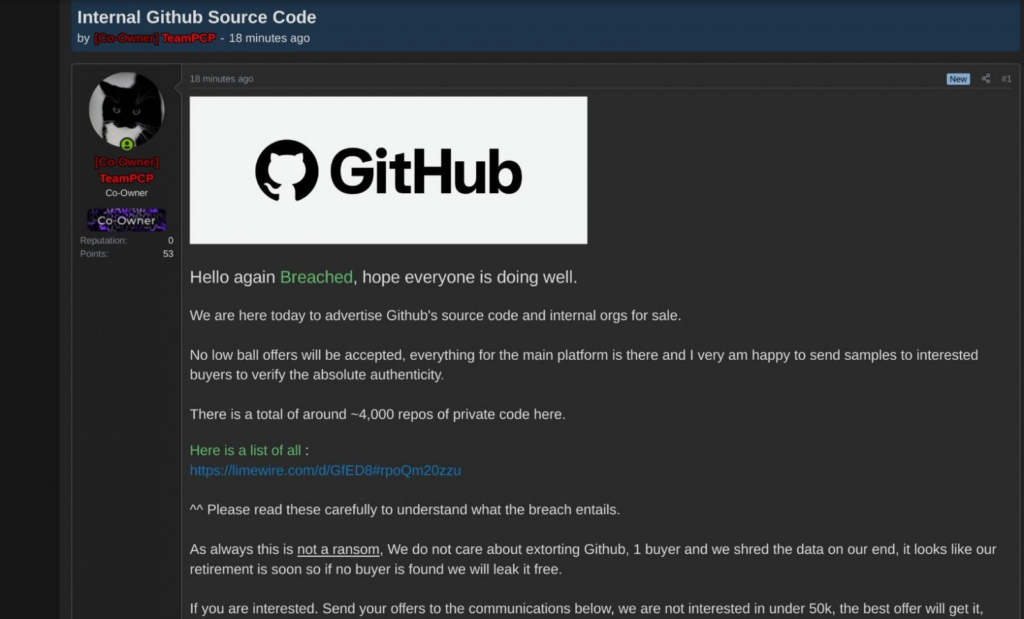
Söz konusu korsan oluşum, geçmiş dönemlerde PyPI, NPM, Docker gibi büyük yazılım dağıtım şebekelerini hedef alan büyük ölçekli yazılım tedarik zinciri saldırısı operasyonlarıyla siber güvenlik dünyasında tanınıyor. OpenAI çalışanlarının cihazlarını da etkileyen benzer casusluk kampanyalarını yürüten bu tehlikeli yapı, fidye talep etmek yerine verileri doğrudan tek bir alıcıya satarak karanlık sektörü hareketlendiriyor. Yaşanan bu son skandal, bulut tabanlı geliştirme araçlarının kurumsal şirketler için ne denli büyük bir güvenlik açığı oluşturabileceğini bir kez daha kanıtlıyor.
👉️ İlginizi Çekebilir: Grafana Labs GitHub Token İhlali: Kod Tabanı Çalındı, Fidye Reddedildi
Yazılım editörleri, kodlama süreçlerini hızlandırmak adına resmi pazar yerinden indirilen onaylanmamış bir VS Code uzantısı eklentisinin bu felakete yol açtığını doğruluyor. Siber saldırganlar, popüler yapay zekâ asistanlarının veya meşru sistem araçlarının isimlerini kopyalayıp sahte yazılımlar üreterek şimdiye kadar milyonlarca sisteme kripto madencilik virüsleri bulaştırmayı başardı. Son dönemde artan bu siber tehdit dalgası, eklenti mağazalarındaki otomatik güvenlik taramalarının yetersiz kaldığı yönündeki eleştirileri haklı çıkarıyor.
Hassas bilgisayarlardan veri sızdıran casus yazılımlar, Fortune 100 listesindeki dev firmaların da dahil olduğu 4 milyondan fazla kurumsal organizasyonun dijital varlıklarını tehlikeye atıyor. Platform mimarları, 180 milyondan fazla yazılımcının katkı sağladığı 420 milyondan fazla korumasız kaynak kod şebekesini güvenceye almak ve geliştirici güvenliği standartlarını en üst seviyeye çıkarmak adına yeni kimlik doğrulama protokollerini zorunlu kılmaya hazırlanıyor. Atılan bu yeni adımlar, kurumsal kod bloklarının güvenliğini artırırken küresel yazılım tedarik zincirinin siber bağışıklığını güçlendirmeyi amaçlıyor.








