Grafana Labs GitHub Token İhlali: Kod Tabanı Çalındı, Fidye Reddedildi
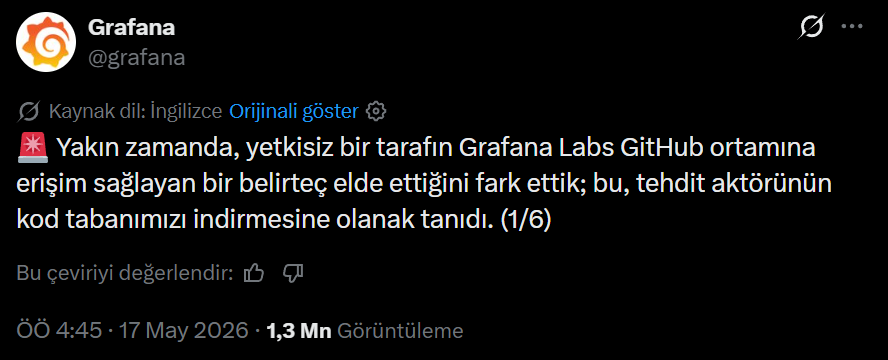
Grafana Labs, GitHub ortamına yetkisiz erişim sağlayan bir tokenin ele geçirilmesiyle kod tabanının indirildiğini ve saldırganların fidye talebinde bulunduğunu açıkladı. Şirket 16 Mayıs’ta tespit ettiği olayı 17 Mayıs 2026’da X üzerinden duyurdu, ödeme yapmayı reddetti. CoinbaseCartel grubu saldırıyı sahiplendi.
İhlal, “Pwn Request” olarak bilinen bir GitHub Actions zafiyet sınıfından kaynaklanıyor. Yeni etkinleştirilen bir workflow, pull_request_target tetikleyicisi kullanacak şekilde yapılandırıldığından, dışarıdan pull request açan herhangi bir kullanıcıya CI çalışmaları sırasında production secret’larına erişim hakkı veriyordu. Saldırgan bir Grafana deposunu forklayıp curl komutuyla zararlı kod enjekte etti, ortam değişkenlerini özel anahtarla şifrelenmiş bir dosyaya döktü ve ayrıcalıklı tokenları çıkardı. Ardından izleri kapatmak için fork’unu sildi. Çalınan kimlik bilgileriyle dört özel depoya daha erişim sağladı.
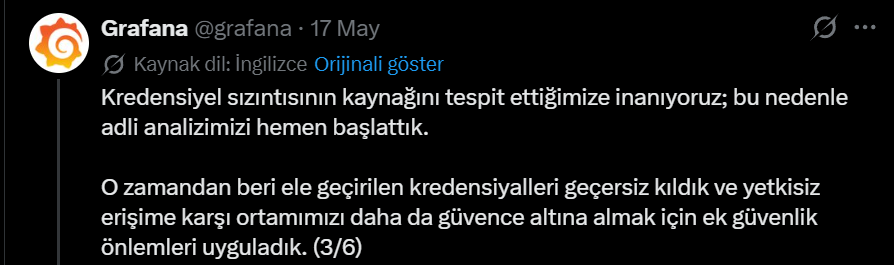
Saldırı, Grafana’nın altyapısına gömülü binlerce canary token’dan biri tetiklenince fark edildi. Şirket, AWS API anahtarı kılığındaki sahte kimlik bilgilerini SIEM ve mesajlaşma sistemlerine bağlı bir uyarı zinciriyle izliyor. Token kullanıldığı an global güvenlik ekibi alarma geçti. Grafana Cloud IRM ile bağlı Slack rotaları sayesinde küresel dağıtık ekip, hafta sonu olmasına rağmen dakikalar içinde olayı sınırlandırdı. Tehlikeye giren kimlik bilgileri iptal edildi, savunmasız GitHub Action kaldırıldı, public repo’lardaki workflow’lar devre dışı bırakıldı, TruffleHog ve Gato-X araçlarıyla tam kapsamlı kimlik bilgisi taraması yapıldı.
Hackmanac ve Ransomware.live, olayı CoinbaseCartel’a atfetti. Halcyon ve Fortinet FortiGuard Labs raporlarına göre grup Eylül 2025’te ortaya çıktı, ShinyHunters, Scattered Spider ve LAPSUS$ ekosisteminin bir uzantısı olarak değerlendiriliyor. Klasik fidye yazılım operatörlerinden farklı olarak şifreleme yapmıyor, yalnızca veri çalıp sızdırma tehdidiyle haraç istiyor. Şu ana kadar sağlık, teknoloji, ulaşım, üretim ve ticari hizmetler sektörlerinde 170’ten fazla kurban toplamış durumda.
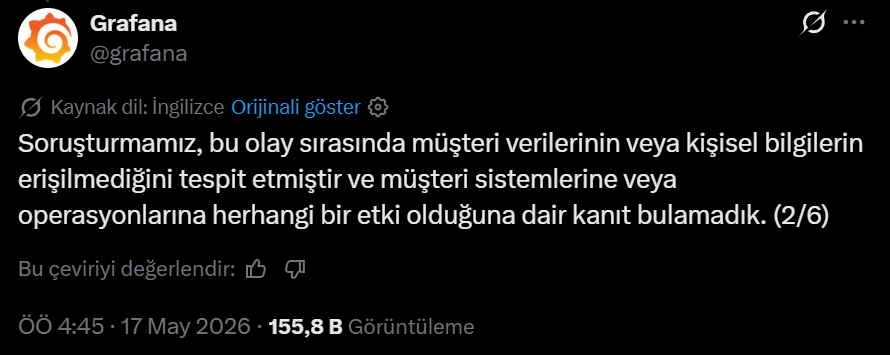
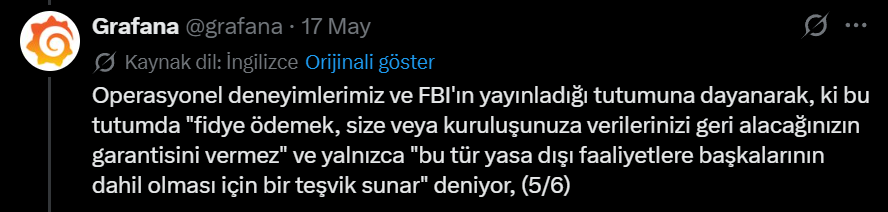
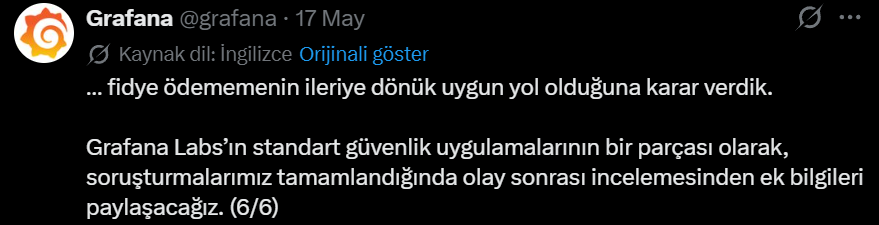
Grafana, FBI’ın resmi rehberliğine atıfta bulunarak ödeme yapmayacağını duyurdu. Şirket hangi kod tabanının indirildiğini açıklamadı; Grafana Cloud’a ait olabilir veya zaten açık kaynak olan kod tabanı olabilir. Müşteri verilerine erişilmediği vurgulandı. Bu açıklama, eğitim teknolojisi şirketi Instructure’ın aynı haftalarda ShinyHunters ile fidye anlaşması yapmasıyla zıtlık oluşturuyor.